Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Dateien zwischen Linux-Instanzen auf Lightsail mit scp übertragen
Verwenden Sie den Befehl secure copy (scp) unter Linux, um Dateien von Ihrem lokalen Computer auf Ihre Linux- oder Unix-Instance und in Amazon Lightsail von einer Instance zur anderen zu übertragen. Weitere Informationen zum Befehl scp finden Sie auf scp (1) — Linux-Handbuchseite
Dieses Tutorial führt Sie durch die Schritte zum Kopieren von Dateien von einer Lightsail-Instanz in eine andere.
Inhalt
Schritt 1: Speichern Sie die Datei mit dem privaten Schlüssel (.pem) auf Ihrem lokalen Computer
Schritt 2: Ändern Sie die Berechtigungen des privaten Schlüssels
Schritt 3: Übertrage den privaten Schlüssel auf deine Instanz
Schritt 4: Sichere Übertragung von Dateien zwischen Lightsail Linux- und Unix-Instanzen
Voraussetzungen
-
Sie haben zwei laufende Lightsail-Instances mit den öffentlichen IP-Adressen beider Instanzen. Um die öffentliche IP-Adresse Ihrer Instanz abzurufen. Melden Sie sich bei der Lightsail-Konsole
an und kopieren Sie dann die öffentliche IP-Adresse, die neben Ihrer Instance angezeigt wird. -
Sie können mit einem SSH-Schlüsselpaar auf beide Instanzen zugreifen. Weitere Informationen finden Sie unter Verbinden mit Linux-Instances.
Schritt 1: Speichern Sie die Datei mit dem privaten Schlüssel (.pem) auf Ihrem lokalen Computer
Gehen Sie wie folgt vor, um die Datei mit dem privaten Schlüssel (.pem) auf Ihrem lokalen Computer zu speichern. Die private Schlüsseldatei für die Zielinstanz wird verwendet, um Dateien sicher von einer Instanz zur anderen zu übertragen. Um Dateien zwischen Instanzen in derselben zu kopieren AWS-Region, verwenden Sie den Standardschlüssel für diese Region. Um Dateien zwischen Instanzen in verschiedenen Regionen zu kopieren, verwenden Sie den Standardschlüssel für die Region, in der sich die Zielinstanz befindet. Weitere Informationen zu Schlüsselpaaren finden Sie unterSSH und Verbindung zu Instanzen herstellen.
Anmerkung
Wenn Sie Ihr eigenes Schlüsselpaar verwenden oder mithilfe der Lightsail-Konsole ein Schlüsselpaar erstellt haben, suchen Sie Ihren eigenen privaten Schlüssel und verwenden Sie ihn, um eine Verbindung zu Ihrer Instance herzustellen. Lightsail speichert Ihren privaten Schlüssel nicht, wenn Sie Ihren eigenen Schlüssel hochladen oder mithilfe der Lightsail-Konsole ein Schlüsselpaar erstellen. Ohne Ihren privaten Schlüssel können Sie mit scp keine Dateien auf Ihre Instance übertragen.
Um den privaten Schlüssel (.pem) auf Ihrem lokalen Computer zu speichern
-
Melden Sie sich bei der Lightsail-Konsole an.
-
Wählen Sie in der oberen Navigationsleiste Ihren Benutzernamen aus und wählen Sie dann in der Dropdownliste Konto aus.
-
Wählen Sie die Registerkarte SSH Keys (SSH-Schlüssel) aus.
-
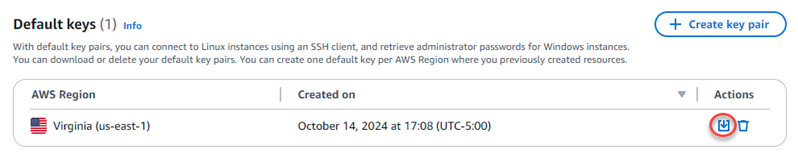
Scrollen Sie nach unten bis zum Abschnitt Default keys (Standardschlüssel) auf der Seite.
-
Wählen Sie neben dem standardmäßigen privaten Schlüssel für den AWS-Region Speicherort der Instanz, auf die Sie die Dateien übertragen möchten, die Option Herunterladen aus.
-
Speichern Sie Ihren privaten Schlüssel an einem sicheren Speicherort auf Ihrem lokalen Laufwerk.
Möglicherweise möchten Sie den heruntergeladenen Schlüssel in ein Verzeichnis verschieben, in dem Sie alle SSH-Schlüssel speichern, z. B. einen Ordner „Keys“ im Home-Verzeichnis Ihres Benutzers. Sie müssen im nächsten Abschnitt dieses Leitfadens auf das Verzeichnis verweisen, in dem der private Schlüssel gespeichert ist. Wenn der private Schlüssel versucht, als ein anderes Format als
.pemzu speichern, sollten Sie das Format vor dem Speichern manuell in.pemändern.
Schritt 2: Ändern Sie die Berechtigungen des privaten Schlüssels
Im folgenden Verfahren werden Sie die Berechtigungen für Ihre private Schlüsseldatei so ändern, dass sie nur für Sie lesbar und beschreibbar ist.
Um die Berechtigungen Ihrer privaten Schlüsseldatei zu ändern
-
Öffnen Sie ein Terminalfenster auf Ihrem lokalen Computer.
-
Geben Sie den folgenden Befehl ein, um den privaten Schlüssel des Schlüsselpaares nur von Ihnen lesbar und beschreibbar zu machen. Dies ist eine bewährte Sicherheitsmethode, die von einigen Betriebssystemen erforderlich ist.
sudo chmod 400/path/to/private-key.pemErsetzen Sie im Befehl
/path/to/private-keyBeispiel:
sudo chmod 400/Users/user/Keys/LightsailDefaultKey-us-west-2.pem
Schritt 3: Übertrage den privaten Schlüssel auf deine Instanz
Im folgenden Verfahren übertragen Sie den privaten Schlüssel auf Ihre Quellinstanz, indem Sie den Befehl scp von Ihrem lokalen Computer aus ausführen.
Um scp zu verwenden, um den privaten Schlüssel von Ihrem Computer auf Ihre Quell-Instance zu übertragen
-
Ermitteln Sie den Speicherort der privaten Schlüsseldatei auf Ihrem Computer und den Zielpfad auf der Instance. In den folgenden Beispielen lautet der Name der privaten Schlüsseldatei
private-key.pem, der Benutzername für die Quell-Instance lautetec2-user, die IPv4-Adresse der Quell-Instance lautetpublic-ipv4-addressund die IPv6-Adresse der Quell-Instance lautet.public-ipv6-addressDasdestination-path/ist der Speicherort auf der Quell-Instance, an den Sie den privaten Schlüssel übertragen.Anmerkung
Je nach Vorlage, die von Ihrer Instance verwendet wird, können Sie einen der folgenden Benutzernamen angeben:
-
AlmaLinux, Amazon Linux 2, Amazon Linux 2023, CentOS Stream 9FreeBSD, und openSUSE Instanzen:
ec2-user -
Debian-Instances:
admin -
Ubuntu-Instances:
ubuntu -
BitnamiInstanzen:
bitnami -
LightsailPaketversionen von WordPress, Nginx, WordPress Multisite,, Instanzen: LAMP Node.js
admin -
Ruby on RailsInstanzen:
ec2-user -
OpenClawInstanzen:
ubuntu -
Plesk-Instances:
ubuntu -
cPanel & WHM (AlmaLinux)Instanzen:
ec2-user -
cPanel & WHM (CentOS 7)Instanzen:
centos
-
(IPv4) Um die private Schlüsseldatei an die Instance zu übertragen, geben Sie den folgenden Befehl von Ihrem Computer aus ein.
scp -i/path/private-key.pem/path/private-key.pemec2-user@public-ipv4-address:path/ -
(IPv6) Um die private Schlüsseldatei an die Instance zu übertragen, wenn die Instance nur eine IPv6-Adresse hat, geben Sie den folgenden Befehl von Ihrem Computer aus ein. Die IPv6-Adresse muss in eckige Klammern (
[ ]) gesetzt werden, die mit einem Escape-Zeichen (\) versehen sein müssen.scp -i/path/private-key.pem/path/private-key.pemec2-user@\[public-ipv6-address\]:path/
-
-
Wenn Sie noch keine Verbindung mit der Instance über SSH hergestellt haben, wird eine Antwort wie etwa die folgende angezeigt:
The authenticity of host 'ec2-198-51-100-1.compute-1.amazonaws.com (10.254.142.33)'
can't be established.
RSA key fingerprint is 1f:51:ae:28:bf:89:e9:d8:1f:25:5d:37:2d:7d:b8:ca:9f:f5:f1:6f.
Are you sure you want to continue connecting (yes/no)?
Geben Sie
yesein. -
Wenn die Übertragung erfolgreich ist, ähnelt die Antwort der folgenden:
Warning: Permanently added 'ec2-198-51-100-1.compute-1.amazonaws.com' (RSA)
to the list of known hosts.
private-key.pem                                100%   480     24.4KB/s   00:00
Nachdem Sie den privaten Schlüssel an Ihre Quell-Instance übertragen haben, können Sie eine sichere Verbindung zu Ihrer Ziel-Instance herstellen und Dateien an diese übertragen. Fahren Sie mit dem nächsten Schritt fort, um zu erfahren, wie das geht.
Schritt 4: Sichere Übertragung von Dateien zwischen Lightsail Linux- und Unix-Instanzen
Im folgenden Verfahren führen Sie den Befehl scp von einer Instanz (Quellinstanz) aus, um Dateien auf eine andere Instanz (Zielinstanz) zu übertragen.
Um scp zum Übertragen von Dateien zwischen Instanzen zu verwenden
-
Stellen Sie mithilfe von SSH eine Verbindung zur Quellinstanz her. Sie können eine Verbindung herstellen, indem Sie das Terminalprogramm auf Ihrem lokalen Computer oder den browserbasierten SSH-Client in Lightsail verwenden. Weitere Informationen finden Sie unter Verbinden mit Linux-Instances.
-
Ermitteln Sie den Speicherort der Dateien auf der Quellinstanz und den Zielpfad auf der Zielinstanz. In den folgenden Beispielen lautet der Name der privaten Schlüsseldatei
private-key.pem, der Benutzername für die Instance lautetec2-user, die IPv4-Adresse der Instance lautetpublic-ipv4-addressund die IPv6-Adresse der Instance lautet.public-ipv6-addressDasdestination-path/ist der Speicherort auf der Zielinstanz, an den Sie die Dateien übertragen.-
(IPv4) Um Dateien von der Quellinstanz zur Zielinstanz zu übertragen, geben Sie den folgenden Befehl von der Quellinstanz aus ein.
scp -i/path/private-key.pem/path/my-file.txtec2-user@public-ipv4-address:destination-path/ -
(IPv6) Um Dateien von der Quellinstanz zur Zielinstanz zu übertragen, geben Sie den folgenden Befehl von der Quellinstanz aus ein. Die IPv6-Adresse muss in eckige Klammern (
[ ]) gesetzt werden, die mit einem Escape-Zeichen (\) versehen sein müssen.scp -i/path/private-key.pem/path/my-file.txtec2-user@\[public-ipv6-address\]:destination-path/
-
-
Wenn Sie noch nicht über SSH eine Verbindung mit der Zielinstanz hergestellt haben, wird eine Antwort wie die folgende angezeigt:
The authenticity of host 'ec2-198-51-100-1.compute-1.amazonaws.com (10.254.142.33)'
can't be established.
RSA key fingerprint is 1f:51:ae:28:bf:89:e9:d8:1f:25:5d:37:2d:7d:b8:ca:9f:f5:f1:6f.
Are you sure you want to continue connecting (yes/no)?
Geben Sie
yesein. -
Wenn die Übertragung erfolgreich ist, ähnelt die Antwort der folgenden:
Warning: Permanently added 'ec2-198-51-100-1.compute-1.amazonaws.com' (RSA)
to the list of known hosts.
my-file.txt                                100%   480     24.4KB/s   00:00
