Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Was ist Amazon Security Lake?
Amazon Security Lake ist ein vollständig verwalteter Sicherheits-Data-Lake-Dienst. Sie können Security Lake verwenden, um Sicherheitsdaten aus AWS Umgebungen, SaaS-Anbietern, lokalen Umgebungen, Cloud-Quellen und Quellen von Drittanbietern automatisch in einem speziell entwickelten Data Lake zu zentralisieren, der in Ihrem gespeichert wird. AWS-Konto Security Lake hilft Ihnen bei der Analyse von Sicherheitsdaten, sodass Sie ein umfassenderes Verständnis Ihrer Sicherheitslage im gesamten Unternehmen erhalten. Mit Security Lake können Sie auch den Schutz Ihrer Workloads, Anwendungen und Daten verbessern.
Der Data Lake wird durch Amazon Simple Storage Service (Amazon S3) -Buckets unterstützt, und Sie behalten das Eigentum an Ihren Daten.
Security Lake automatisiert die Erfassung sicherheitsrelevanter Protokoll- und Ereignisdaten von integrierten AWS-Services Diensten und Diensten von Drittanbietern. Es hilft Ihnen auch dabei, den Lebenszyklus von Daten mit anpassbaren Aufbewahrungs- und Replikationseinstellungen zu verwalten. Security Lake konvertiert aufgenommene Daten in das Apache Parquet-Format und ein Open-Source-Standardschema namens Open Cybersecurity Schema Framework (OCSF). Mit OCSF-Unterstützung normalisiert und kombiniert Security Lake Sicherheitsdaten aus AWS und einer Vielzahl von Sicherheitsdatenquellen für Unternehmen.
Andere Dienste AWS-Services und Dienste von Drittanbietern können die in Security Lake gespeicherten Daten abonnieren, um auf Vorfälle zu reagieren und Sicherheitsdaten zu analysieren.
Überblick über Security Lake
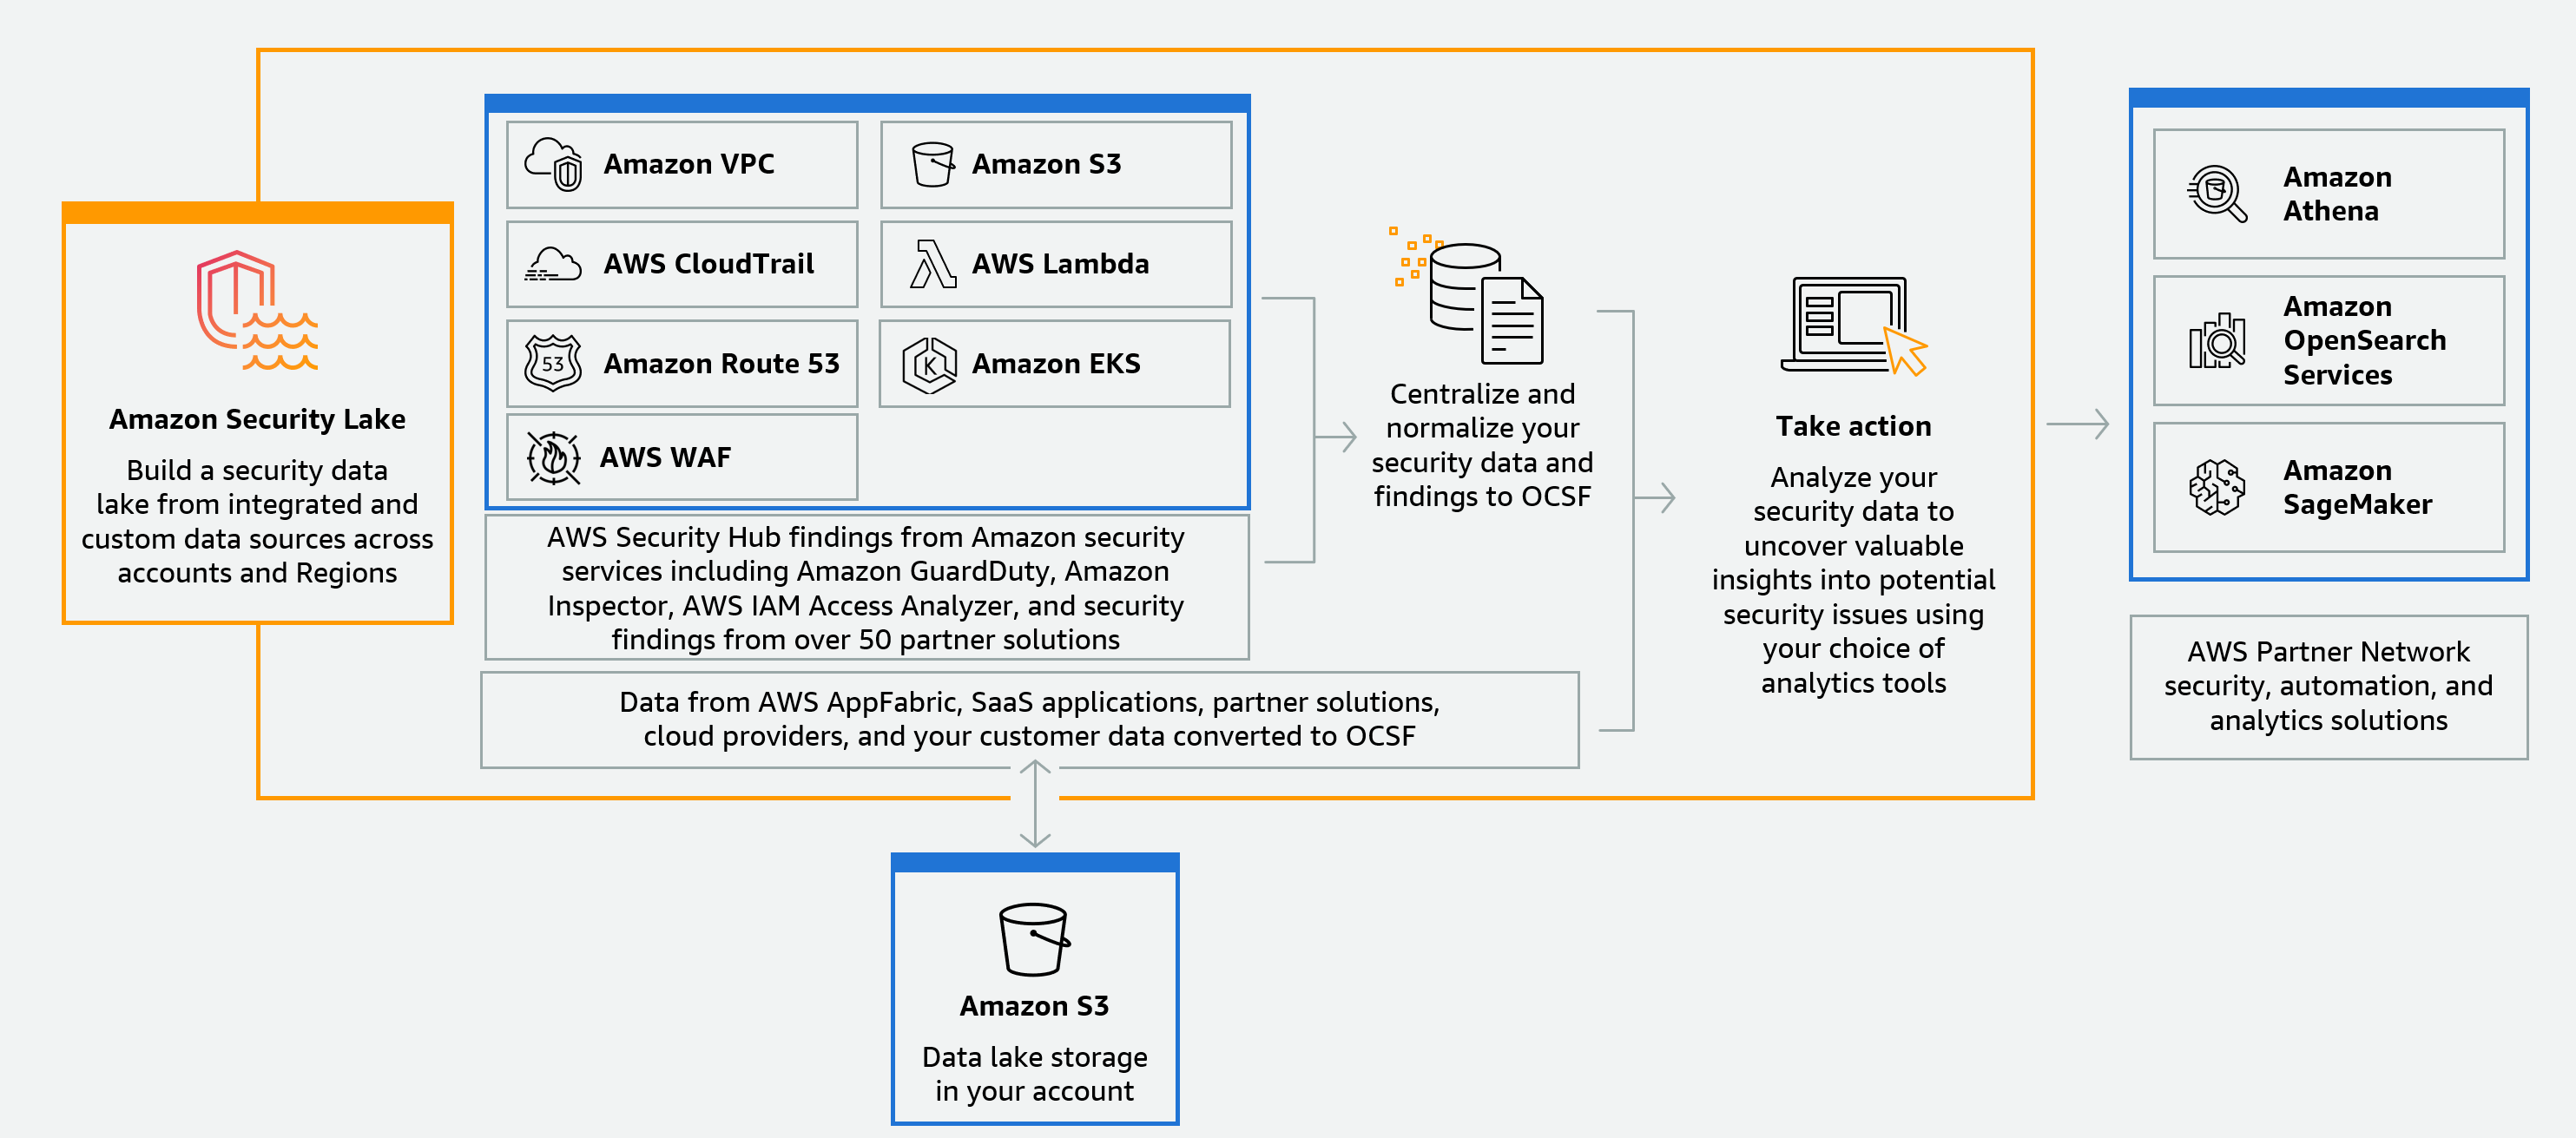
Funktionen von Security Lake
Im Folgenden finden Sie einige wichtige Möglichkeiten, wie Security Lake Ihnen hilft, sicherheitsrelevante Protokoll- und Ereignisdaten zu zentralisieren, zu verwalten und zu abonnieren.
- Datenaggregation in Ihrem Konto
-
Security Lake erstellt einen speziell entwickelten Sicherheitsdatensee in Ihrem Konto. Security Lake sammelt Protokoll- und Ereignisdaten aus Cloud-, lokalen und benutzerdefinierten Datenquellen für alle Konten und Regionen. Der Data Lake wird durch Amazon Simple Storage Service (Amazon S3) -Buckets unterstützt, und Sie behalten das Eigentum an Ihren Daten.
- Vielzahl unterstützter Protokoll- und Ereignisquellen
-
Security Lake sammelt Sicherheitsprotokolle und Ereignisse aus verschiedenen Quellen, einschließlich lokaler Dienste und Dienste von Drittanbietern. AWS-Services Nachdem Sie die Protokolle aufgenommen haben, können Sie unabhängig von der Quelle zentral auf sie zugreifen und ihren Lebenszyklus verwalten. Einzelheiten zu Quellen, aus denen Protokolle und Ereignisse von Security Lake gesammelt werden, finden Sie unter Quellenverwaltung in Security Lake
- Datentransformation und Normalisierung
-
Security Lake partitioniert automatisch eingehende Daten aus nativ unterstützten Daten AWS-Services und konvertiert sie in ein speicher- und abfrageeffizientes Parquet-Format. Außerdem werden Daten von nativ unterstützten AWS-Services Daten in das Open-Source-Schema Open Cybersecurity Schema Framework (OCSF) umgewandelt. Dadurch sind die Daten mit anderen Anbietern AWS-Services und Drittanbietern kompatibel, ohne dass eine Nachbearbeitung erforderlich ist. Da Security Lake Daten normalisiert, können viele Sicherheitslösungen diese Daten parallel verarbeiten.
- Mehrere Zugriffsebenen für Abonnenten
-
Abonnenten nutzen Daten, die in Security Lake gespeichert sind. Sie können die Zugriffsebene eines Abonnenten auf Ihre Daten wählen. Abonnenten dürfen nur Daten aus den von Ihnen angegebenen Quellen und in den AWS-Regionen Quellen konsumieren. Abonnenten werden möglicherweise automatisch über neue Objekte informiert, wenn sie in den Data Lake geschrieben werden. Abonnenten können auch Daten aus dem Data Lake abfragen. Security Lake erstellt automatisch die erforderlichen Anmeldeinformationen und tauscht sie zwischen Security Lake und dem Abonnenten aus.
- Multi-account und regionsübergreifendes Datenmanagement
-
Sie können Security Lake zentral in allen Regionen, in denen es verfügbar ist, und in mehreren AWS-Konten Regionen aktivieren. In Security Lake können Sie auch Rollup-Regionen festlegen, um Sicherheitsprotokoll- und Ereignisdaten aus mehreren Regionen zu konsolidieren. Dies kann Ihnen helfen, die Compliance-Anforderungen der Datenresidenz zu erfüllen.
- Konfigurierbar und anpassbar
-
Security Lake ist ein konfigurierbarer und anpassbarer Dienst. Sie können angeben, für welche Quellen, Konten und Regionen Sie die Protokollerfassung konfigurieren möchten. Sie können auch die Zugriffsebene eines Abonnenten auf den Data Lake angeben.
- Verwaltung und Optimierung des Datenlebenszyklus
Security Lake verwaltet den Lebenszyklus Ihrer Daten mit anpassbaren Aufbewahrungseinstellungen und Speicherkosten mit automatisierter Speicherstufenzuweisung. Security Lake partitioniert und konvertiert eingehende Sicherheitsdaten automatisch in ein speicher- und abfrageeffizientes Apache Parquet-Format.
Zugreifen auf Security Lake
Eine Liste der Regionen, in denen Security Lake derzeit verfügbar ist, finden Sie unterSecurity Lake-Regionen und Endpunkte. Weitere Informationen zu Regionen finden Sie unter AWS Service-Endpunkte im Allgemeine AWS-Referenz.
In jeder Region können Sie auf eine der folgenden Arten auf Security Lake zugreifen:
- AWS-Managementkonsole
-
Das AWS-Managementkonsole ist eine browserbasierte Oberfläche, mit der Sie AWS Ressourcen erstellen und verwalten können. Die Security Lake-Konsole bietet Zugriff auf Ihr Security Lake-Konto und Ihre Ressourcen. Sie können die meisten Security Lake-Aufgaben mithilfe der Security Lake-Konsole ausführen.
- Security Lake-API
-
Um programmgesteuert auf Security Lake zuzugreifen, verwenden Sie die Security Lake-API und senden Sie HTTPS-Anfragen direkt an den Dienst. Weitere Informationen finden Sie in der Security Lake API-Referenz.
- AWS Command Line Interface (AWS CLI)
-
Mit dem AWS CLI können Sie Befehle an der Befehlszeile Ihres Systems eingeben, um Security Lake-Aufgaben und AWS -Aufgaben auszuführen. Die Verwendung der Befehlszeile kann schneller und bequemer sein als die Verwendung der Konsole. Die Befehlszeilen-Tools können auch beim Erstellen von Skripts für -Aufgaben hilfreich sein. Informationen zur Installation und Verwendung von finden Sie unter AWS Command Line Interface. AWS CLI
- AWS SDKs
-
AWS stellt SDKs bereit, die aus Bibliotheken und Beispielcode für verschiedene Programmiersprachen und Plattformen wie Java, Go, Python, C++ und.NET bestehen. Die SDKs bieten bequemen, programmatischen Zugriff auf Security Lake und andere. AWS-Services Sie erledigen auch Aufgaben wie das kryptografische Signieren von Anfragen, das Verwalten von Fehlern und das automatische Wiederholen von Anfragen. Informationen zur Installation und Verwendung der AWS SDKs finden Sie unter Tools, auf denen Sie aufbauen können. AWS
Zugehörige Services
Security Lake verwendet außerdem AWS-Services die folgenden:
Amazon EventBridge — Security Lake verwendet EventBridge , um Abonnenten zu benachrichtigen, wenn Objekte in den Data Lake geschrieben werden.
AWS Glue— Security Lake verwendet AWS Glue Crawler, um die AWS Glue Data Catalog Tabellen zu erstellen und neu geschriebene Daten an den Datenkatalog zu senden. Security Lake speichert auch Partitionsmetadaten für AWS Lake Formation Tabellen im Datenkatalog.
AWS Lake Formation— Security Lake erstellt eine separate Lake Formation-Tabelle für jede Quelle, die Daten zu Security Lake beiträgt. Lake Formation-Tabellen enthalten Informationen über Daten aus jeder Quelle, einschließlich Schema-, Partitions- und Datenspeicherortinformationen. Abonnenten haben die Möglichkeit, Daten zu konsumieren, indem sie die Lake Formation-Tabellen abfragen.
AWS Lambda— Security Lake verwendet Lambda-Funktionen, um ETL-Jobs (Extrahieren, Transformieren und Laden) von Rohdaten zu unterstützen und Partitionen für Quelldaten zu registrieren. AWS Glue
Amazon S3 — Security Lake speichert Ihre Daten als Amazon S3-Objekte. Speicherklassen und Aufbewahrungseinstellungen basieren auf den Amazon S3-Angeboten. Security Lake unterstützt Amazon S3 Select nicht.
Amazon Simple Queue Service — Security Lake verwendet Amazon SQS, um die ereignisgesteuerte Verarbeitung zu ermöglichen und Benachrichtigungen zu verwalten.
Security Lake sammelt zusätzlich zu den folgenden Daten Daten aus benutzerdefinierten Quellen: AWS-Services
-
AWS CloudTrail Verwaltungs- und Datenereignisse (S3, Lambda)
-
Auditprotokolle von Amazon Elastic Kubernetes Service (Amazon EKS)
-
Amazon-Route-53-Resolver-Abfrageprotokolle
-
AWS Security Hub CSPM Ergebnisse
-
Amazon Virtual Private Cloud (Amazon VPC)-Datendurchflussprotokolle
-
AWS WAF v2-Protokolle
Weitere Informationen zu diesen Quellen finden Sie unterErfassung von Daten von AWS-Services in Security Lake. Sie können die Amazon S3-Objekte in Ihrem Security Data Lake nutzen, indem Sie einen Abonnenten erstellen, der Daten im OCSF-Schema lesen kann. Sie können Daten auch mithilfe von Amazon Athena, Amazon Redshift und Abonnementdiensten von Drittanbietern abfragen, die mit integriert sind. AWS Glue
