Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Configurar y configurar Amazon VPC
Esta guía no incluye una guía completa para configurar una VPC. Para obtener más información, consulte la Guía del usuario de Amazon VPC.
En esta sección, se describe cómo pueden existir su punto de enlace de Amazon EC2 y de flujo de datos en una VPC. AWS Ground Station no admite varios puntos de entrega para un flujo de datos determinado; se espera que cada flujo de datos termine en un único receptor de EC2. Como esperamos tener un único receptor EC2, la configuración no es redundante en zonas de disponibilidad múltiples. Para ver ejemplos completos en los que se utilizará su VPC, consulte. Ejemplos de configuraciones de perfil de misión
Configuración de VPC con AWS Ground Station Agente
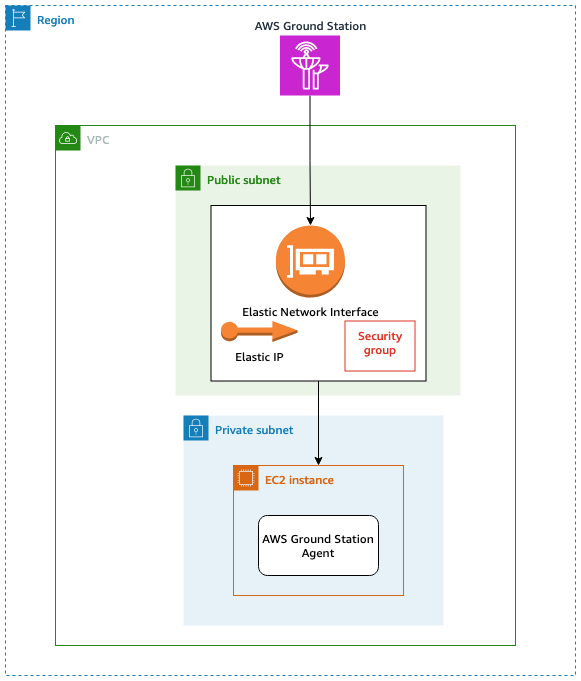
Los datos del satélite se proporcionan a una instancia del AWS Ground Station agente que se encuentra cerca de la antena. El AWS Ground Station agente separará sus datos y, a continuación, los cifrará con la AWS KMS clave que usted proporcione. Cada banda se envía a su IP elástica (EIP) de Amazon EC2 desde la antena de origen a través de la red troncal de la red de AWS. Los datos llegan a su instancia EC2 a través de la interfaz de red elástica (ENI) de Amazon EC2 adjunta. Una vez en su instancia EC2, el AWS Ground Station agente instalado descifrará sus datos y realizará una corrección de errores de reenvío (FEC) para recuperar los datos descartados y, a continuación, los reenviará a la IP y al puerto que especificó en su configuración.
En la siguiente lista se indican las consideraciones de configuración únicas que se deben tener en cuenta a la hora de configurar la VPC para la entrega de agentes. AWS Ground Station
Grupo de seguridad: se recomienda configurar un grupo de seguridad dedicado únicamente al AWS Ground Station tráfico. Este grupo de seguridad debe permitir la entrada de tráfico UDP en el mismo rango de puertos que especifiques en tu grupo de terminales de Dataflow. AWS Ground Station mantiene una lista de AWS-managed prefijos para restringir sus permisos solo a las direcciones IP. AWS Ground Station Consulte las listas de prefijos gestionados por AWS para obtener más información sobre cómo sustituirlas en sus PrefixListId regiones de implementación.
Elastic Network Interface (ENI): tendrá que asociar el grupo de seguridad anterior a este ENI y colocarlo en su subred pública.
nota
La cuota predeterminada para el número de grupos de seguridad adjuntos por ENI es de 5. Se trata de un límite ajustable de hasta 16 (consulte las cuotas de Amazon VPC).
La siguiente CloudFormation plantilla muestra cómo crear la infraestructura descrita en esta sección.
ReceiveInstanceEIP: Type: AWS::EC2::EIP Properties: Domain: 'vpc'InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: # Add additional items here. - IpProtocol: udp FromPort:your-port-start-rangeToPort:your-port-end-rangePrefixListIds: - PrefixListId:com.amazonaws.global.groundstationDescription:"Allow AWS Ground Station Downlink ingress."InstanceNetworkInterface: Type: AWS::EC2::NetworkInterface Properties: Description:ENI for AWS Ground Station to connect to.GroupSet: - !RefInstanceSecurityGroupSubnetId:A Public SubnetReceiveInstanceEIPAllocation: Type: AWS::EC2::EIPAssociation Properties: AllocationId: Fn::GetAtt: [ReceiveInstanceEIP, AllocationId ] NetworkInterfaceId: Ref:InstanceNetworkInterface
Configuración de VPC con un punto final de flujo de datos
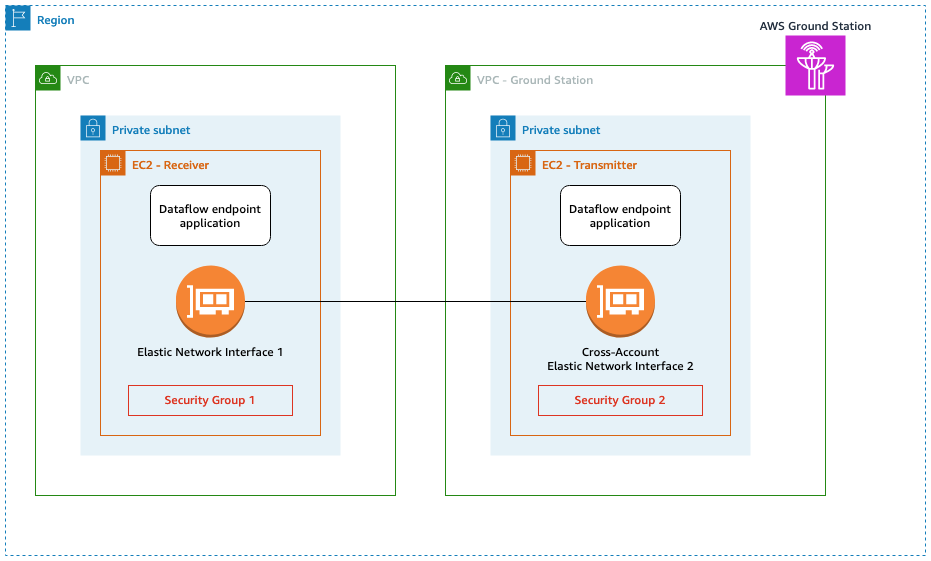
Los datos satelitales se proporcionan a una instancia de aplicación de punto final de flujo de datos que se encuentra cerca de la antena. A continuación, los datos se envían a través de la interfaz de red elástica (ENI) multicuenta de Amazon EC2 desde una VPC propiedad de. AWS Ground Station A continuación, los datos llegan a su instancia EC2 a través del ENI adjunto a su instancia Amazon EC2. La aplicación de punto final de flujo de datos instalada los reenviará entonces a la IP y al puerto que especificó en su configuración. Lo contrario de este flujo ocurre para las conexiones de enlace ascendente.
En la siguiente lista se indican las consideraciones de configuración únicas que se deben tener en cuenta al configurar su VPC para la entrega de puntos finales de flujo de datos.
nota
La cuota predeterminada para el número de grupos de seguridad adjuntos por ENI es de 5. Se trata de un límite ajustable de hasta 16 (consulte las cuotas de Amazon VPC).
Función de IAM: la función de IAM forma parte del punto final de Dataflow y no se muestra en el diagrama. El rol de IAM que se usa para crear y adjuntar el ENI multicuenta a la instancia de Amazon EC2. AWS Ground Station
Grupo de seguridad 1: este grupo de seguridad está asociado al ENI, que se asociará a la instancia Amazon EC2 de su cuenta. Debe permitir el tráfico UDP del grupo de seguridad 2 en los puertos especificados en su grupo de puntos finales de flujo de datos.
Interfaz de red elástica (ENI) 1: tendrá que asociar el grupo de seguridad 1 a este ENI y colocarlo en una subred.
Subred: deberá asegurarse de que haya al menos una dirección IP disponible por flujo de datos para la instancia de Amazon EC2 en su cuenta. Para obtener más información sobre el tamaño de las subredes, consulte Bloques de CIDR de subred https://docs.aws.amazon.com/vpc/latest/userguide/subnet-sizing.html
Grupo de seguridad 2: se hace referencia a este grupo de seguridad en el punto final de Dataflow. Este grupo de seguridad se adjuntará al ENI que AWS Ground Station se utilizará para colocar los datos en su cuenta.
Región: para obtener más información sobre las regiones compatibles con las conexiones entre regiones, consulteUtilice la entrega de datos entre regiones.
La siguiente CloudFormation plantilla muestra cómo crear la infraestructura descrita en esta sección.
DataflowEndpointSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription: Security Group for AWS Ground Station registration of Dataflow Endpoint Groups VpcId:YourVpcIdAWSGroundStationSecurityGroupEgress: Type: AWS::EC2::SecurityGroupEgress Properties: GroupId: !Ref:DataflowEndpointSecurityGroupIpProtocol: udp FromPort:55555ToPort:55555CidrIp:10.0.0.0/8Description:"Allow AWS Ground Station to send UDP traffic on port 55555 to the 10/8 range."InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: - IpProtocol: udp FromPort:55555ToPort:55555SourceSecurityGroupId:!Ref DataflowEndpointSecurityGroupDescription:"Allow AWS Ground Station Ingress from DataflowEndpointSecurityGroup"ReceiverSubnet: Type: AWS::EC2::Subnet Properties: # Ensure your CidrBlock will always have at least one available IP address per dataflow endpoint. # See https://docs.aws.amazon.com/vpc/latest/userguide/subnet-sizing.html for subent sizing guidelines. CidrBlock:"10.0.0.0/24"Tags: - Key: "Name" Value:"AWS Ground Station - Dataflow endpoint Example Subnet"- Key: "Description" Value:"Subnet for EC2 instance receiving AWS Ground Station data"VpcId: !Ref ReceiverVPC
