Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Cree un servidor FTP-enabled
El protocolo de File Transfer (FTP) es un protocolo de red que se utiliza para la transferencia de datos. El FTP utiliza un canal independiente para el control y la transferencia de datos. El canal de control está abierto hasta que finalice o se agote el tiempo de inactividad. El canal de datos estará activo mientras dure la transferencia. El FTP utiliza texto sin cifrar y no admite el cifrado del tráfico.
nota
Al habilitar el FTP, debe elegir la opción de acceso interno para el VPC-hosted punto final. Si necesita que su servidor haga que los datos atraviesen la red pública, debe utilizar protocolos seguros, como SFTP o FTPS.
nota
Para obtener información importante sobre los balanceadores de carga de red, consulte. Evite colocar los NLB y los NAT delante de AWS Transfer Family servidores
Para crear un servidor FTP-enabled
-
Abra la AWS Transfer Family consola en, seleccione Servidores en el panel de navegación https://console.aws.amazon.com/transfer/
y, a continuación, elija Crear servidor. -
En Elegir protocolos, seleccione FTP y, a continuación, Siguiente.
-
En Elegir un proveedor de identidad, seleccione el proveedor de identidad que desee utilizar para administrar el acceso de los usuarios. Dispone de las opciones siguientes:
-
AWS Directory Service for Microsoft Active Directory— Usted proporciona un Directory Service directorio para acceder al punto final. Si lo hace, puede utilizar las credenciales almacenadas en el Active Directory para autenticar a los usuarios. Para obtener más información sobre cómo trabajar con proveedores de AWS Managed Microsoft AD identidad, consulteUtilización AWS Servicio de directorio para Microsoft Active Directory.
nota
-
Cross-Account y no se admiten los directorios compartidos AWS Managed Microsoft AD.
-
Para configurar un servidor con el servicio de directorio como proveedor de identidad, debe agregar algunos Directory Service permisos. Para obtener más información, consulte Antes de empezar a usar AWS Directory Service for Microsoft Active Directory.
-
-
Proveedor de identidad personalizado: seleccione cualquiera de las siguientes opciones:
-
Úselo AWS Lambda para conectar su proveedor de identidad: puede usar un proveedor de identidad existente, respaldado por una función de Lambda. Proporcione el nombre de identificación de la función de Lambda. Para obtener más información, consulte Utilización AWS Lambda para integrar su proveedor de identidad.
-
Utilice Amazon API Gateway para conectar su proveedor de identidades: puede crear un método de API Gateway respaldado por una función de Lambda para usarlo como proveedor de identidades. Proporcione una URL de Amazon API Gateway y un rol de invocación. Para obtener más información, consulte Uso de Amazon API Gateway para integrar su proveedor de identidad.

-
-
-
Elija Siguiente.
-
En Elegir punto de conexión, haga lo siguiente:
nota
Los servidores FTP para Transfer Family funcionan a través del puerto 21 (canal de control) y el rango de puertos 8192-8200 (canal de datos).
-
En el tipo de punto de conexión, seleccione el punto de conexión alojado en la VPC para alojar el punto de conexión de su servidor. Para obtener más información acerca de cómo configurar un punto de conexión de la VPC, consulte Creación de un servidor en una nube privada virtual (VPC).
nota
No se admiten los puntos de conexión de acceso público.
-
En el caso de FIPS activado, mantenga desactivada la casilla de verificación del punto de conexión con FIPS activado.
nota
FIPS-enabled Los terminales no son compatibles con los servidores FTP.
-
Elija Siguiente.

-
-
En la página Elegir dominio, elige el servicio AWS de almacenamiento que deseas usar para almacenar tus datos y acceder a ellos a través del protocolo seleccionado.
-
Seleccione Amazon S3 para almacenar sus archivos y acceder a ellos como objetos a través del protocolo seleccionado.
-
Seleccione Amazon EFS para almacenar los archivos del sistema de archivos de Amazon EFS y acceder a ellos a través del protocolo seleccionado.
Elija Siguiente.
-
-
En Configurar detalles adicionales, haga lo siguiente:
-
Para el registro, especifique un grupo de registro de ya existente o cree uno nuevo (la opción predeterminada).

Si elige Crear grupo de registros, la CloudWatch consola (https://console.aws.amazon.com/cloudwatch/
) abre la página Crear grupo de registros. Para obtener más información, consulte Crear un grupo de CloudWatch registros en Registros. -
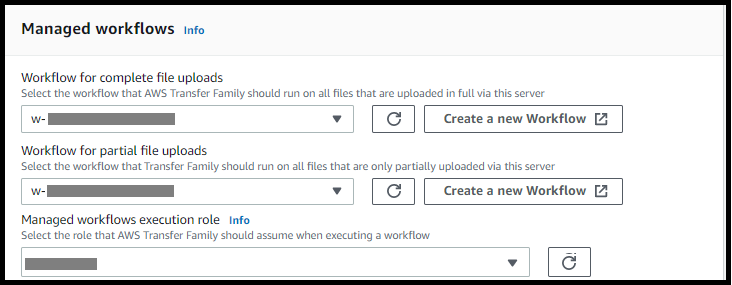
(Opcional) Para los flujos de trabajo administrados, elija los ID de flujo de trabajo (y el rol correspondiente) que Transfer Family debe asumir al ejecutar el flujo de trabajo. Puede elegir un flujo de trabajo para ejecutarlo tras una carga completa y otro para ejecutarlo tras una carga parcial. Para obtener más información sobre el procesamiento de los archivos mediante flujos de trabajo administrados, consulte AWS Transfer Family flujos de trabajo gestionados.
-
Para ver las opciones de algoritmos criptográficos, elija una política de seguridad que contenga los algoritmos criptográficos habilitados para su uso en el servidor.
nota
Transfer Family asigna la política de seguridad más reciente a su servidor FTP. Sin embargo, dado que el protocolo FTP no utiliza ningún tipo de cifrado, los servidores FTP no utilizan ninguno de los algoritmos de la política de seguridad. A menos que el servidor también utilice el protocolo FTPS o SFTP, la política de seguridad no se utilizará.
-
En el caso de la clave de host del servidor, manténgala en blanco.
-
(Opcional) En el caso de las etiquetas, en Clave y valor, introduzca una o más etiquetas como pares de valores clave y, a continuación, seleccione Añadir etiqueta.
-
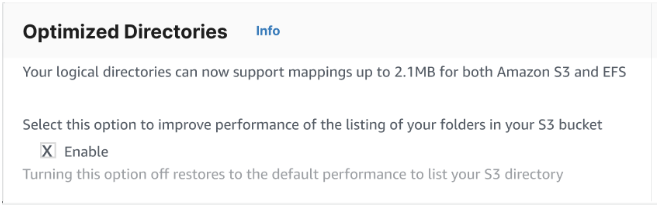
Puede optimizar el rendimiento de sus directorios de Amazon S3. Por ejemplo, supongamos que va a su directorio principal y tiene 10 000 subdirectorios. En otras palabras, su bucket de Amazon S3 tiene 10 000 carpetas. En este escenario, si ejecuta el comando
ls(list), la operación de lista tarda entre seis y ocho minutos. Sin embargo, si optimiza los directorios, esta operación solo tardará unos segundos.Al crear el servidor mediante la consola, los directorios optimizados están habilitados de forma predeterminada. Si creas tu servidor mediante la API, este comportamiento no está habilitado de forma predeterminada.
-
Elija Siguiente.
-
(Opcional) Puede configurar AWS Transfer Family los servidores para que muestren a los usuarios finales mensajes personalizados, como las políticas de la organización o los términos y condiciones. También puede mostrar el mensaje del día (MOTD) personalizado a los usuarios que se hayan autenticado correctamente.
En Mostrar encabezado, en el cuadro de texto del encabezado para Pre-authentication mostrar, escriba el mensaje de texto que desea mostrar a los usuarios antes de que se autentiquen y, en el cuadro de texto para Post-authentication mostrar el encabezado, escriba el texto que desea mostrar a los usuarios una vez que se hayan autenticado correctamente.
-
(Opcional) Puede configurar las siguientes opciones adicionales.
-
SetStat opción: habilite esta opción para ignorar el error que se genera cuando un cliente intenta usarlo
SETSTATen un archivo que está cargando en un bucket de Amazon S3. Para obtener más información, consulte laSetStatOptiondocumentación del ProtocolDetails tema. -
Reanudación de la sesión TLS: proporciona un mecanismo para reanudar o compartir una clave secreta negociada entre el control y la conexión de datos para una sesión de FTPS. Para obtener más información, consulte la
TlsSessionResumptionModedocumentación del ProtocolDetails tema. -
IP pasiva: indica el modo pasivo para los protocolos FTP y FTPS. Escriba una sola dirección IPv4, como la dirección IP pública de un cortafuegos, un enrutador o un equilibrador de carga. Para obtener más información, consulte la
PassiveIpdocumentación del ProtocolDetails tema.

-
-
-
En Revisar y crear, revise sus opciones.
-
Si desea editar alguno de ellos, seleccione Editar junto al paso.
nota
Debe revisar cada paso después del paso que eligió editar.
-
Si no ha realizado cambios, seleccione Crear servidor para crear el suyo. Así llegará a la página Servers (Servidores), mostrada a continuación, donde ya aparece el nuevo servidor.
-
Pueden transcurrir algunos minutos antes de que el estado del nuevo servidor cambie a Online. En ese momento, el servidor ya puede realizar operaciones con archivos para los usuarios.
Próximos pasos: para el siguiente paso, continúe a Uso de proveedores de identidad personalizados para la configuración de los usuarios.
