Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Image de l'envoyé
Important
Avis de fin de support : le 30 septembre 2026, AWS le support pour AWS App Mesh. Après le 30 septembre 2026, vous ne pourrez plus accéder à la AWS App Mesh console ni aux AWS App Mesh ressources. Pour plus d'informations, consultez ce billet de blog Migration depuis Amazon ECS Service Connect AWS App Mesh
AWS App Mesh est un maillage de services basé sur le proxy
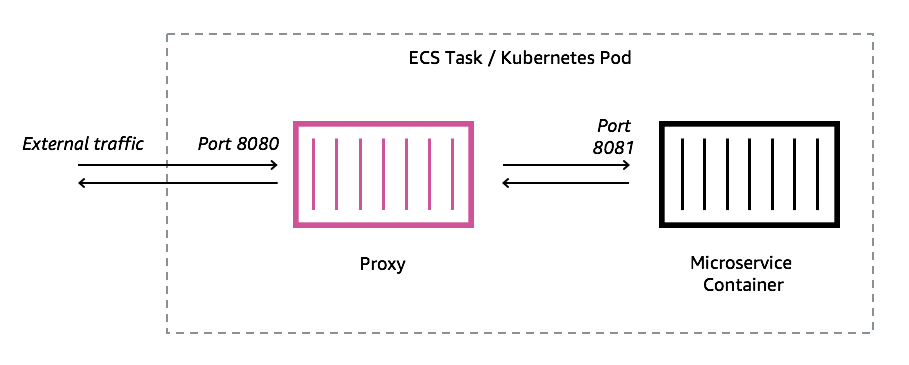
Vous devez ajouter un proxy Envoy à la tâche Amazon ECS, au pod Kubernetes ou à l'instance Amazon EC2 représentée par votre point de terminaison App Mesh, tel qu'un nœud virtuel ou une passerelle virtuelle. App Mesh diffuse une image de conteneur proxy Envoy qui est corrigée avec les dernières mises à jour de vulnérabilité et de performances. App Mesh teste chaque nouvelle version du proxy Envoy par rapport à l'ensemble de fonctionnalités App Mesh avant de mettre une nouvelle image à votre disposition.
Variantes d'images Envoy
App Mesh propose deux variantes de l'image du conteneur proxy Envoy. La différence entre les deux réside dans la façon dont le proxy Envoy communique avec le plan de données App Mesh et la manière dont les proxys Envoy communiquent entre eux. L'une est une image standard, qui communique avec les points de terminaison du service App Mesh standard. L'autre variante est FIPS-compliant celle qui communique avec les points de terminaison du service App Mesh FIPS et applique la cryptographie FIPS dans les communications TLS entre les services App Mesh.
Vous pouvez choisir soit une image régionale dans la liste ci-dessous, soit une image de notre référentiel public aws-appmesh-envoy.
Important
-
À compter du 30 juin 2023, seule l'image Envoy
v1.17.2.0-prodou une version ultérieure sera compatible avec App Mesh. Pour les clients actuels qui utilisaient auparavant une image Envoyv1.17.2.0, même si les envoyés existants resteront compatibles, nous recommandons vivement de migrer vers la dernière version. -
En tant que meilleure pratique, il est vivement recommandé de mettre régulièrement à niveau la version Envoy vers la dernière version. Seule la dernière version d'Envoy est validée avec les derniers correctifs de sécurité, mises à jour de fonctionnalités et améliorations de performances.
-
La version
1.17était une mise à jour importante d'Envoy. Consultez Updating/migrating Envoy 1.17 pour plus de détails. -
La version
1.20.0.1ou une version ultérieure estARM64compatible. -
Pour l'
IPv6assistance, la version Envoy1.20ou une version ultérieure est requise.
Note
Le FIPS n'est disponible que dans les régions situées aux États-Unis et au Canada.
- Toutes les régions prises en charge peuvent être
Region-coderemplacées par n'importe quelle région autre queme-south-1ap-east-1ap-southeast-3eu-south-1,il-central-1,, etaf-south-1. -
Standard
840364872350.dkr.ecr.region-code.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prodFIPS-compliant
840364872350.dkr.ecr.region-code.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod-fips me-south-1-
Standard
772975370895.dkr.ecr.me-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod ap-east-1-
Standard
856666278305.dkr.ecr.ap-east-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod ap-southeast-3-
Standard
909464085924.dkr.ecr.ap-southeast-3.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod eu-south-1-
Standard
422531588944.dkr.ecr.eu-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod il-central-1-
Standard
564877687649.dkr.ecr.il-central-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod af-south-1-
Standard
924023996002.dkr.ecr.af-south-1.amazonaws.com/aws-appmesh-envoy:v1.39.1.0-prod Public repository-
Standard
public.ecr.aws/appmesh/aws-appmesh-envoy:v1.39.1.0-prodFIPS-compliant
public.ecr.aws/appmesh/aws-appmesh-envoy:v1.39.1.0-prod-fips
Note
Nous recommandons d'allouer 512 unités centrales et au moins 64 Mo de mémoire au conteneur Envoy. Sur Fargate, la quantité de mémoire la plus faible que vous pouvez définir est de 1 024 Mo de mémoire. L'allocation de ressources au conteneur Envoy peut être augmentée si des informations sur le conteneur ou d'autres indicateurs indiquent des ressources insuffisantes en raison d'une charge plus élevée.
Note
Toutes les versions aws-appmesh-envoy d'image à partir de v1.22.0.0 sont créées en tant qu'image Docker sans distribution. Nous avons apporté cette modification afin de réduire la taille de l'image et de réduire notre exposition aux vulnérabilités dans les packages non utilisés présents dans l'image. Si vous créez à partir de l'image aws-appmesh-envoy et que vous vous fiez à certains des packages de base AL2 (par exemple yum) et à certaines fonctionnalités, nous vous suggérons de copier les fichiers binaires depuis une aws-appmesh-envoy image pour créer une nouvelle image Docker avec la base AL2.
Exécutez ce script pour générer une image docker personnalisée avec la balise aws-appmesh-envoy:v1.22.0.0-prod-al2:
cat << EOF > Dockerfile
FROM public.ecr.aws/appmesh/aws-appmesh-envoy:v1.22.0.0-prod as envoy

FROM public.ecr.aws/amazonlinux/amazonlinux:2
RUN yum -y update && \
    yum clean all && \
    rm -rf /var/cache/yum

COPY --from=envoy /usr/bin/envoy /usr/bin/envoy
COPY --from=envoy /usr/bin/agent /usr/bin/agent
COPY --from=envoy /aws_appmesh_aggregate_stats.wasm /aws_appmesh_aggregate_stats.wasm

CMD [ "/usr/bin/agent" ]
EOF

docker build -f Dockerfile -t aws-appmesh-envoy:v1.22.0.0-prod-al2 .
L'accès à cette image de conteneur dans Amazon ECR est contrôlé par Gestion des identités et des accès AWS (IAM). Par conséquent, vous devez utiliser IAM pour vérifier que vous disposez d'un accès en lecture à Amazon ECR. Par exemple, lorsque vous utilisez Amazon ECS, vous pouvez attribuer un rôle d'exécution de tâche approprié à une tâche Amazon ECS. Si vous utilisez des politiques IAM qui limitent l'accès à des ressources Amazon ECR spécifiques, assurez-vous de bien autoriser l'accès au nom de ressource Amazon (ARN) spécifique à la région qui identifie le aws-appmesh-envoy référentiel. Par exemple, dans la us-west-2 Région, vous autorisez l'accès à la ressource suivante :arn:aws:ecr:us-west-2:840364872350:repository/aws-appmesh-envoy. Pour plus d’informations, consultez Politiques gérées Amazon ECR. Si vous utilisez Docker sur une instance Amazon EC2, authentifiez Docker auprès du référentiel. Pour plus d'informations, consultez Authentification de registre.
Nous publions occasionnellement de nouvelles fonctionnalités d'App Mesh qui dépendent des modifications apportées par Envoy et qui n'ont pas encore été fusionnées avec les images Envoy en amont. Pour utiliser ces nouvelles fonctionnalités d'App Mesh avant que les modifications d'Envoy ne soient fusionnées en amont, vous devez utiliser l'image du conteneur App Mesh-vended Envoy. Pour obtenir la liste des modifications, consultez les problèmes liés à l'Envoy Upstreamétiquette dans la GitHub feuille de route d'
