Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Chemins réseau détaillés pour Connect Customer
Appels vocaux
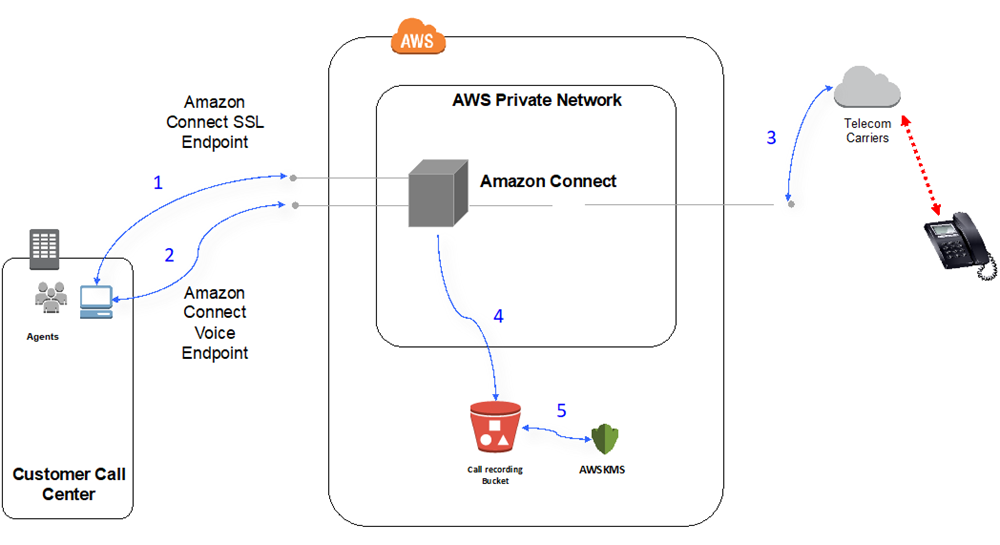
Le schéma suivant montre comment les appels vocaux circulent via Connect Customer.
-
Les utilisateurs accèdent à l'application Connect Customer via un navigateur Web. Toutes les communications sont chiffrées en transit avec TLS.
-
Les utilisateurs établissent une connectivité vocale avec Connect Customer à partir de leur navigateur à l'aide de WebRTC. La communication de signalisation est chiffrée en transit avec TLS. L’audio est chiffré en transit avec SRTP.
-
La connectivité vocale aux téléphones traditionnels (PSTN) est établie entre Connect Customer et les opérateurs de AWS télécommunications partenaires via une connectivité réseau privée. Dans les cas où la connectivité réseau partagée est utilisée, la communication de signalisation est chiffrée en transit à l’aide de TLS et l’audio est chiffré en transit à l’aide de SRTP.
-
Les enregistrements d'appels sont stockés dans votre compartiment Amazon S3 auquel Connect Customer a été autorisé à accéder. Ces données sont chiffrées entre Connect Customer et Amazon S3 à l'aide du protocole TLS.
-
Le chiffrement Amazon S3 côté serveur est utilisé pour chiffrer les enregistrements d’appels au repos à l’aide d’une clé KMS appartenant au client.
Authentification
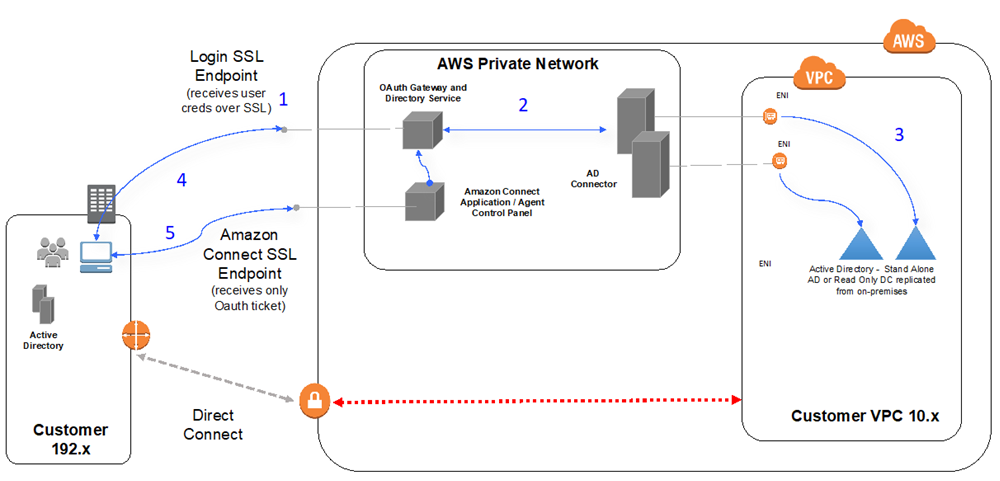
Le schéma suivant montre comment utiliser le connecteur AD Directory Service pour se connecter à une installation Active Directory existante d'un client. Le flux est similaire à l’utilisation de AWS Managed Microsoft AD.
-
Le navigateur Web de l'utilisateur initie l'authentification auprès d'une passerelle OAuth via TLS en utilisant l'Internet public à l'aide des informations d'identification de l'utilisateur (page de connexion Connect Customer).
-
La passerelle OAuth envoie la demande d’authentification via TLS au Connecteur AD.
-
AD Connector effectue l’authentification LDAP sur Active Directory.
-
Le navigateur Web de l’utilisateur reçoit un ticket OAuth de la passerelle en fonction de la demande d’authentification.
-
Le client charge le Panneau de configuration des contacts (CCP). La demande est via TLS et utilise un ticket OAuth pour s'identifier. user/directory
