Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Création d'un FTPS-enabled serveur
Le protocole de transfert de fichiers via SSL (FTPS) est une extension du protocole FTP. Il utilise les protocoles cryptographiques TLS (Transport Layer Security) et SSL (Secure Sockets Layer) pour chiffrer le trafic. Le protocole FTPS permet de chiffrer les connexions aux canaux de contrôle et de données simultanément ou indépendamment.
Note
Pour des considérations importantes concernant les équilibreurs de charge réseau, consultezÉvitez de placer les NLB et les NAT devant AWS Transfer Family serveurs.
Pour créer un FTPS-enabled serveur
-
Ouvrez la AWS Transfer Family console https://console.aws.amazon.com/transfer/
et sélectionnez Serveurs dans le volet de navigation, puis choisissez Créer un serveur. -
Dans Choisir les protocoles, sélectionnez FTPS.
Pour le certificat de serveur, choisissez un certificat stocké dans AWS Certificate Manager (ACM) qui sera utilisé pour identifier votre serveur lorsque les clients s'y connectent via FTPS, puis choisissez Suivant.
Pour demander un nouveau certificat public, voir Demander un certificat public dans le Guide de AWS Certificate Manager l'utilisateur.
Pour importer un certificat existant dans ACM, consultez la section Importation de certificats dans ACM dans le Guide de l'AWS Certificate Manager utilisateur.
Pour demander un certificat privé afin d'utiliser le protocole FTPS via des adresses IP privées, consultez la section Demande de certificat privé dans le Guide de l'AWS Certificate Manager utilisateur.
Les certificats avec les algorithmes de chiffrement et les tailles de clés suivants sont pris en charge :
-
RSA 2048 octets (RSA_2048)
-
RSA 4 096 octets (RSA_4096)
-
Elliptic Prime Curve 256 octets (EC_prime256v1)
-
Elliptic Prime Curve 384 octets (EC_secp384r1)
-
Elliptic Prime Curve 521 octets (EC_secp521r1)
Note
Le certificat doit être un certificat de SSL/TLS X.509 version 3 valide avec un nom de domaine complet ou une adresse IP spécifiée et contenir des informations sur l'émetteur.
-
-
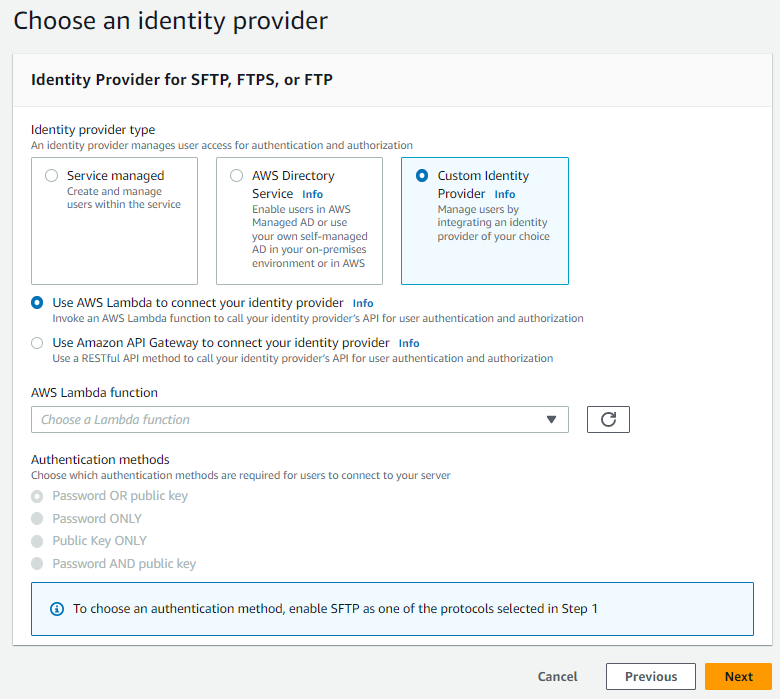
Dans Choisir un fournisseur d'identité, choisissez le fournisseur d'identité que vous souhaitez utiliser pour gérer l'accès des utilisateurs. Vous avez les options suivantes :
-
AWS Directory Service for Microsoft Active Directory— Vous fournissez un Directory Service répertoire pour accéder au terminal. Ce faisant, vous pouvez utiliser les informations d'identification stockées dans votre Active Directory pour authentifier vos utilisateurs. Pour en savoir plus sur la collaboration avec les fournisseurs AWS Managed Microsoft AD d'identité, consultezUtilisation AWS Service d'annuaire pour Microsoft Active Directory.
Note
-
Cross-Account et Les répertoires partagés ne sont pas pris en charge pour AWS Managed Microsoft AD.
-
Pour configurer un serveur avec Directory Service comme fournisseur d'identité, vous devez ajouter certaines Directory Service autorisations. Pour en savoir plus, consultez Avant de commencer à utiliser AWS Directory Service for Microsoft Active Directory.
-
-
Fournisseur d'identité personnalisé : choisissez l'une des options suivantes :
-
Utiliser AWS Lambda pour connecter votre fournisseur d'identité — Vous pouvez utiliser un fournisseur d'identité existant, soutenu par une fonction Lambda. Vous indiquez le nom de la fonction Lambda. Pour de plus amples informations, veuillez consulter Utilisation AWS Lambda pour intégrer votre fournisseur d'identité.
-
Utilisez Amazon API Gateway pour connecter votre fournisseur d'identité — Vous pouvez créer une méthode API Gateway soutenue par une fonction Lambda à utiliser en tant que fournisseur d'identité. Vous fournissez une URL Amazon API Gateway et un rôle d'invocation. Pour de plus amples informations, veuillez consulter Utilisation d'Amazon API Gateway pour intégrer votre fournisseur d'identité.
-
-
-
Choisissez Suivant.
-
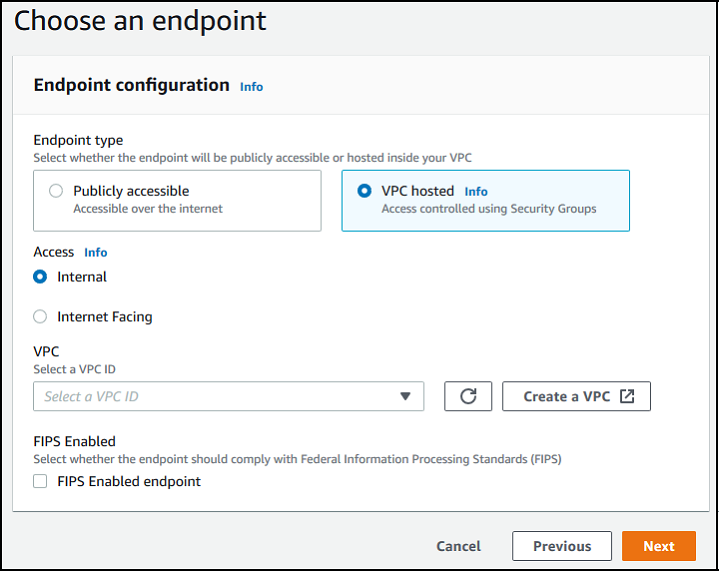
Dans Choisir un point de terminaison, procédez comme suit :
Note
Les serveurs FTPS de Transfer Family fonctionnent sur le port 21 (canal de contrôle) et la plage de ports 8192 à 8200 (canal de données).
-
Pour Type de point de terminaison, choisissez le type de point de terminaison hébergé par VPC pour héberger le point de terminaison de votre serveur. Pour plus d'informations sur la configuration de votre point de terminaison hébergé par VPC, consultezCréation d'un serveur dans un cloud privé virtuel.
Note
Les terminaux accessibles au public ne sont pas pris en charge.
-
(Facultatif) Pour FIPS Enabled, cochez la case Point de terminaison FIPS Enabled pour vous assurer que le terminal est conforme aux normes FIPS (Federal Information Processing Standards).
Note
FIPS-enabled les points de terminaison ne sont disponibles que dans les AWS régions d'Amérique du Nord. Pour les régions disponibles, voir les AWS Transfer Family points de terminaison et les quotas dans le Références générales AWS. Pour plus d'informations sur la norme FIPS, consultez la norme fédérale de traitement de l'information (FIPS) 140-2.
-
Choisissez Suivant.
-
-
Sur la page Choisir un domaine, choisissez le service de AWS stockage que vous souhaitez utiliser pour stocker vos données et y accéder via le protocole sélectionné :
-
Choisissez Amazon S3 pour stocker vos fichiers et y accéder en tant qu'objets via le protocole sélectionné.
-
Choisissez Amazon EFS pour stocker et accéder à vos fichiers dans votre système de fichiers Amazon EFS via le protocole sélectionné.
Choisissez Suivant.
-
-
Dans Configurer les détails supplémentaires, procédez comme suit :
-
Pour la journalisation, spécifiez un groupe de journaux existant ou créez-en un nouveau (option par défaut).
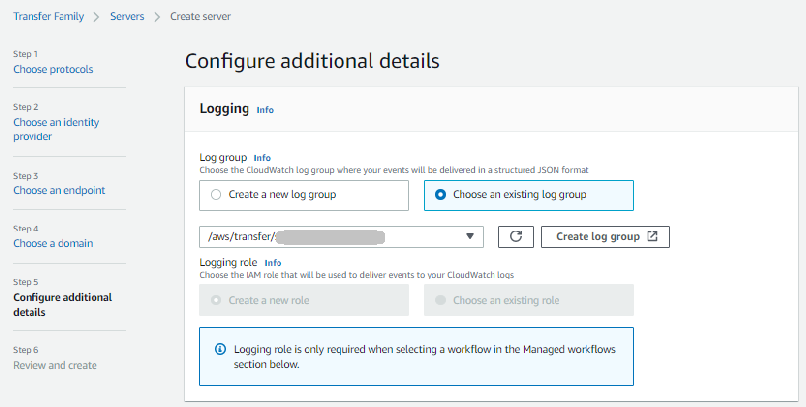
Si vous choisissez Créer un groupe de journaux, la CloudWatch console (https://console.aws.amazon.com/cloudwatch/
) ouvre la page Créer un groupe de journaux. Pour plus de détails, voir Créer un groupe de CloudWatch journaux dans Journaux. -
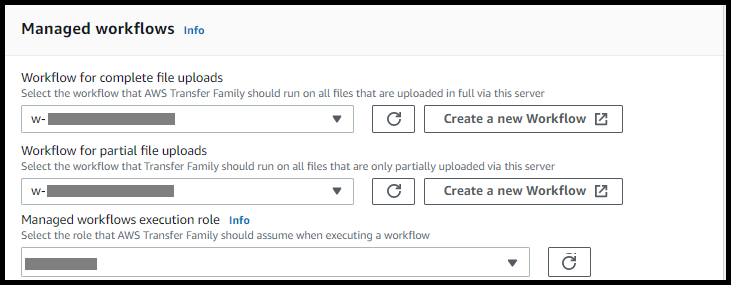
(Facultatif) Pour les flux de travail gérés, choisissez les ID de flux de travail (et le rôle correspondant) que Transfer Family doit utiliser lors de l'exécution du flux de travail. Vous pouvez choisir un flux de travail à exécuter lors d'un téléchargement complet et un autre à exécuter lors d'un téléchargement partiel. Pour en savoir plus sur le traitement de vos fichiers à l'aide de flux de travail gérés, consultezAWS Transfer Family flux de travail gérés.
-
Pour les options d'algorithme cryptographique, choisissez une politique de sécurité contenant les algorithmes cryptographiques autorisés à être utilisés par votre serveur. Notre politique de sécurité la plus récente est celle par défaut : pour plus de détails, consultezPolitiques de sécurité pour AWS Transfer Family serveurs.
-
Pour Server Host Key, laissez ce champ vide.
-
(Facultatif) Pour Tags, pour Clé et Valeur, entrez une ou plusieurs balises sous forme de paires clé-valeur, puis choisissez Ajouter une balise.
-
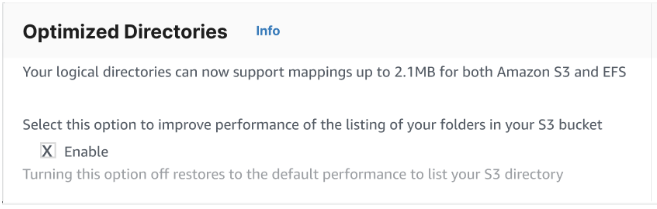
Vous pouvez optimiser les performances de vos annuaires Amazon S3. Supposons, par exemple, que vous vous rendiez dans votre répertoire personnel et que vous disposiez de 10 000 sous-répertoires. En d'autres termes, votre compartiment Amazon S3 contient 10 000 dossiers. Dans ce scénario, si vous exécutez la commande
ls(list), l'opération de liste prend entre six et huit minutes. Toutefois, si vous optimisez vos répertoires, cette opération ne prend que quelques secondes.Lorsque vous créez votre serveur à l'aide de la console, les répertoires optimisés sont activés par défaut. Si vous créez votre serveur à l'aide de l'API, ce comportement n'est pas activé par défaut.
-
Choisissez Suivant.
-
(Facultatif) Vous pouvez configurer AWS Transfer Family des serveurs pour afficher des messages personnalisés tels que des politiques organisationnelles ou des conditions générales à l'intention de vos utilisateurs finaux. Vous pouvez également afficher un message du jour (MOTD) personnalisé aux utilisateurs qui se sont authentifiés avec succès.
Pour Afficher la bannière, dans la zone de texte de la bannière d'Pre-authentication affichage, entrez le message texte que vous souhaitez afficher à vos utilisateurs avant qu'ils ne s'authentifient, et dans la zone de texte de la bannière d'Post-authentication affichage, entrez le texte que vous souhaitez afficher à vos utilisateurs une fois leur authentification réussie.
-
(Facultatif) Vous pouvez configurer les options supplémentaires suivantes.
-
SetStat option : activez cette option pour ignorer l'erreur générée lorsqu'un client tente d'utiliser
SETSTATun fichier que vous chargez vers un compartiment Amazon S3. Pour plus de détails, consultez laSetStatOptiondocumentation de la ProtocolDetails rubrique. -
Reprise de session TLS : fournit un mécanisme permettant de reprendre ou de partager une clé secrète négociée entre le contrôle et la connexion de données pour une session FTPS. Pour plus de détails, consultez la
TlsSessionResumptionModedocumentation de la ProtocolDetails rubrique. -
IP passive : indique le mode passif pour les protocoles FTP et FTPS. Saisissez une adresse IPv4 unique, telle que l'adresse IP publique d'un pare-feu, d'un routeur ou d'un équilibreur de charge. Pour plus de détails, consultez la
PassiveIpdocumentation de la ProtocolDetails rubrique.

-
-
-
Dans Réviser et créer, passez en revue vos choix.
-
Si vous souhaitez modifier l'une d'entre elles, choisissez Modifier à côté de l'étape.
Note
Vous devez passer en revue chaque étape après l'étape que vous avez choisi de modifier.
-
Si aucune modification n'a été apportée, choisissez Créer un serveur pour créer votre serveur. Vous êtes dirigé vers la page Servers (Serveurs), représentée ci-dessous, dans laquelle figure votre nouveau serveur.
-
Quelques minutes peuvent s'écouler avant que le statut de votre nouveau serveur ne passe en ligne. À ce stade, votre serveur peut effectuer des opérations sur fichiers pour vos utilisateurs.
Prochaines étapes : Pour l'étape suivante, passez Travailler avec des fournisseurs d'identité personnalisés à la section Configuration des utilisateurs.
