Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Pola Akses untuk Mengakses ElastiCache Cache di Amazon VPC
Amazon ElastiCache mendukung skenario berikut untuk mengakses cache di Amazon VPC:
Daftar Isi
Mengakses ElastiCache Cache saat itu dan Instans Amazon EC2 berada di Amazon VPC yang Sama
Kasus penggunaan yang paling umum adalah saat aplikasi yang di-deploy pada instans EC2 perlu terhubung ke cache di VPC yang sama.
Diagram berikut menggambarkan skenario ini.
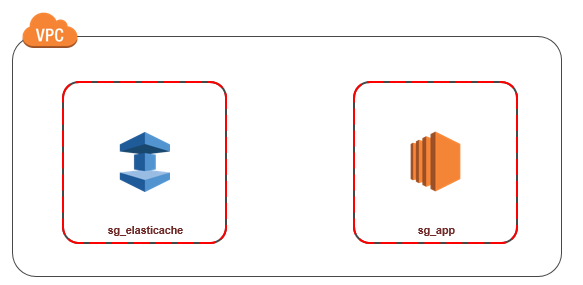
Cara paling sederhana untuk mengelola akses antara instans dan cache EC2 di VPC yang sama adalah dengan melakukan tindakan berikut:
-
Buat grup keamanan VPC untuk cache Anda. Grup keamanan ini dapat digunakan untuk membatasi akses ke cache. Contohnya, Anda dapat membuat aturan kustom untuk grup keamanan ini yang mengizinkan akses TCP menggunakan port yang Anda tetapkan untuk cache saat Anda membuatnya dan alamat IP yang Anda gunakan untuk mengakses cache tersebut.
Port default untuk cache Memcached adalah
11211.Port default untuk cache Valkey dan Redis OSS adalah.
6379 -
Buat grup keamanan VPC untuk instans EC2 Anda (server web dan aplikasi). Jika diperlukan, grup keamanan ini dapat mengizinkan akses ke instans EC2 dari Internet menggunakan tabel perutean VPC. Sebagai contoh, Anda dapat menetapkan aturan pada grup keamanan ini untuk mengizinkan akses TCP ke instans EC2 melalui port 22.
-
Buat aturan kustom di grup keamanan untuk cache Anda yang memungkinkan koneksi dari grup keamanan yang Anda buat untuk instans EC2 Anda. Hal ini akan mengizinkan semua anggota grup keamanan untuk mengakses cache.
catatan
Jika Anda berencana untuk menggunakan Zona Lokal, pastikan Anda telah mengaktifkannya. Saat Anda membuat grup subnet di zona lokal, VPC Anda diperluas ke Zona Lokal tersebut dan VPC Anda akan memperlakukan subnet itu seperti subnet lain di Zona Ketersediaan lainnya. Semua gateway dan tabel rute yang berkaitan akan disesuaikan secara otomatis.
Untuk membuat aturan dalam grup keamanan VPC yang memungkinkan koneksi dari grup keamanan lain
-
Masuk ke Konsol AWS Manajemen dan buka konsol Amazon VPC di https://console.aws.amazon.com/vpc
. -
Pada panel navigasi, pilih Grup Keamanan.
-
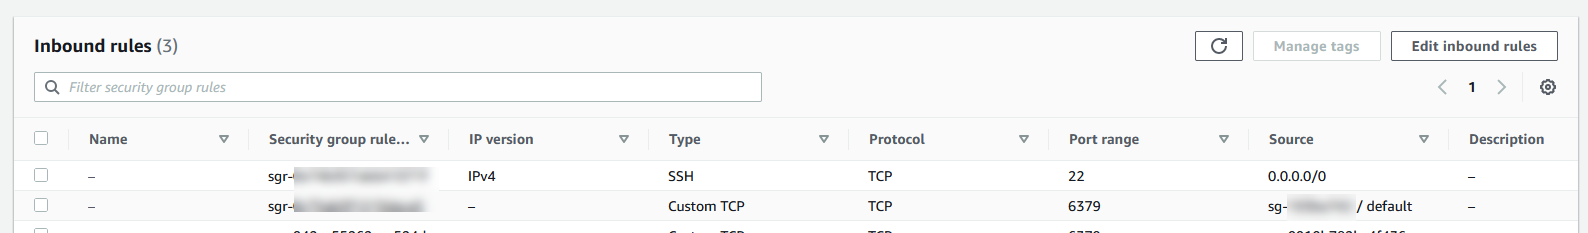
Pilih atau buat grup keamanan yang akan Anda gunakan untuk cache Anda. Pada Aturan Masuk, pilih Edit Aturan Masuk lalu pilih Tambahkan Aturan. Grup keamanan ini akan mengizinkan akses bagi anggota dari grup keamanan lain.
-
Dari Jenis, pilih Aturan TCP Kustom.
-
Untuk Rentang Port, tentukan port yang Anda gunakan saat membuat cache.
Port default untuk cache Memcached adalah
11211.Port default untuk cache Valkey dan Redis OSS dan grup replikasi adalah.
6379 -
Pada kotak Sumber, masukkan ID dari grup keamanan. Dari daftar, pilih grup keamanan yang akan Anda gunakan untuk instans Amazon EC2 Anda.
-
-
Pilih Simpan jika selesai.
Mengakses ElastiCache Cache saat itu dan Instans Amazon EC2 berada di VPC Amazon yang Berbeda
Jika cache Anda berada dalam VPC yang berbeda dengan instans EC2 yang Anda gunakan untuk mengaksesnya, ada beberapa cara untuk mengakses cache. Jika cache dan instance EC2 berada di VPC yang berbeda tetapi di Wilayah yang sama, Anda dapat menggunakan peering VPC. Jika cache dan instans EC2 berada di Wilayah yang berbeda, Anda dapat menggunakan peering VPC antar wilayah atau membuat konektivitas VPN antar Wilayah.
Topik
Mengakses ElastiCache Cache saat itu dan Instans Amazon EC2 berada di VPC Amazon yang Berbeda di Wilayah yang Sama
Diagram berikut menunjukkan pengaksesan cache oleh instans Amazon EC2 di Amazon VPC yang berbeda di wilayah yang sama menggunakan koneksi peering VPC.
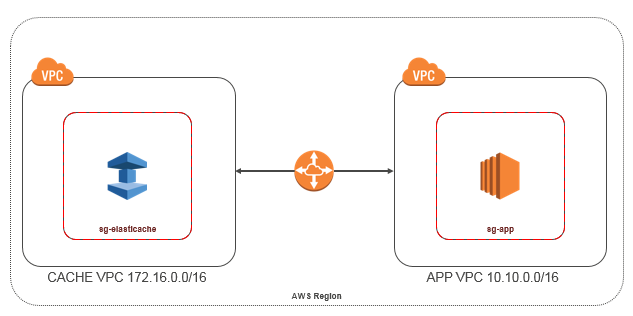
Cache yang diakses oleh instans Amazon EC2 di Amazon VPC yang berbeda di Wilayah yang sama - Koneksi Peering VPC
Koneksi peering VPC adalah koneksi jaringan antara dua VPC yang memungkinkan Anda merutekan lalu lintas di antara keduanya menggunakan alamat IP privat. Instans di kedua VPC tersebut dapat berkomunikasi satu sama lain seolah berada di jaringan yang sama. Anda dapat membuat koneksi peering VPC antara VPC Amazon Anda sendiri, atau dengan VPC Amazon di AWS akun lain dalam satu wilayah. Untuk mempelajari selengkapnya peering Amazon VPC, lihat Dokumentasi VPC.
catatan
Resolusi nama DNS mungkin gagal untuk VPC yang diintip, tergantung pada konfigurasi yang diterapkan pada VPC. ElastiCache Untuk mengatasi hal ini, kedua VPC harus diaktifkan untuk nama host DNS dan resolusi DNS. Untuk informasi selengkapnya, lihat Mengaktifkan resolusi DNS untuk koneksi peering VPC.
Untuk mengakses cache di Amazon VPC yang berbeda melalui peering
-
Pastikan bahwa kedua VPC tidak memiliki rentang IP yang tumpang-tindih atau Anda tidak akan dapat melakukan peering ke VPC tersebut.
-
Lakukan peering di antara kedua VPC. Untuk informasi selengkapnya, lihat Membuat dan Menerima Koneksi Peering VPC Amazon.
-
Perbarui tabel rute Anda. Untuk informasi selengkapnya, lihat Memperbarui Tabel Rute Anda untuk Koneksi Peering VPC
Berikut adalah tampilan tabel rute untuk contoh pada diagram sebelumnya. Perhatikan bahwa pcx-a894f1c1 adalah koneksi peering.
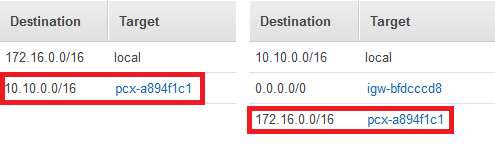
Tabel Perutean VPC
-
Ubah Grup Keamanan ElastiCache cache Anda untuk mengizinkan koneksi masuk dari grup keamanan Aplikasi di VPC yang diintip. Untuk informasi selengkapnya, lihat Grup Keamanan VPC Peer Referensi.
Akses cache melalui koneksi peering akan dikenai biaya transfer data tambahan.
Menggunakan Gateway Transit
Gateway transit memungkinkan Anda untuk melampirkan VPC dan koneksi VPN di Wil AWS ayah yang sama dan merutekan lalu lintas di antara mereka. Gateway transit berfungsi di seluruh AWS akun, dan Anda dapat menggunakan AWS Resource Access Manager untuk berbagi gateway transit Anda dengan akun lain. Setelah Anda berbagi gateway transit dengan AWS akun lain, pemilik akun dapat melampirkan VPC mereka ke gateway transit Anda. Pengguna dari kedua akun ini dapat menghapus lampiran VPC tersebut kapan saja.
Anda juga dapat menggunakan gateway transit untuk menghubungkan cache ke aplikasi di Amazon VPC yang berbeda. Lampirkan Amazon VPC yang berisi cache dan Amazon VPC yang berisi aplikasi ke gateway transit yang sama. Kemudian perbarui tabel rute kedua VPC untuk merutekan lalu lintas di antara mereka.
Anda juga harus mengizinkan aplikasi mencapai cache. Ubah grup keamanan cache untuk mengizinkan lalu lintas TCP masuk dari grup keamanan atau rentang alamat IP aplikasi. Gunakan port yang digunakan cache.
Anda juga dapat membuat lampiran koneksi peering antara gateway transit di Wilayah yang berbeda AWS . Hal ini memungkinkan Anda merutekan lalu lintas di antara beberapa lampiran gateway transit di Wilayah yang berbeda.
Untuk informasi selengkapnya, lihat Gateway transit.
Mengakses ElastiCache Cache saat itu dan Instans Amazon EC2 berada di VPC Amazon yang Berbeda di Berbagai Wilayah
Jika cache dan instans Amazon EC2 berada di Wilayah yang berbeda, Anda dapat menghubungkannya dengan menggunakan koneksi peering Amazon VPC antar-wilayah. Sumber daya di VPC di Wil AWS ayah yang berbeda kemudian dapat berkomunikasi menggunakan alamat IP pribadi, tanpa gateway, koneksi VPN, atau alat jaringan terpisah. Inter-Region Peering Amazon VPC tersedia di semua Wilayah komersial AWS . Untuk informasi selengkapnya, lihat Panduan Peering Amazon VPC.
Atau, Anda dapat menggunakan VPC transit, seperti yang dijelaskan di bagian berikut.
Menggunakan VPC Transit
Selain menggunakan peering VPC, strategi umum lain untuk menghubungkan beberapa VPC dan jaringan jarak jauh yang tersebar secara geografis adalah membuat VPC transit yang berfungsi sebagai pusat transit jaringan global. VPC transit menyederhanakan manajemen jaringan dan meminimalkan jumlah koneksi yang diperlukan untuk menghubungkan beberapa VPC dan jaringan jarak jauh. Rancangan ini dapat menghemat waktu dan tenaga serta mengurangi biaya karena diimplementasikan secara virtual tanpa biaya yang biasa diperlukan untuk membangun kehadiran fisik di hub transit kolokasi atau men-deploy peralatan jaringan fisik.
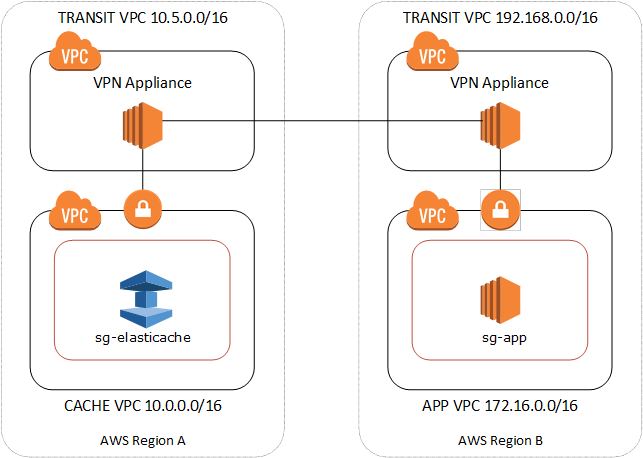
Menghubungkan ke VPC yang berbeda-beda di wilayah yang berbeda-beda
Setelah Transit Amazon VPC dibuat, aplikasi yang digunakan dalam VPC “bicara” di satu wilayah dapat terhubung ke ElastiCache cache di VPC “bicara” di wilayah lain.
Untuk mengakses cache di VPC yang berbeda dalam yang berbeda AWS Region
-
Lakukan deployment Solusi VPC Transit. Untuk informasi selengkapnya, lihat AWS Transit Gateway
. -
Perbarui tabel perutean VPC di VPC Cache dan Aplikasi untuk merutekan lalu lintas melalui VGW (Gateway Privat Virtual) dan Perangkat VPN. Dalam kasus Perutean Dinamis dengan Protokol Gateway Batas (BGP), rute Anda dapat disebarkan secara otomatis.
-
Ubah Grup Keamanan ElastiCache cache Anda untuk mengizinkan koneksi masuk dari rentang IP instance Aplikasi. Perhatikan bahwa Anda tidak akan dapat mereferensikan Grup Keamanan server aplikasi dalam skenario ini.
Akses cache antar-wilayah akan menimbulkan latensi jaringan dan biaya transfer data lintas wilayah tambahan.
Mengakses ElastiCache Cache dari Aplikasi yang Berjalan di Pusat Data Pelanggan
Skenario lain yang mungkin adalah arsitektur Hybrid di mana klien atau aplikasi di pusat data pelanggan mungkin perlu mengakses ElastiCache cache di VPC. Skenario ini juga didukung jika ada konektivitas antara VPC pelanggan dan pusat data baik melalui VPN atau Direct Connect.
Mengakses ElastiCache Cache dari Aplikasi yang Berjalan di Pusat Data Pelanggan Menggunakan Konektivitas VPN
Diagram berikut menggambarkan mengakses ElastiCache cache dari aplikasi yang berjalan di jaringan perusahaan Anda menggunakan koneksi VPN.
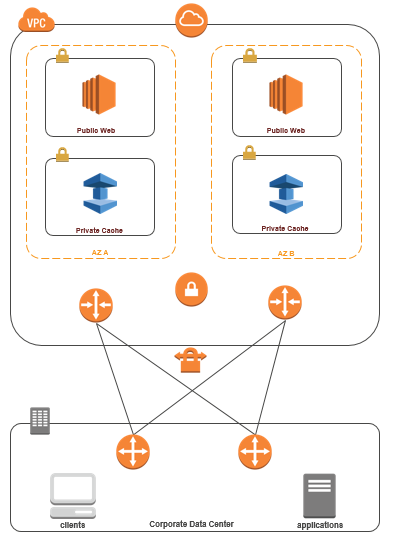
Menghubun ElastiCache gkan ke dari pusat data Anda melalui VPN
Untuk mengakses cache di VPC dari aplikasi on-premise melalui koneksi VPN
-
Buat Konektivitas VPN dengan menambahkan Gateway Privat Virtual perangkat keras ke VPC Anda. Untuk informasi selengkapnya, lihat Menambahkan Gateway Privat Virtual Perangkat Keras ke VPC Anda.
-
Perbarui tabel routing VPC untuk subnet tempat ElastiCache cache digunakan untuk mengizinkan lalu lintas dari server aplikasi lokal Anda. Dalam kasus Perutean Dinamis dengan BGP, rute Anda dapat disebarkan secara otomatis.
-
Ubah Grup Keamanan ElastiCache cache Anda untuk mengizinkan koneksi masuk dari server aplikasi lokal.
Akses cache melalui koneksi VPN akan menimbulkan latensi jaringan dan biaya transfer data tambahan.
Mengakses ElastiCache Cache dari Aplikasi yang Berjalan di Pusat Data Pelanggan Menggunakan Direct Connect
Diagram berikut menggambarkan mengakses ElastiCache cache dari aplikasi yang berjalan di jaringan perusahaan Anda menggunakan Direct Connect.
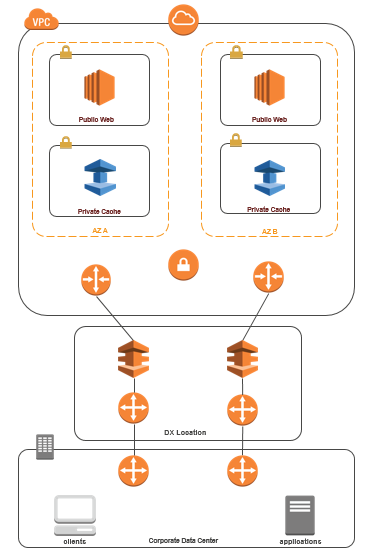
Menghubungkan ke ElastiCache dari pusat data Anda melalui Direct Connect
Untuk mengakses ElastiCache cache dari aplikasi yang berjalan di jaringan Anda menggunakan Direct Connect
-
Buat konektivitas Direct Connect. Untuk informasi selengkapnya, lihat, Mem ulai dengan AWS Direct Connect.
-
Ubah Grup Keamanan ElastiCache cache Anda untuk mengizinkan koneksi masuk dari server aplikasi lokal.
Akses cache melalui koneksi DX dapat menimbulkan latensi jaringan dan biaya transfer data tambahan.
