Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Apa itu Amazon Relational Database Service (Amazon RDS)?
Amazon Relational Database Service (Amazon RDS) adalah layanan web yang mempermudah pengaturan, pengoperasian, dan penskalaan basis data relasional di AWS Cloud Cloud. Layanan ini menyediakan kapasitas yang hemat biaya dan dapat diubah ukurannya untuk basis data relasional standar industri serta mengelola tugas administrasi basis data umum.
catatan
Panduan ini membahas mesin basis data Amazon RDS, bukan Amazon Aurora. Untuk informasi tentang penggunaan Amazon Aurora, lihat Panduan Pengguna Amazon Aurora.
Jika Anda baru mengenal AWS produk dan layanan, mulailah mempelajari lebih lanjut dengan sumber daya berikut:
-
Untuk ikhtisar semua AWS produk, lihat Apa itu komputasi awan?
-
Amazon Web Services menyediakan sejumlah layanan basis data. Untuk mempelajari selengkapnya tentang berbagai opsi basis data yang tersedia di AWS, lihat Memilih layanan basis data AWS
dan Menjalankan basis data di AWS .
Keuntungan dari Amazon RDS
Amazon RDS adalah layanan basis data terkelola. Layanan ini bertanggung jawab atas sebagian besar tugas manajemen. Dengan menghilangkan proses manual yang membosankan, Amazon RDS membebaskan Anda untuk fokus pada aplikasi dan pengguna Anda.
Amazon RDS memberikan keuntungan utama berikut dibandingkan penerapan database yang tidak sepenuhnya dikelola:
-
Anda dapat menggunakan mesin database yang sudah Anda kenal: IBM Db2, MariaDB, Microsoft SQL Server, MySQL, Oracle Database, dan PostgreSQL.
-
Amazon RDS mengelola pencadangan, patching perangkat lunak, deteksi kegagalan otomatis, dan pemulihan.
-
Anda dapat mengaktifkan cadangan otomatis, atau membuat snapshot cadangan Anda sendiri secara manual. Anda dapat menggunakan cadangan ini untuk memulihkan basis data. Proses pemulihan Amazon RDS berjalan dengan andal dan efisien.
-
Anda bisa mendapatkan ketersediaan tinggi dengan instans DB primer dan instans DB sekunder sinkron yang dapat Anda gunakan untuk gagal ketika masalah terjadi. Anda juga dapat menggunakan replika baca untuk meningkatkan penskalaan proses baca.
-
Selain keamanan dalam paket database Anda, Anda dapat mengontrol akses dengan menggunakan AWS Identity and Access Management (IAM) untuk menentukan pengguna dan izin. Anda juga dapat membantu melindungi basis data dengan memasukkannya ke cloud privat virtual (VPC).
Perbandingan tanggung jawab dengan Amazon EC2 dan penerapan lokal
Kami merekomendasikan Amazon RDS sebagai pilihan default Anda untuk sebagian besar penerapan database relasional. Alternatif berikut memiliki kelemahan membuat Anda menghabiskan lebih banyak waktu mengelola perangkat lunak dan perangkat keras:
- On-premises penyebaran
-
Saat Anda membeli server on-premise, Anda mendapatkan CPU, memori, penyimpanan, dan IOPS, semuanya digabungkan. Anda bertanggung jawab penuh atas server, sistem operasi, dan perangkat lunak database.
- Amazon EC2
-
Amazon Elastic Compute Cloud (Amazon EC2) menyediakan kapasitas komputasi yang dapat diskalakan di AWS Cloud. Tidak seperti di server lokal, CPU, memori, penyimpanan, dan IOPS dipisahkan sehingga Anda dapat menskalakannya secara independen. AWS mengelola lapisan perangkat keras, yang menghilangkan beberapa beban mengelola server database lokal.
Kerugian menjalankan database di Amazon EC2 adalah Anda lebih rentan terhadap kesalahan pengguna. Misalnya, ketika Anda memperbarui sistem operasi atau perangkat lunak basis data secara manual, Anda mungkin secara tidak sengaja menyebabkan waktu henti aplikasi. Anda mungkin perlu waktu berjam-jam untuk memeriksa setiap perubahan untuk mengidentifikasi dan memperbaiki masalah.
Tabel berikut membandingkan model manajemen untuk database lokal, Amazon EC2, dan Amazon RDS.
|
Fitur |
On-premises manajemen |
Manajemen Amazon EC2 |
Manajemen Amazon RDS |
|---|---|---|---|
|
Optimisasi aplikasi |
Pelanggan |
Pelanggan |
Pelanggan |
|
Penskalaan |
Pelanggan |
Pelanggan |
AWS |
|
Ketersediaan tinggi |
Pelanggan |
Pelanggan |
AWS |
|
Pencadangan basis data |
Pelanggan |
Pelanggan |
AWS |
|
Patching perangkat lunak basis data |
Pelanggan |
Pelanggan |
AWS |
|
Penginstalan perangkat lunak basis data |
Pelanggan |
Pelanggan |
AWS |
|
Patching sistem operasi (OS) |
Pelanggan |
Pelanggan |
AWS |
|
Penginstalan OS |
Pelanggan |
Pelanggan |
AWS |
|
Pemeliharaan server |
Pelanggan |
AWS |
AWS |
|
Siklus hidup perangkat keras |
Pelanggan |
AWS |
AWS |
|
Daya, jaringan, dan pendinginan |
Pelanggan |
AWS |
AWS |
Model tanggung jawab bersama Amazon RDS
Amazon RDS bertanggung jawab untuk meng-host komponen perangkat lunak dan infrastruktur instans DB dan klaster DB. Anda bertanggung jawab untuk penyetelan kueri, yang merupakan proses menyesuaikan kueri SQL untuk meningkatkan performa. Performa kueri sangat bergantung pada desain basis data, ukuran data, distribusi data, beban kerja aplikasi, dan pola kueri, yang dapat sangat bervariasi. Pemantauan dan penyetelan adalah proses sangat khusus yang Anda miliki untuk basis data RDS Anda. Anda dapat menggunakan Wawasan Performa Amazon RDS dan alat lainnya untuk mengidentifikasi kueri bermasalah.
Instans DB Amazon RDS
Instans DB adalah lingkungan basis data terisolasi di AWS Cloud. Blok bangunan dasar Amazon RDS adalah instans DB. Instans DB Anda dapat berisi satu atau beberapa basis data yang dibuat pengguna. Diagram berikut menunjukkan cloud pribadi virtual (VPC) yang berisi dua Zona Ketersediaan, dengan masing-masing AZ berisi dua instance DB.
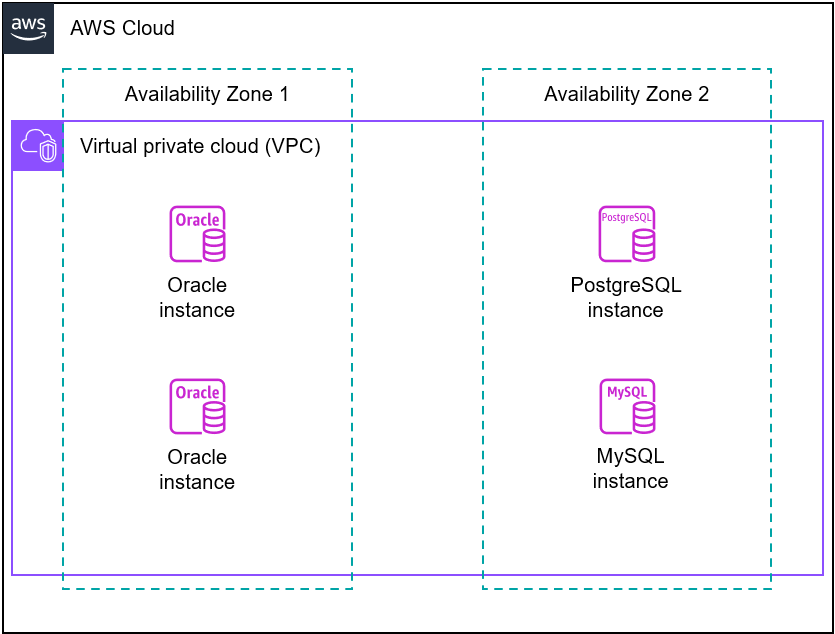
Anda dapat mengakses instans DB Anda dengan menggunakan alat dan aplikasi yang sama yang Anda gunakan dengan instance database mandiri. Anda dapat membuat dan mengubah instans DB dengan menggunakan AWS Command Line Interface (AWS CLI), API Amazon RDS, atau Konsol Manajemen AWS.
Topik
Arsitektur aplikasi Amazon RDS: contoh
Gambar berikut menunjukkan kasus penggunaan tipikal situs web dinamis yang menggunakan instans Amazon RDS DB untuk penyimpanan database:
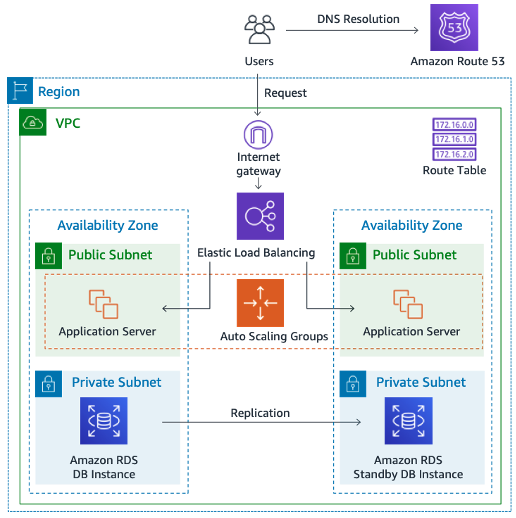
Komponen utama dari arsitektur sebelumnya adalah sebagai berikut:
- Elastic Load Balancing
-
AWS merutekan lalu lintas pengguna melalui Elastic Load Balancing. Load balancer mendistribusikan beban kerja ke beberapa sumber daya komputasi, seperti server virtual. Dalam kasus penggunaan sampel ini, Elastic Load Balancer meneruskan permintaan klien ke server aplikasi.
- Server aplikasi
-
Server aplikasi berinteraksi dengan instance RDS DB. Server aplikasi biasanya AWS dihosting pada instans EC2, yang menyediakan kapasitas komputasi yang dapat diskalakan. Server aplikasi berada di subnet publik dengan Availability Zones (AZ) yang berbeda dalam Virtual Private Cloud (VPC) yang sama.
- Instans DB RDS
-
Server aplikasi EC2 berinteraksi dengan instans DB RDS. Instans DB berada di subnet pribadi dalam Zona Ketersediaan (AZ) yang berbeda dalam Virtual Private Cloud (VPC) yang sama. Karena subnet bersifat pribadi, tidak ada permintaan dari internet yang diizinkan.
Instans DB utama mereplikasi ke instance DB lain, yang disebut replika baca. Kedua instance DB berada di subnet pribadi dalam VPC, yang berarti bahwa pengguna internet tidak dapat mengaksesnya secara langsung.
Mesin DB
Mesin DB adalah perangkat lunak basis data relasional spesifik yang berjalan pada instans DB Anda. Amazon RDS mendukung mesin database berikut:
-
IBM Db2
Untuk informasi selengkapnya, lihat Amazon RDS for Db2.
-
MariaDB
Untuk informasi selengkapnya, lihat Amazon RDS for MariaDB.
-
Microsoft SQL Server
Untuk informasi selengkapnya, lihat Amazon RDS for Microsoft SQL Server.
-
MySQL
Untuk informasi selengkapnya, lihat Amazon RDS for MySQL.
-
Oracle Database
Untuk informasi selengkapnya, lihat Amazon RDS for Oracle.
-
PostgreSQL
Untuk informasi selengkapnya, lihat Amazon RDS for PostgreSQL.
Setiap mesin DB memiliki fitur yang didukungnya sendiri, dan setiap versi mesin DB dapat menyertakan fitur tertentu. Dukungan untuk fitur Amazon RDS bervariasi di seluruh Wilayah AWS dan versi spesifik dari setiap mesin DB. Untuk memeriksa dukungan fitur di berbagai versi mesin dan Wilayah, lihat Fitur yang didukung di Amazon RDS oleh Wilayah AWS dan mesin DB.
Selain itu, setiap mesin DB memiliki serangkaian parameter dalam grup parameter DB yang mengontrol perilaku basis data yang dikelola. Untuk informasi selengkapnya tentang grup parameter, lihat Kelompok parameter untuk Amazon RDS.
Kelas instans DB
Kelas instans DB menentukan kapasitas komputasi dan memori dari instans DB. Sebuah kelas instans DB terdiri dari jenis dan ukuran kelas instans DB. Amazon RDS mendukung jenis kelas instance berikut, di mana tanda bintang (*) mewakili generasi, atribut opsional, dan ukuran:
-
Tujuan umum - db.m*
-
Memori dioptimalkan - db.z*, db.x*, db.r*
-
Komputasi dioptimalkan - db.c*
-
Kinerja yang meledak - db.t*
Setiap kelas instance menawarkan kemampuan komputasi, memori, dan penyimpanan yang berbeda. Misalnya, db.m7g adalah tipe kelas instance DB tujuan umum generasi ke-7 yang didukung oleh prosesor Graviton3. AWS Saat Anda membuat instance DB, Anda menentukan kelas instance DB seperti db.m7g.2xlarge, di mana 2xlarge adalah ukurannya. Untuk informasi selengkapnya tentang spesifikasi perangkat keras untuk kelas instance yang berbeda, lihatSpesifikasi perangkat keras untuk kelas instans DB.
Anda dapat memilih kelas instans DB yang paling sesuai dengan kebutuhan Anda. Jika persyaratan Anda berubah dari waktu ke waktu, Anda dapat mengubah kelas instance DB Anda. Misalnya, Anda dapat menskalakan instance db.m7g.2xlarge menjadi db.m7g.4xlarge. Untuk informasi selengkapnya, lihat Kelas instans DB.
catatan
Untuk informasi harga kelas instans DB, lihat bagian Harga di halaman produk Amazon RDS
Penyimpanan instans DB
EBS Amazon memberikan volume penyimpanan tingkat blok durabel yang dapat Anda lampirkan ke instans berjalan. Penyimpanan instans DB tersedia dalam jenis berikut:
-
Tujuan Umum (SSD)
Jenis penyimpanan hemat biaya ini sangat ideal untuk berbagai beban kerja yang berjalan pada instans DB berukuran sedang. Penyimpanan Tujuan Umum sangat cocok untuk pengembangan dan pengujian lingkungan.
-
IOPS yang Tersedia (PIOPS)
Jenis penyimpanan ini dirancang untuk memenuhi kebutuhan beban kerja, I/O-intensive khususnya beban kerja database, yang memerlukan I/O latensi rendah dan throughput yang konsisten I/O. Penyimpanan IOPS yang Tersedia sangat cocok untuk lingkungan produksi.
-
Magnetik (tidak digunakan lagi)
Penyimpanan magnetik tidak digunakan lagi dan tidak lagi ditawarkan untuk instans DB baru. Mulai 1 Juli 2026, Anda tidak dapat lagi mengembalikan snapshot ke penyimpanan magnetik. Gunakan SSD Tujuan Umum atau SSD IOPS Tersediakan untuk kebutuhan penyimpanan baru.
Jenis penyimpanan ini berbeda dalam karakteristik performa dan harga. Anda dapat menyesuaikan kinerja dan biaya penyimpanan Anda dengan persyaratan database Anda.
Setiap instans DB memiliki persyaratan penyimpanan minimum dan maksimum bergantung pada jenis penyimpanan dan mesin basis data yang didukungnya. Penting untuk memiliki penyimpanan yang memadai sehingga basis data Anda dapat berkembang. Selain itu, penyimpanan yang memadai memastikan bahwa fitur untuk mesin DB memiliki ruang untuk menulis entri konten atau log. Untuk informasi selengkapnya, lihat Penyimpanan instans DB Amazon RDS.
Instans DB di Amazon Virtual Private Cloud (Amazon VPC)
Anda dapat menjalankan instans DB pada cloud privat virtual (VPC) menggunakan layanan Amazon Virtual Private Cloud (Amazon VPC). Saat menggunakan VPC, Anda dapat mengontrol lingkungan jaringan virtual Anda. Anda dapat memilih rentang alamat IP Anda sendiri, membuat subnet, serta mengonfigurasi perutean dan daftar kontrol akses.
Fungsi dasar Amazon RDS sama saat dijalankan di VPC atau cloud lain. Amazon RDS mengelola pencadangan, patching perangkat lunak, deteksi kegagalan otomatis, dan pemulihan. Tidak ada biaya tambahan untuk menjalankan instans DB Anda dalam VPC. Untuk informasi selengkapnya tentang penggunaan Amazon VPC dengan RDS, lihat .
Amazon RDS menggunakan Network Time Protocol (NTP) untuk menyinkronkan waktu pada Instans DB.
Wilayah AWS dan Zona Ketersediaan
Sumber daya komputasi cloud Amazon berlokasi di fasilitas pusat data dengan ketersediaan tinggi di berbagai wilayah di dunia (misalnya, Amerika Utara, Eropa, atau Asia). Setiap lokasi pusat data disebut Wilayah AWS. Dengan Amazon RDS, Anda dapat membuat instans DB di beberapa Wilayah.
Skenario berikut menunjukkan instance DB RDS di satu Wilayah yang mereplikasi secara asinkron ke instans DB siaga di Wilayah yang berbeda. Jika satu Wilayah menjadi tidak tersedia, instance di Wilayah lainnya masih tersedia.
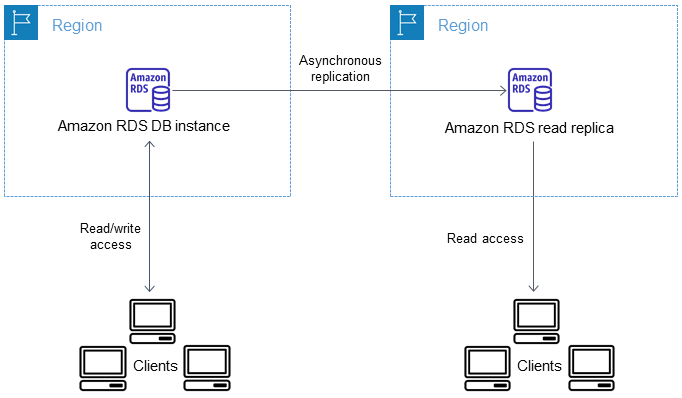
Zona Ketersediaan
Setiap AWS Wilayah berisi beberapa lokasi berbeda yang disebut Zona Ketersediaan, atau AZ. Setiap Zona Ketersediaan dirancang agar terisolasi dari kegagalan di Zona Ketersediaan yang lain. Masing-masing direkayasa untuk menyediakan konektivitas jaringan latensi rendah yang murah ke Zona Ketersediaan lainnya di Wilayah yang sama AWS . Dengan meluncurkan instans DB di Zona Ketersediaan terpisah, Anda dapat melindungi aplikasi Anda dari kegagalan satu lokasi. Untuk informasi selengkapnya, lihat Wilayah, Zona Ketersediaan, dan Zona Lokal.
Multi-AZ penyebaran
Anda dapat menjalankan instans DB di beberapa Availability Zone, opsi yang disebut Multi-AZ penerapan. Saat Anda memilih opsi ini, Amazon secara otomatis menyediakan dan memelihara satu atau beberapa instans DB siaga sekunder di AZ yang berbeda. Instans DB primer Anda direplikasi di seluruh Zona Ketersediaan ke setiap instans DB sekunder.
Pener Multi-AZ apan memberikan keuntungan sebagai berikut:
-
Menyediakan redundansi data dan dukungan failover
-
Menghilangkan pem I/O bekuan
-
Meminimalkan lonjakan latensi selama pencadangan sistem
-
Menyajikan lalu lintas baca pada instans DB sekunder (hanya penyebaran cluster Multi-AZ DB)
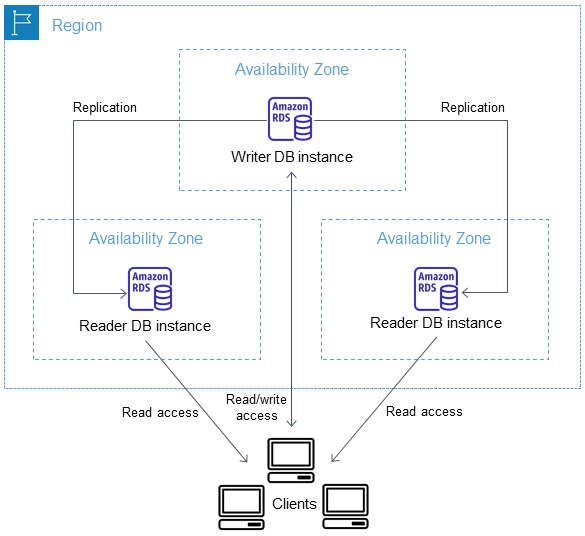
Diagram berikut menggambarkan penyebaran instans Multi-AZ DB, di mana Amazon RDS secara otomatis menyediakan dan memelihara replika siaga sinkron di Zona Ketersediaan yang berbeda. Database replika tidak melayani lalu lintas baca.
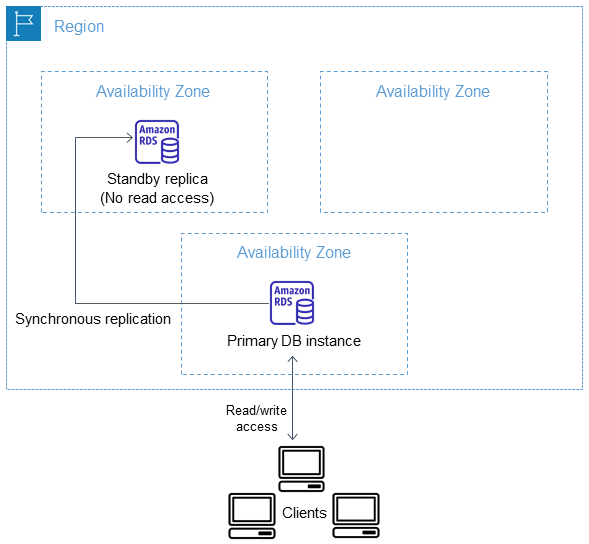
Diagram berikut menggambarkan penyebaran cluster Multi-AZ DB, yang memiliki instance DB penulis dan dua instance DB pembaca di tiga Zona Ketersediaan terpisah dalam hal yang sama Wilayah AWS. Ketiga instance DB dapat melayani lalu lintas baca.
Untuk informasi selengkapnya, lihat Mengkonfigurasi dan mengelola Multi-AZ penyebaran untuk Amazon RDS.
Kontrol akses dengan grup keamanan
Grup keamanan mengontrol akses ke instans DB dengan mengizinkan akses ke rentang alamat IP atau instans Amazon EC2 yang Anda tentukan. Anda dapat menerapkan grup keamanan ke satu atau beberapa instans DB.
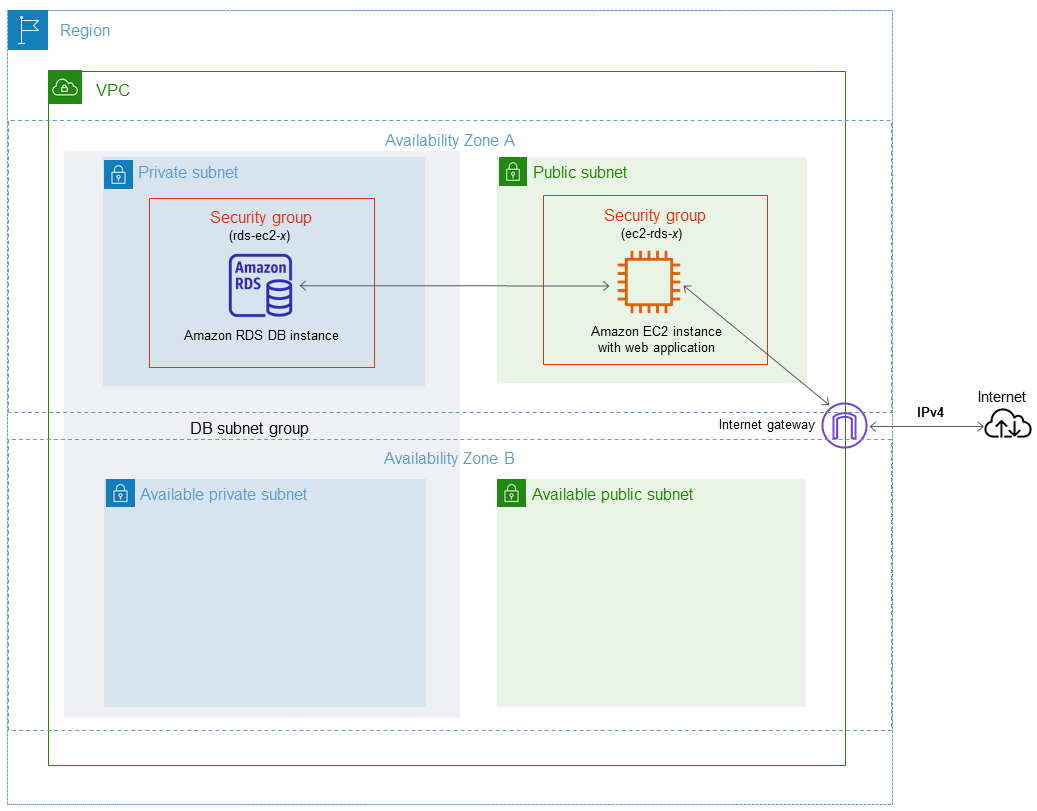
Penggunaan umum dari instance DB dalam VPC adalah untuk berbagi data dengan server aplikasi di VPC yang sama. Contoh berikut menggunakan grup keamanan VPC ec2-rds-x untuk menentukan aturan masuk yang menggunakan alamat IP aplikasi klien sebagai sumber. Server aplikasi milik grup keamanan ini. Grup keamanan kedua bernama rds-ec2-x menentukan ec2-rds-x sebagai sumber dan melampirkan ke instance DB RDS. Menurut aturan grup keamanan, aplikasi klien tidak dapat mengakses instans DB secara langsung, tetapi instans EC2 dapat mengakses instance DB.
Untuk mengetahui informasi selengkapnya tentang grup keamanan, lihat Keamanan di Amazon RDS Aurora.
Pemantauan Amazon RDS
Pemantauan adalah bagian penting dalam menjaga keandalan, ketersediaan, dan kinerja Amazon RDS dan AWS solusi Anda yang lain. AWS menyediakan berbagai alat pemantauan untuk menonton Amazon RDS, melaporkan ketika ada sesuatu yang salah, dan mengambil tindakan otomatis bila perlu.
Anda dapat melacak kinerja dan kesehatan instans DB menggunakan berbagai alat otomatis dan manual:
- Status dan rekomendasi instans Amazon RDS DB
-
Lihat detail tentang status instans Anda saat ini dengan menggunakan konsol Amazon RDS, AWS CLI, atau API RDS. Anda juga dapat menanggapi rekomendasi otomatis untuk sumber daya database, seperti instans DB, replika baca, dan grup parameter DB. Untuk informasi selengkapnya, lihat Rekomendasi dari RDS.
- CloudWatch Metrik Amazon untuk Amazon RDS
-
Anda dapat menggunakan CloudWatch layanan Amazon untuk memantau kinerja dan kesehatan instance DB. CloudWatch grafik kinerja ditampilkan di konsol Amazon RDS. Amazon RDS secara otomatis mengirimkan metrik ke CloudWatch setiap menit untuk setiap database aktif. Anda tidak mendapatkan biaya tambahan untuk metrik Amazon RDS di CloudWatch.
Menggunakan CloudWatch alarm Amazon, Anda dapat menonton satu metrik Amazon RDS selama periode waktu tertentu. Anda lalu dapat melakukan satu atau beberapa tindakan berdasarkan nilai metrik relatif terhadap ambang batas yang Anda tetapkan. Untuk informasi selengkapnya, lihat Memantau Amazon RDS metrik dengan Amazon CloudWatch.
- Wawasan Kinerja Amazon RDS dan pemantauan sistem operasi
-
Performance Insights menilai beban pada database Anda, dan menentukan kapan dan di mana harus mengambil tindakan. Untuk informasi selengkapnya, lihat Memantau beban DB dengan Amazon CloudWatch Database Insights di Amazon RDS. Amazon RDS Enhanced Monitoring melihat metrik secara real time untuk sistem operasi. Untuk informasi selengkapnya, lihat Memantau metrik OS dengan Pemantauan yang Ditingkatkan.
- Terintegrasi Layanan AWS
-
Amazon RDS terintegrasi dengan Amazon EventBridge, Amazon CloudWatch Logs, dan Amazon DevOps Guru. Untuk informasi selengkapnya, lihat Memantau metrik dalam instans Amazon RDS.
Antarmuka pengguna ke Amazon RDS
Anda dapat berinteraksi dengan Amazon RDS dengan berbagai cara.
Konsol Manajemen AWS
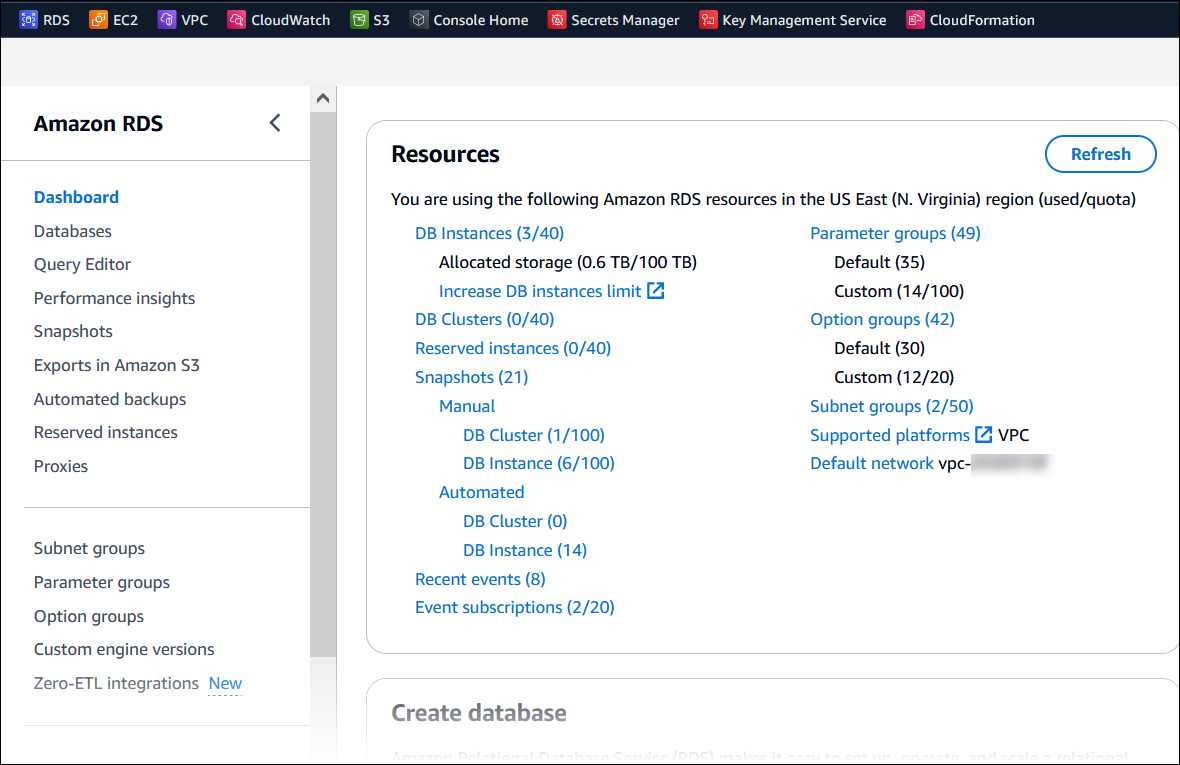
Ini Konsol Manajemen AWS adalah antarmuka pengguna berbasis web sederhana. Anda dapat mengelola instans DB Anda dari konsol tersebut tanpa perlu pemrograman. Untuk mengakses konsol Amazon RDS, masuk ke Konsol Manajemen AWS dan buka konsol Amazon RDS di. https://console.aws.amazon.com/rds/
Antarmuka baris perintah
Anda dapat menggunakan AWS Command Line Interface (AWS CLI) untuk mengakses Amazon RDS API secara interaktif. Untuk menginstal AWS CLI, lihat Meng instal Antarmuka AWS Baris Perintah. Untuk mulai menggunakan AWS CLI for RDS, lihat AWS Command Line Interface referensi untuk Amazon R DS.
API Amazon RDS
Jika Anda adalah seorang developer, Anda dapat mengakses Amazon RDS secara programatis menggunakan API. Untuk informasi selengkapnya, lihat Referensi Amazon RDS API.
Untuk pengembangan aplikasi, kami sarankan Anda menggunakan salah satu AWS Perangkat Pengembangan Perangkat Lunak (SDK). AWS SDK menangani detail tingkat rendah seperti otentikasi, logika coba ulang, dan penanganan kesalahan, sehingga Anda dapat fokus pada logika aplikasi Anda. AWS SDK tersedia untuk berbagai bahasa. Untuk informasi selengkapnya, lihat Alat untuk Amazon Web Services
AWS juga menyediakan perpustakaan, kode sampel, tutorial, dan sumber daya lainnya untuk membantu Anda memulai dengan lebih mudah. Untuk informasi selengkapnya, lihat Kode sampel & pustaka
Bagaimana Anda dikenai biaya untuk Amazon RDS
Saat Anda menggunakan Amazon RDS, Anda dapat memilih untuk menggunakan instans DB sesuai permintaan atau instans DB terpesan. Untuk informasi selengkapnya, lihat Penagihan instans DB untuk Amazon RDS .
Untuk informasi harga Amazon RDS, lihat Halaman produk Amazon RDS
AWS Tingkat Gratis on Amazon RDS
Anda dapat menggunakan AWS Tingkat Gratis di Amazon RDS dengan mesin berikut dan kelas instance DB:
-
Jenis mesin - MariaDB, MySQL, PostgreSQL, atau SQL Server Express Edition
-
Kelas instans DB
-
t3.micro — Untuk semua jenis mesin
-
t4g.micro - Untuk semua jenis mesin kecuali SQL Server Express Edition
-
Anda tidak dapat menggunakan fitur, sumber daya, dan tindakan berikut AWS Tingkat Gratis di Amazon RDS:
-
Opsi mesin kustom Amazon RDS
-
Instans DB terpesan
-
Opsi penerapan selain Single-AZ
-
Memigrasikan snapshot
-
Editor kueri
-
Membuat replika baca Aurora
Batasan ini dapat berubah seiring perkembangan AWS Tingkat Gratis
program. Untuk informasi selengkapnya AWS Tingkat Gratis, lihat Jelaj AWS ahi layanan dengan AWS Tingkat Gratis. Untuk informasi selengkapnya tentang Tingkat Gratis Amazon RDS, lihat Tingkat Gratis Amazon RDS.
Jika Anda adalah AWS Tingkat Gratis pelanggan sebelum 17 Juli 2025, Anda dapat terus menggunakan Amazon RDS Free Tier hingga 12 bulan penggunaan gratis Anda berakhir. Selama periode waktu ini, Anda tetap memenuhi syarat untuk penggunaan berikut:
-
750 jam setiap bulan kelas instance Single-AZ db.t3.micro dan db.t4g.micro yang menjalankan MySQL, MariaDB, atau PostgreSQL di Amazon RDS
-
750 jam setiap bulan dari kelas instance db.t3.micro yang menjalankan SQL Server Express Edition di Amazon RDS
Setelah 17 Juli 2025, setiap AWS Tingkat Gratis sumber daya baru yang Anda buat AWS akan menggunakan AWS Tingkat Gratis penawaran baru.
Apa selanjutnya?
Bagian sebelumnya memperkenalkan komponen infrastruktur dasar yang ditawarkan RDS. Apa yang harus Anda lakukan selanjutnya?
Memulai
Buat instans DB sesuai petunjuk dalam Mulai menggunakan Amazon RDS.
Topik khusus untuk mesin basis data
Anda dapat meninjau informasi khusus tentang mesin DB tertentu di bagian berikut:
