Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Menghubungkan ke alat yang dihosting secara pribadi
Ikhtisar koneksi pribadi
AWS DevOps Agen dapat diperluas dengan alat Protokol Konteks Model (MCP) khusus dan integrasi lain yang memberikan agen akses ke sistem internal seperti registri paket pribadi, platform pengamatan yang di-host sendiri, API dokumentasi internal, dan instans kontrol sumber (lihat:). Mengkonfigurasi integrasi dan pengetahuan Layanan ini sering berjalan di dalam Amazon Virtual Private Cloud (Amazon VPC) dengan akses internet publik terbatas atau tidak ada, yang berarti AWS DevOps Agen tidak dapat menjangkau mereka secara default.
Koneksi pribadi untuk AWS DevOps Agen memungkinkan Anda menghubungkan Ruang Agen dengan aman ke layanan yang berjalan di VPC Anda tanpa mengeksposnya ke internet publik. Koneksi pribadi bekerja dengan integrasi apa pun yang perlu mencapai titik akhir pribadi, termasuk server MCP, instans Grafana atau Splunk yang di-host sendiri, dan sistem kontrol sumber seperti GitHub Enterprise Server dan. GitLab Self-Managed
catatan
Jika alat yang dihosting secara pribadi membuat permintaan keluar ke AWS DevOps Agen dari dalam VPC Anda, lalu lintas ini juga dapat diamankan dengan menggunakan Titik Akhir VPC sehingga tetap berada di dalam jaringan. AWS Misalnya, ini dapat digunakan dengan alat yang memicu DevOps Agen melalui acara webhook (lihat:Memanggil A DevOps gen melalui Webhook). Untuk informasi selengkapnya, lihat VPC Endpoint (AWS PrivateLink).
Cara kerja koneksi pribadi
Koneksi pribadi membuat jalur jaringan aman antara AWS DevOps Agen dan sumber daya target di VPC Anda. Di bawah tenda, AWS DevOps Agen menggunakan Amazon VPC Lattice untuk membangun jalur konektivitas pribadi yang aman ini. VPC Lattice adalah layanan jaringan aplikasi yang memungkinkan Anda menghubungkan, mengamankan, dan memantau komunikasi antara aplikasi di seluruh VPC, akun, dan tipe komputasi, tanpa mengelola infrastruktur jaringan yang mendasarinya.
Saat Anda membuat koneksi pribadi, hal berikut terjadi:
Anda menyediakan VPC, subnet, dan grup keamanan (opsional) yang memiliki konektivitas jaringan ke layanan target Anda.
AWS DevOps Agen membuat gateway sumber daya yang dikelola layanan dan menyediakan antarmuka jaringan elastis (ENI) di subnet yang Anda tentukan.
Agen menggunakan gateway sumber daya untuk merutekan lalu lintas ke alamat IP atau nama DNS layanan target Anda melalui jalur jaringan pribadi.
Gerbang sumber daya sepenuhnya dikelola oleh AWS DevOps Agen dan muncul sebagai sumber daya baca-saja di akun Anda (bernamaaidevops-{your-private-connection-name}). Anda tidak perlu mengkonfigurasi atau memeliharanya. Satu-satunya sumber daya yang dibuat di VPC Anda adalah ENI di subnet yang Anda tentukan. ENI ini berfungsi sebagai titik masuk untuk lalu lintas pribadi dan dikelola sepenuhnya oleh layanan. Mereka tidak menerima koneksi masuk dari internet, dan Anda mempertahankan kontrol penuh atas lalu lintas mereka melalui grup keamanan Anda sendiri.
Keamanan
Koneksi pribadi dirancang dengan beberapa lapisan keamanan:
Tidak ada paparan internet publik — Semua lalu lintas antara AWS DevOps Agen dan layanan target Anda tetap di AWS jaringan. Layanan Anda tidak pernah membutuhkan alamat IP publik atau gateway internet.
Service-controlled gateway sumber daya — Gateway sumber daya yang dikelola layanan hanya dapat dibaca di akun Anda. Ini hanya dapat digunakan oleh AWS DevOps Agen, dan tidak ada layanan atau prinsipal lain yang dapat merutekan lalu lintas melaluinya. Anda dapat memverifikasi ini di AWS CloudTrail log, yang merekam semua panggilan API VPC Lattice.
Grup keamanan Anda, aturan Anda — Anda mengontrol lalu lintas masuk dan keluar ke ENI melalui grup keamanan yang Anda miliki dan kelola. Jika Anda tidak menentukan grup keamanan, AWS DevOps Agen membuat grup keamanan default yang dicakup ke port yang Anda tentukan.
Service-linked peran dengan hak istimewa paling sedikit — AWS DevOps Agen menggunakan peran terkait layanan untuk membuat hanya sumber daya VPC Lattice dan Amazon EC2 yang diperlukan. Peran ini dicakup ke sumber daya yang ditandai dengan
AWSAIDevOpsManageddan tidak dapat mengakses sumber daya lain di akun Anda.
catatan
Jika organisasi Anda memiliki kebijakan kontrol layanan (SCP) yang membatasi tindakan VPC Lattice API, gateway sumber daya yang dikelola layanan dibuat melalui peran terkait layanan. Pastikan SCP Anda mengizinkan tindakan yang diperlukan untuk peran terkait layanan.
Arsitektur
Diagram berikut menunjukkan jalur jaringan untuk koneksi pribadi.
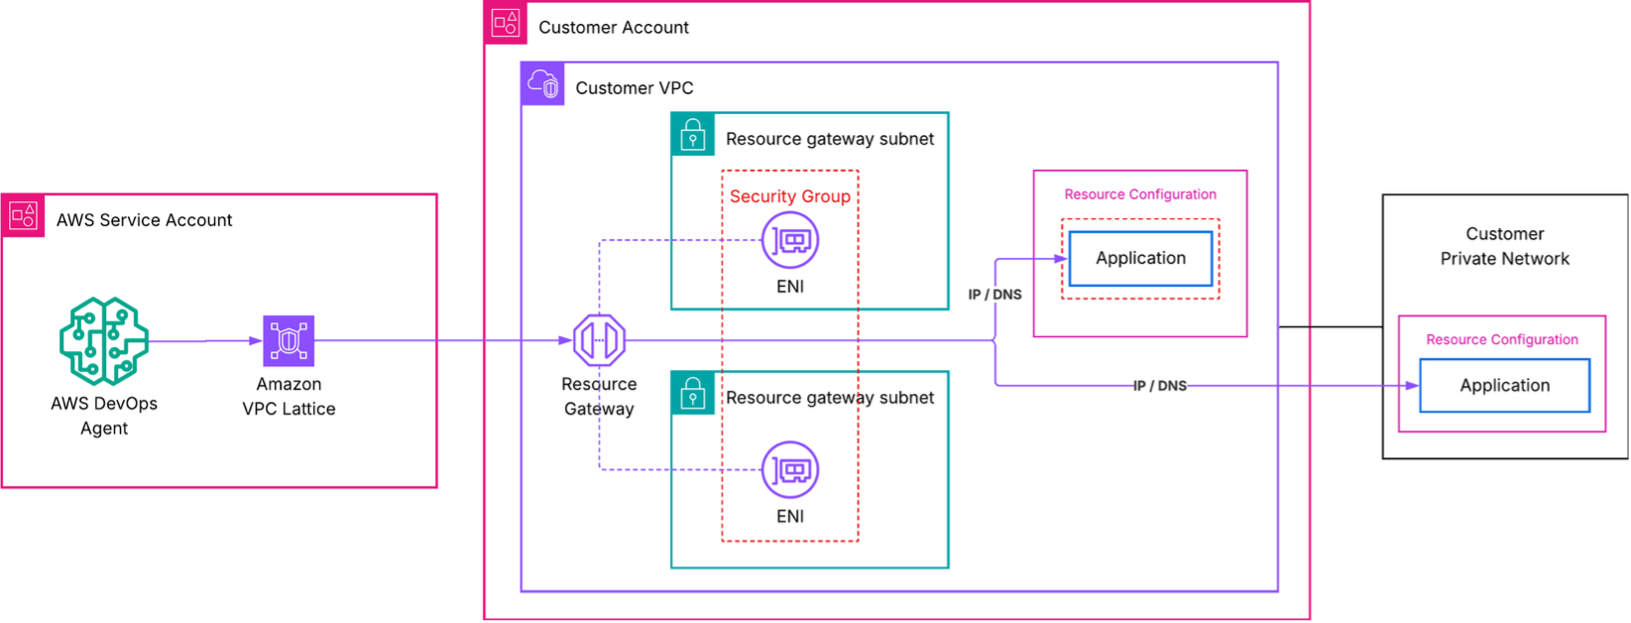
Dalam arsitektur ini:
AWS DevOps Agen memulai permintaan ke layanan target Anda.
Amazon VPC Lattice merutekan permintaan melalui gateway sumber daya yang dikelola layanan di VPC Anda. Untuk pengaturan lanjutan menggunakan sumber daya VPC Lattice Anda sendiri, lihat Pengaturan lanjutan menggunakan sumber daya VPC Lattice yang ada.
ENI di VPC Anda menerima lalu lintas dan meneruskannya ke alamat IP atau nama DNS layanan target Anda.
Grup keamanan Anda mengatur lalu lintas mana yang diizinkan melalui ENI.
Dari perspektif layanan target Anda, permintaan berasal dari alamat IP pribadi ENI dalam VPC Anda.
Mengkonfigurasi aturan firewall untuk koneksi pribadi
Dengan koneksi pribadi, lalu lintas dari AWS DevOps Agen ke alat yang dihosting secara pribadi berasal dari ENI Gerbang Sumber Daya di subnet yang Anda tentukan selama pembuatan koneksi pribadi. Ini berbeda dengan koneksi alat yang dihosting publik, yang menggunakan alamat IP statis yang tercantum di halaman Keamanan.
penting
Alamat IP statis yang dipublikasikan di halaman Keamanan tidak berlaku untuk koneksi pribadi. Jangan gunakan IP tersebut dalam aturan firewall Anda untuk alat yang dihosting secara pribadi.
Untuk mengizinkan lalu lintas AWS DevOps Agen mencapai alat yang dihosting secara pribadi:
Identifikasi subnet yang Anda tentukan saat membuat koneksi pribadi.
Di grup keamanan alat target Anda (misalnya, grup keamanan di Grafana ALB Anda), tambahkan aturan masuk menggunakan salah satu pendekatan berikut:
Referensi grup keamanan (disarankan) — Izinkan lalu lintas masuk dari grup keamanan yang dilampirkan ke ENI koneksi pribadi. Jika Anda menentukan grup keamanan selama pembuatan koneksi pribadi, gunakan ID grup keamanan tersebut sebagai sumbernya. Misalnya: izinkan TCP 443 dari
sg-0123456789abcdef0.Subnet CIDR allowlisting — Izinkan lalu lintas masuk dari blok CIDR dari subnet yang Anda tentukan selama pembuatan koneksi pribadi. Misalnya, jika subnet CIDR Anda adalah
10.0.1.0/24: izinkan TCP 443 dari.10.0.1.0/24
Untuk menemukan blok CIDR subnet Anda, jalankan perintah berikut dengan ID subnet yang Anda tentukan selama pembuatan koneksi pribadi:
aws ec2 describe-subnets \
    --subnet-ids subnet-0123456789abcdef0 subnet-0123456789abcdef1 \
    --query 'Subnets[*].[SubnetId,CidrBlock]' \
    --output table
catatan
Alamat IP ENI tetap stabil selama masa pakai koneksi pribadi Anda. Jika Anda menghapus dan membuat ulang koneksi pribadi, alamat IP ENI dapat berubah. Menggunakan blok CIDR subnet atau referensi grup keamanan menghindari kebutuhan untuk memperbarui aturan setelah rekreasi.
Buat koneksi pribadi
Anda dapat membuat koneksi pribadi menggunakan AWS Management Console atau AWS CLI.
catatan
Zona Ketersediaan berikut tidak didukung oleh VPC Lattice:use1-az3,,usw1-az2,apne1-az3,apne2-az2,euc1-az2, euw1-az4cac1-az3,ilc1-az2.
Prasyarat
Sebelum membuat koneksi pribadi, verifikasi bahwa Anda memiliki yang berikut:
Ruang Agen aktif — Anda memerlukan Ruang Agen yang ada di akun Anda. Jika Anda tidak memilikinya, lihat Memulai dengan AWS DevOps Agen.
Layanan target yang dapat dijangkau secara pribadi — Server MCP Anda, agen A2A jarak jauh, platform pengamatan, atau layanan lain harus dapat dijangkau pada alamat IP pribadi atau nama DNS yang diketahui dari VPC tempat gateway sumber daya digunakan. Layanan dapat berjalan di VPC yang sama, VPC yang diintip, atau lokal, asalkan dapat dirutekan dari subnet gateway sumber daya. Layanan harus melayani lalu lintas HTTPS dengan versi TLS minimum 1.2 pada port yang Anda tentukan saat membuat koneksi.
Subnet di VPC Anda — Identifikasi 1—20 subnet tempat ENI akan dibuat. Sebaiknya pilih subnet di beberapa Zona Ketersediaan untuk ketersediaan tinggi. Subnet ini harus memiliki konektivitas jaringan ke layanan target Anda. Satu subnet per Availability Zone dapat digunakan oleh VPC Lattice.
(Opsional) Grup keamanan — Jika Anda ingin mengontrol lalu lintas dengan aturan tertentu, siapkan hingga lima ID grup keamanan untuk dilampirkan ke ENI. Jika Anda menghilangkan grup keamanan, AWS DevOps Agen membuat grup keamanan default.
Koneksi pribadi adalah sumber daya tingkat akun. Setelah membuat koneksi pribadi, Anda dapat menggunakannya kembali di beberapa integrasi dan Ruang Agen yang perlu menjangkau host yang sama.
catatan
Dalam mode yang dikelola layanan, AWS DevOps Agen membuat gateway sumber daya di VPC dan subnet yang Anda tentukan, dan VPC tersebut milik akun yang sama dengan koneksi pribadi. AWS DevOps Agen tidak dapat membuat gateway sumber daya di akun yang berbeda. Jika layanan target Anda berjalan di AWS akun lain atau di lokasi, pilih salah satu dari berikut ini:
Berikan VPC gateway rute ke target melalui peering VPC, AWS Transit Gateway, atau koneksi jaringan pribadi virtual (VPN). Gateway tetap berada di akun ini, dan lalu lintas mencapai target melalui koneksi itu. Rute harus ada di VPC gateway, tidak hanya di akun tempat target berjalan.
Gunakan mode yang dikelola sendiri. Buat gateway sumber daya dan konfigurasi sumber daya di akun tempat target berjalan, bagikan konfigurasi sumber daya dengan akun ini melalui AWS Resource Access Manager (AWS RAM), terima berbagi, lalu buat koneksi pribadi dengan ARN konfigurasi sumber daya tersebut. Lihat Peng aturan lanjutan menggunakan sumber daya VPC Lattice yang ada.
Buat koneksi pribadi menggunakan konsol
Buka konsol AWS DevOps Agen.
Di panel navigasi, pilih Penye dia kemampuan, lalu pilih Kon eksi pribadi.
Pilih Buat koneksi baru.
Untuk Nama, masukkan nama deskriptif untuk koneksi, seperti
my-mcp-tool-connection.Untuk VPC, pilih VPC tempat ENI gateway sumber daya akan digunakan.
Untuk Subnet, pilih satu atau lebih subnet (hingga 20). Sebaiknya pilih subnet di setidaknya dua Zona Ketersediaan.
Untuk jenis alamat IP, pilih jenis alamat IP layanan target Anda (
IPv4,IPv6, atauDualStack).(Opsional) Untuk Jumlah alamat IPv4, jika Anda memilih IPv4 atau Dualstack untuk jenis alamat IP, Anda dapat memasukkan jumlah alamat IPv4 per ENI untuk gateway sumber daya Anda. Defaultnya adalah 16 alamat IPv4 per ENI.
(Opsional) Untuk grup Keamanan, pilih grup keamanan yang ada (hingga 5) untuk membatasi lalu lintas yang diizinkan untuk mencapai layanan target Anda. Jika Anda tidak memilih salah satu, grup keamanan default dibuat.
(Opsional) Untuk rentang Port, tentukan port TCP yang didengarkan aplikasi target Anda (misalnya,
443atau8080-8090). Anda dapat menentukan hingga 11 rentang port. Jika Anda tidak menentukan rentang port apa pun, koneksi443hanya mengizinkan port. Koneksi menurunkan lalu lintas ke port apa pun di luar rentang yang dikonfigurasi tanpa kesalahan. Jika URL titik akhir Anda menyertakan port non-standar (misalnya,https://tools.example.com:8089/mcp), sertakan port itu di sini. Anda tidak dapat mengubah rentang port setelah Anda membuat koneksi. Untuk menambahkan port, hapus koneksi dan buat ulang.Untuk Alamat Host, masukkan alamat IP atau nama DNS layanan target Anda (misalnya,
mcp.internal.example.comatau10.0.1.50). Layanan harus dapat dijangkau dari VPC yang dipilih. Jika Anda memasukkan nama DNS, cara penyelesaiannya tergantung pada mode resolusi DNS yang Anda pilih pada langkah berikutnya.Untuk resolusi DNS, pilih bagaimana nama DNS alamat host diselesaikan:
Publik (default) — Nama DNS diselesaikan menggunakan DNS publik. Jika Anda memasukkan nama DNS sebagai alamat host, itu harus dapat diselesaikan secara publik. Gunakan mode ini ketika nama host Anda memiliki catatan DNS publik (yang dapat menunjuk ke alamat IP pribadi). Jika Anda menentukan alamat IP sebagai alamat host, pengaturan ini tidak berpengaruh.
Di VPC — Nama DNS diselesaikan dari dalam konteks VPC Anda, sehingga nama host yang hanya ada di zona pribadi yang dihosting diselesaikan dengan benar tanpa catatan DNS publik. Gunakan mode ini jika nama host layanan target Anda bersifat pribadi untuk VPC Anda.
(Opsional) Selesaikan langkah ini jika otoritas sertifikat pribadi (CA) mengeluarkan sertifikat TLS untuk alamat host Anda. Untuk Kunci publik Sertifikat, masukkan rantai PEM-encoded sertifikat lengkap untuk layanan target. Buat daftar sertifikat secara berurutan: sertifikat daun (server) terlebih dahulu, lalu semua sertifikat CA perantara, lalu sertifikat CA root. Jika rantai tidak lengkap, koneksi gagal. AWS DevOps Agen kemudian memverifikasi dan mempercayai koneksi TLS.
Pilih Buat koneksi.
Status koneksi berubah menjadi Create in progress. Proses ini bisa memakan waktu hingga 10 menit. Ketika status berubah menjadi Aktif, jalur jaringan siap.
Jika status berubah menjadi Buat gagal, verifikasi hal berikut:
Subnet yang Anda tentukan memiliki alamat IP yang tersedia.
Akun Anda belum mencapai kuota layanan VPC Lattice.
Tidak ada kebijakan IAM yang membatasi yang mencegah peran terkait layanan membuat sumber daya.
catatan
Langkah-langkah ini juga dapat dilakukan dengan memilih Create a new private connection selama pendaftaran penyedia kemampuan. Untuk informasi selengkapnya, lihat Menggunakan koneksi pribadi dengan penyedia kemampuan.
Buat koneksi pribadi menggunakan AWS CLI
Jalankan perintah berikut untuk membuat koneksi pribadi. Ganti nilai placeholder dengan milik Anda sendiri.
aws devops-agent create-private-connection \
    --name my-mcp-tool-connection \
    --mode '{
        "serviceManaged": {
            "hostAddress": "mcp.internal.example.com",
            "vpcId": "vpc-0123456789abcdef0",
            "subnetIds": [
                "subnet-0123456789abcdef0",
                "subnet-0123456789abcdef1"
            ],
            "securityGroupIds": [
                "sg-0123456789abcdef0"
            ],
            "portRanges": ["443"],
            "dnsResolution": "PUBLIC"
        }
    }'
Bid dnsResolution ang mengontrol bagaimana nama hostAddress DNS diselesaikan. Nilai yang valid adalah PUBLIC (default saat dihilangkan) danIN_VPC. Gunakan IN_VPC ketika alamat host Anda hanya diselesaikan di dalam VPC Anda (misalnya, nama di zona yang dihosting pribadi). Jika Anda menentukan alamat IP untukhostAddress, bidang ini tidak berpengaruh.
Tanggapan mencakup nama koneksi dan statusCREATE_IN_PROGRESS:
{
    "name": "my-mcp-tool-connection",
    "status": "CREATE_IN_PROGRESS",
    "resourceGatewayId": "rgw-0123456789abcdef0",
    "hostAddress": "mcp.internal.example.com",
    "vpcId": "vpc-0123456789abcdef0"
}
Untuk memeriksa status koneksi, gunakan describe-private-connection perintah:
aws devops-agent describe-private-connection \
    --name my-mcp-tool-connection
Ketika statusnyaACTIVE, koneksi pribadi Anda siap digunakan.
Menggunakan koneksi pribadi dengan penyedia kemampuan
Untuk menggunakan koneksi pribadi, Anda dapat menautkannya selama pendaftaran penyedia kemampuan. Kemampuan yang didukung yang dapat digunakan dengan koneksi pribadi meliputi:GitHub,GitLab,MCP Server,Remote Agent, danGrafana. Anda dapat melakukan langkah ini menggunakan AWS Management Console atau AWS CLI.
catatan
Saat mendaftarkan penyedia kemampuan, AWS DevOps Agen memvalidasi bahwa titik akhir dapat dijangkau dan merespons. Pastikan layanan target Anda berjalan dan menerima koneksi sebelum menyelesaikan pendaftaran.
Menggunakan koneksi pribadi dengan penyedia kemampuan menggunakan konsol
Di konsol AWS DevOps Agen, koneksi pribadi dapat ditautkan ke kemampuan selama pendaftaran dengan memilih opsi “Hubungkan ke titik akhir menggunakan koneksi pribadi”.
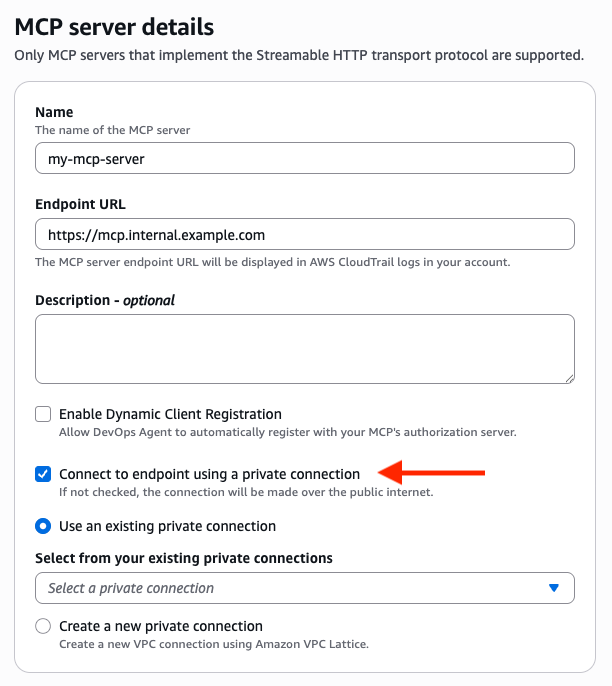
Buka konsol AWS DevOps Agen dan navigasikan ke Ruang Agen Anda.
Di bagian Penye dia Kemampuan, pilih Registrasi.
Pilih Daftar untuk jenis kemampuan yang ingin Anda gunakan dengan koneksi pribadi.
Pada tampilan detail pendaftaran, masukkan URL Endpoint yang ingin Anda sambungkan menggunakan koneksi pribadi (misalnya,
https://mcp.internal.example.com).Pilih Hubungkan ke titik akhir menggunakan koneksi pribadi.
Pilih koneksi pribadi yang ada yang sesuai dengan URL Endpoint yang ingin Anda sambungkan, atau pilih Buat koneksi pribadi baru untuk membuatnya.
Selesaikan proses pendaftaran untuk penyedia kemampuan.
catatan
Saat Anda memilih koneksi pribadi untuk penyedia kemampuan yang menggunakan otentikasi OAuth (Kredensi Klien atau 3LO), koneksi pribadi berlaku untuk titik akhir penyedia kemampuan dan titik akhir pertukaran token. Pastikan koneksi pribadi dikonfigurasi dengan alamat host yang dapat merutekan lalu lintas ke kedua titik akhir.
Alamat host dan URL titik akhir
Koneksi pribadi dan penyedia kemampuan masing-masing mengambil alamat. Keduanya tidak dapat dipertukarkan:
Alamat host pada koneksi pribadi adalah target yang dirujuk koneksi. Ini bisa berupa alamat IP atau nama DNS, dan ketika itu adalah nama DNS, mode resolusi DNS koneksi menentukan bagaimana penyelesaiannya.
URL titik akhir pada penyedia kemampuan adalah URL yang diminta AWS DevOps Agen, termasuk skema, port, dan jalurnya.
Kedua nilai tidak harus identik, jadi nama host yang diselesaikan hanya di dalam VPC Anda tidak harus muncul di alamat host. Jika nama host layanan Anda bersifat pribadi untuk VPC Anda, Anda memiliki dua opsi:
Setel resolusi DNS koneksi ke Dalam VPC, dan gunakan nama host untuk alamat host dan URL titik akhir.
Tetapkan alamat host ke alamat IP pribadi target, dan simpan nama host di URL titik akhir.
Anda memilih mode resolusi DNS saat membuat koneksi, jadi tentukan opsi mana yang Anda inginkan terlebih dahulu. Untuk informasi tentang gejala yang dihasilkan ketidakcocokan antara kedua nilai ini, lihat Alamat host DNS tidak teratasi, atau lalu lintas mencapai tempat yang salah.
Merutekan titik akhir dan pertukaran token OAuth melalui koneksi pribadi yang berbeda
Untuk server OAuth-based MCP dan penyedia kemampuan agen jarak jauh, agen membuat permintaan ke dua titik akhir yang berbeda: URL target (server MCP atau titik akhir agen jarak jauh yang Anda daftarkan) dan URL pertukaran (titik akhir pertukaran token OAuth). Secara default, satu privateConnectionName digunakan untuk keduanya. Jika kedua titik akhir ini dapat dijangkau melalui jalur jaringan pribadi yang berbeda, Anda dapat merutekan masing-masing melalui koneksi pribadinya sendiri dengan menggunakan targetUrlPrivateConnectionName dan exchangeUrlPrivateConnectionName sebagai gantinya:
targetUrlPrivateConnectionName— koneksi pribadi yang digunakan untuk mencapai server MCP atau titik akhir agen jarak jauh (URL target).exchangeUrlPrivateConnectionName— koneksi pribadi yang digunakan untuk mencapai titik akhir pertukaran token OAuth (URL pertukaran).
Anda dapat menentukan salah satu atau keduanya. Jika Anda menetapkan hanya satu, titik akhir lainnya dicapai melalui internet publik (tidak kembali ke koneksi pribadi lainnya).
penting
targetUrlPrivateConnectionNamedan exchangeUrlPrivateConnectionName tidak dapat digabungkan privateConnectionName dengan permintaan yang sama. Gunakan nama tunggal privateConnectionName (berlaku untuk kedua titik akhir) atau nama per-titik akhir — bukan keduanya.
Contoh berikut mendaftarkan Server MCP Kredensi Klien OAuth yang mencapai titik akhir dan titik akhir pertukaran tokennya melalui dua koneksi pribadi terpisah:
aws devops-agent register-service \
    --service mcpserver \
    --target-url-private-connection-name my-target-connection \
    --exchange-url-private-connection-name my-exchange-connection \
    --service-details '{
        "mcpserver": {
            "name": "my-mcp-tool",
            "endpoint": "https://mcp.internal.example.com",
            "authorizationConfig": {
                "oAuthClientCredentials": {
                    "clientName": "MyOAuthClient",
                    "clientId": "client-id",
                    "clientSecret": "secret-value",
                    "exchangeUrl": "https://auth.internal.example.com/token"
                }
            }
        }
    }' \
    --region us-east-1
Gunakan koneksi pribadi dengan penyedia kemampuan menggunakan AWS CLI
Anda dapat mendaftarkan kemampuan dengan koneksi pribadi dengan menyertakan private-connection-name argumen. Di bawah ini adalah contoh mendaftarkan Server MCP dengan otorisasi Kunci API menggunakan koneksi my-mcp-tool-connection pribadi. Ganti nilai placeholder dengan milik Anda sendiri.
aws devops-agent register-service \
    --service mcpserver \
    --private-connection-name my-mcp-tool-connection \
    --service-details '{
        "mcpserver": {
            "name": "my-mcp-tool",
            "endpoint": "https://mcp.internal.example.com",
            "authorizationConfig": {
                "apiKey": {
                    "apiKeyName": "api-key",
                    "apiKeyValue": "secret-value",
                    "apiKeyHeader": "x-api-key"
                }
            }
        }
    }' \
    --region us-east-1
Verifikasi koneksi pribadi
Setelah koneksi pribadi mencapai status Aktif dan telah digunakan oleh penyedia kemampuan, verifikasi bahwa AWS DevOps Agen dapat mencapai layanan target Anda:
Buka konsol AWS DevOps Agen dan navigasikan ke Ruang Agen Anda.
Mulai sesi obrolan baru.
Memanggil perintah yang menggunakan integrasi yang didukung oleh koneksi pribadi Anda. Misalnya, jika alat MCP Anda menyediakan akses ke basis pengetahuan internal, tanyakan kepada agen pertanyaan yang memerlukan basis pengetahuan tersebut.
Konfirmasikan bahwa agen mengembalikan hasil dari layanan pribadi.
Jika koneksi gagal, periksa hal berikut:
Batas VPC Lattice - Pastikan Anda belum mencapai gateway sumber daya atau batas kuota VPC Lattice lainnya
Aturan grup keamanan — Verifikasi bahwa grup keamanan yang dilampirkan ke ENI mengizinkan lalu lintas keluar pada port yang didengarkan layanan Anda. Juga verifikasi bahwa grup keamanan layanan Anda mengizinkan lalu lintas masuk pada port target. Lalu lintas datang dari IP bidang data VPC Lattice dalam jangkauan VPC CIDR Anda. Anda dapat menggunakan referensi grup keamanan (mengizinkan grup keamanan ENI sebagai sumber) atau mengizinkan masuk dari VPC CIDR.
Konektivitas subnet — Pastikan subnet yang Anda pilih dapat merutekan lalu lintas ke layanan Anda. Jika layanan berjalan di subnet yang berbeda, konfirmasikan bahwa tabel rute memungkinkan lalu lintas di antara mereka.
Ketersediaan layanan — Konfirmasikan bahwa layanan Anda sedang berjalan dan menerima koneksi pada port yang diharapkan.
Zona Ketersediaan Tidak Didukung - Verifikasi subnet Anda berada di Zona Ketersediaan yang didukung. Jalan
aws ec2 describe-subnets --subnet-ids <your-subnet-ids> --query 'Subnets[*].[SubnetId,AvailabilityZoneId]'kan dan periksa Zona Ketersediaan yang tidak didukung yang tercantum di atas.
Menghapus koneksi pribadi
Anda dapat menghapus koneksi pribadi yang tidak digunakan menggunakan AWS Management Console atau AWS CLI.
Hapus koneksi pribadi menggunakan konsol
Buka konsol AWS DevOps Agen.
Di panel navigasi, pilih Penye dia kemampuan, lalu pilih Kon eksi pribadi.
Pilih menu Tindakan untuk koneksi pribadi yang ingin Anda hapus, dan pilih H apus.
Koneksi pribadi akan ditampilkan dengan status “Menghapus koneksi” sementara AWS DevOps Agen menghapus gateway sumber daya terkelola dan ENI dari VPC Anda. Setelah penghapusan selesai, koneksi tidak lagi muncul dalam daftar koneksi pribadi Anda.
Menghapus koneksi pribadi menggunakan AWS CLI
aws devops-agent delete-private-connection \
    --name my-mcp-tool-connection
Respons mengembalikan statusDELETE_IN_PROGRESS. AWS DevOps Agen menghapus gateway sumber daya terkelola dan ENI dari VPC Anda. Setelah penghapusan selesai, koneksi tidak lagi muncul dalam daftar koneksi pribadi Anda.
Pengaturan lanjutan menggunakan sumber daya VPC Lattice yang ada
Jika organisasi Anda sudah menggunakan Amazon VPC Lattice dan mengelola konfigurasi sumber daya Anda sendiri, Anda dapat membuat koneksi pribadi dalam mode yang dikelola sendiri. Alih-alih meminta AWS DevOps Agen membuat gateway sumber daya untuk Anda, Anda memberikan Nama Sumber Daya Amazon (ARN) dari konfigurasi sumber daya yang ada yang menunjuk ke layanan target Anda.
Pendekatan ini berguna ketika Anda:
Ingin kontrol penuh atas gateway sumber daya dan siklus hidup konfigurasi sumber daya.
Perlu berbagi konfigurasi sumber daya di beberapa AWS akun atau layanan.
Perlu gateway sumber daya untuk berjalan di akun yang sama dengan layanan target Anda, bukan di akun tempat Anda membuat koneksi pribadi.
Memerlukan log akses VPC Lattice untuk pemantauan lalu lintas terperinci.
Jalankan arsitektur jaringan hub-and-speak.
Untuk membuat koneksi pribadi yang dikelola sendiri dengan AWS CLI:
aws devops-agent create-private-connection \
    --name my-advanced-connection \
    --mode '{
        "selfManaged": {
            "resourceConfigurationId": "arn:aws:vpc-lattice:us-east-1:123456789012:resourceconfiguration/rcfg-0123456789abcdef0"
        }
    }'
Untuk detail selengkapnya tentang menyiapkan gateway sumber daya VPC Lattice dan konfigurasi sumber daya, lihat Panduan Pengguna Amazon VPC Lattice.
Cross-region konektivitas
Koneksi pribadi harus dibuat di Wilayah yang sama AWS dengan Ruang Agen Anda. Jika layanan target Anda berjalan di Wilayah yang berbeda, gunakan mode yang dikelola sendiri dengan peering VPC antar-wilayah atau peering Transit Gateway untuk menjembatani kesenjangan.
Polanya adalah:
Menetapkan konektivitas antar wilayah (peering VPC atau peering Transit Gateway) antara VPC di Wilayah Ruang Agen dan VPC layanan. CIDR VPC tidak boleh tumpang tindih.
Buat gateway sumber daya di Wilayah Ruang Agen, di VPC dengan koneksi peering.
Buat konfigurasi sumber daya di Wilayah Ruang Agen yang menunjuk ke alamat IP layanan (dapat dirutekan melalui koneksi peering).
Buat koneksi pribadi yang dikelola sendiri menggunakan konfigurasi sumber daya ARN tersebut.
Misalnya, jika ruang agen Anda masuk us-east-1 dan server MCP Anda berada di: ap-southeast-2
aws devops-agent create-private-connection \
    --name cross-region-connection \
    --mode '{
        "selfManaged": {
            "resourceConfigurationId": "arn:aws:vpc-lattice:us-east-1:123456789012:resourceconfiguration/rcfg-0123456789abcdef0"
        }
    }' \
    --region us-east-1
Topik terkait
