Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Membuat titik akhir layanan VPC yang diperlukan di Amazon VPC dengan perutean pribadi
Jaringan Amazon VPC yang ada tanpa akses internet memerlukan titik akhir layanan VPC tambahan (AWS PrivateLink) untuk menggunakan Apache Airflow di Amazon Managed Workflow untuk Apache Airflow. Halaman ini menjelaskan titik akhir VPC yang diperlukan untuk AWS layanan yang digunakan oleh Amazon MWAA, titik akhir VPC yang diperlukan untuk Apache Airflow, dan cara membuat dan melampirkan titik akhir VPC ke Amazon VPC yang ada dengan perutean pribadi.
catatan
Jika Anda memilih Akses jaringan publik dan pribadi, titik akhir VPC untuk server web dibuat dan dikelola secara otomatis oleh Amazon MWAA. Anda tidak perlu membuat titik akhir VPC untuk konektivitas server web Apache Airflow. Namun, jika Amazon VPC Anda tidak memiliki akses internet, Anda masih memerlukan titik akhir VPC untuk AWS layanan lain (seperti Amazon S3, CloudWatch Logs, SQS, dan KMS) seperti yang dijelaskan di halaman ini.
Harga
Jaringan pribadi dan perutean pribadi
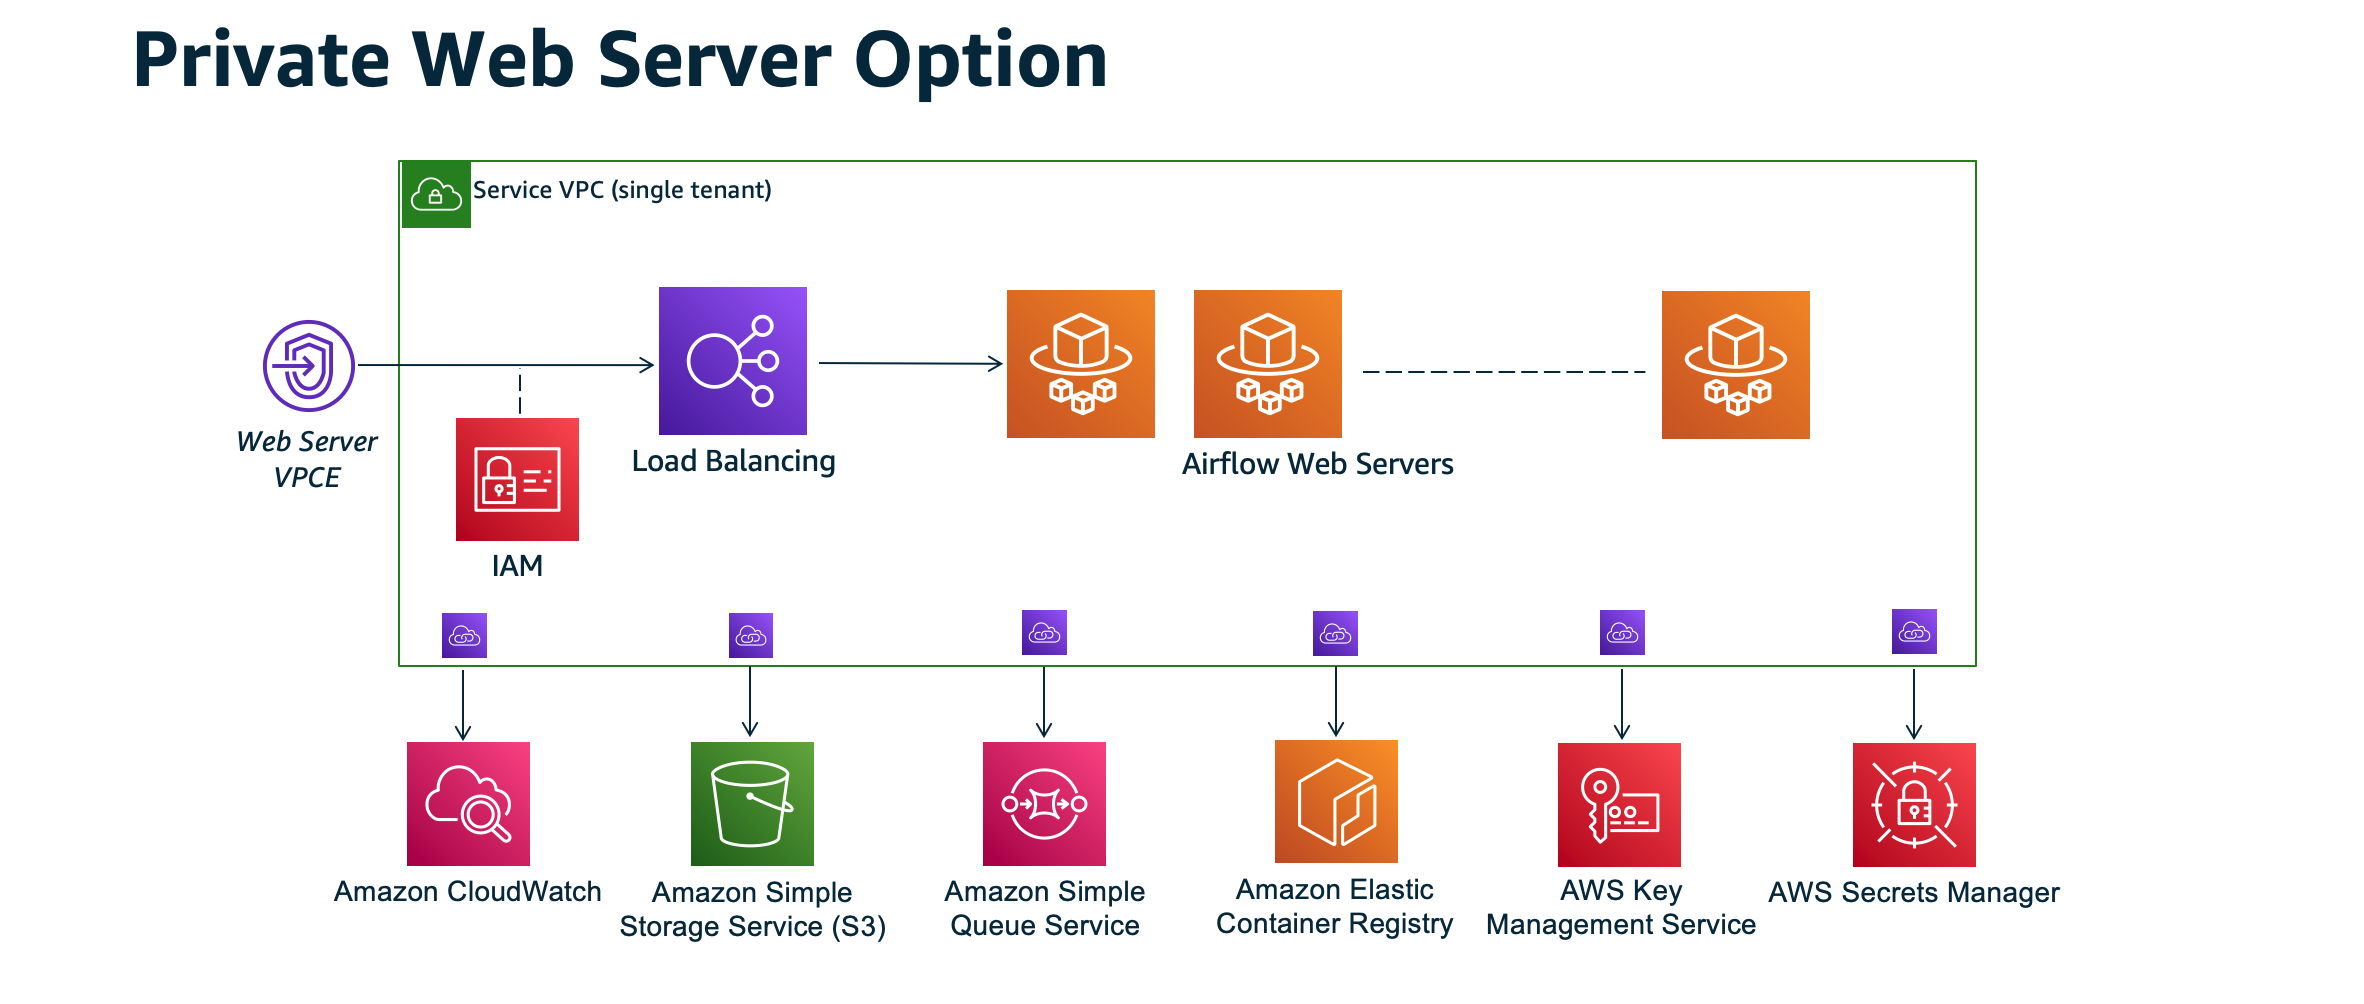
Mode akses jaringan pribadi membatasi akses ke UI Apache Airflow untuk pengguna dalam Amazon VPC Anda yang telah diberikan akses ke kebijakan IAM untuk lingkungan Anda.
Saat Anda membuat lingkungan dengan akses jaringan pribadi, Anda harus mengemas semua dependensi Anda dalam arsip roda Python (.whl), lalu mereferensikan .whl di file Andarequirements.txt. Untuk petunjuk tentang mengemas dan menginstal dependensi Anda menggunakan roda, lihat M engelola dependensi menggunakan roda Python.
Gambar berikut menggambarkan di mana menemukan opsi Jaringan pribadi di konsol Amazon MWAA.

-
Perutean pribadi. Amazon VPC tanpa akses internet membatasi lalu lintas jaringan dalam VPC. Halaman ini mengasumsikan Amazon VPC Anda tidak memiliki akses internet dan memerlukan titik akhir VPC untuk setiap AWS layanan yang digunakan oleh lingkungan Anda, dan titik akhir VPC untuk Apache Airflow di lingkungan Amazon MWAA yang sama Wilayah AWS dan Amazon VPC Anda.
(Diperlukan) titik akhir VPC
Bagian berikut menampilkan titik akhir VPC yang diperlukan untuk Amazon VPC tanpa akses internet. Ini mencantumkan titik akhir VPC untuk setiap AWS layanan yang digunakan oleh Amazon MWAA, termasuk titik akhir VPC yang diperlukan untuk Apache Airflow.
com.amazonaws.us-east-1.s3
com.amazonaws.us-east-1.monitoring
com.amazonaws.us-east-1.logs
com.amazonaws.us-east-1.sqs
com.amazonaws.us-east-1.kms
catatan
Saat menggunakan Transit Gateway atau perutean lain yang tidak langsung menuju titik akhir AWS API, kami sarankan Anda menambahkan AWS PrivateLink subnet pribadi Amazon MWAA untuk layanan berikut:
-
Amazon S3
-
Amazon SQS
-
CloudWatch Log
-
CloudWatch metrik
-
AWS KMS (jika berlaku)
Ini memastikan bahwa lingkungan Amazon MWAA Anda dapat berkomunikasi dengan aman dan efisien dengan layanan ini tanpa merutekan lalu lintas melalui internet publik, sehingga meningkatkan keamanan dan kinerja.
Melampirkan titik akhir VPC yang diperlukan
Bagian ini menjelaskan langkah-langkah untuk melampirkan titik akhir VPC yang diperlukan untuk Amazon VPC dengan perutean pribadi.
Titik akhir VPC diperlukan untuk AWS layanan
Bagian berikut menampilkan langkah-langkah untuk melampirkan titik akhir VPC untuk AWS layanan yang digunakan oleh lingkungan ke VPC Amazon yang ada.
Untuk melampirkan titik akhir VPC ke subnet pribadi Anda
-
Buka halaman Endpoints
di konsol Amazon VPC. -
Pilih milik Anda Wilayah AWS.
-
Buat titik akhir untuk Amazon S3:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.s3, lalu tekan Enter pada keyboard Anda. -
Sebaiknya pilih titik akhir layanan yang tercantum untuk tipe Gateway.
Sebagai contoh,
com.amazonaws.us-west-2.s3 amazon Gateway. -
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan Anda memilih tabel rute untuk dua subnet pribadi Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir untuk CloudWatch Log:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.logs, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir untuk Pem CloudWatch antauan:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.monitoring, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir untuk Amazon SQS:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.sqs, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir untuk AWS KMS:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.kms, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
Titik akhir VPC diperlukan untuk Apache Airflow
Bagian berikut menampilkan langkah-langkah untuk melampirkan titik akhir VPC untuk Apache Airflow ke Amazon VPC yang ada.
Untuk melampirkan titik akhir VPC ke subnet pribadi Anda
-
Buka halaman Endpoints
di konsol Amazon VPC. -
Pilih milik Anda Wilayah AWS.
-
Buat titik akhir untuk Apache Airflow API:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.airflow.api, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir pertama untuk lingkungan Apache Airflow:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.airflow.env, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
-
Buat titik akhir kedua untuk operasi Apache Airflow:
-
Pilih Buat Titik Akhir.
-
Di bidang Filter berdasarkan atribut atau pencarian berdasarkan kata kunci teks, ketik:
.airflow.ops, lalu tekan Enter pada keyboard Anda. -
Pilih titik akhir layanan.
-
Pilih Amazon VPC lingkungan Anda di V PC.
-
Pastikan dua subnet pribadi Anda di Zona Ketersediaan yang berbeda dipilih, dan Aktifkan nama DNS diaktifkan.
-
Pilih grup keamanan Amazon VPC lingkungan Anda.
-
Pilih Akses Pen uh di Kebijakan.
-
Pilih Buat titik akhir.
-
(Opsional) Aktifkan alamat IP pribadi untuk titik akhir antarmuka Amazon S3 VPC Anda
Titik akhir Antar muka Amazon S3 tidak mendukung DNS pribadi. Permintaan titik akhir S3 masih diselesaikan ke alamat IP publik. Untuk menyelesaikan alamat S3 ke alamat IP pribadi, Anda perlu menambahkan zona pribadi yang dihosting di Route 53 untuk titik akhir regional S3.
Menggunakan Route 53
Bagian ini menjelaskan langkah-langkah untuk mengaktifkan alamat IP pribadi untuk titik akhir Antar muka S3 menggunakan Route 53.
-
Buat Zona Hosted Pribadi untuk titik akhir antarmuka Amazon S3 VPC Anda (seperti, s3.eu-west-1.amazonaws.com) dan kaitkan dengan Amazon VPC Anda.
-
Buat catatan ALIAS A untuk titik akhir antarmuka VPC Amazon S3 Anda (seperti, s3.eu-west-1.amazonaws.com) yang diselesaikan ke nama DNS Titik Akhir Antarmuka VPC Anda.
-
Buat rekaman wildcard ALIAS A untuk titik akhir antarmuka Amazon S3 Anda (seperti, *. s3.eu-west-1.amazonaws.com) yang diselesaikan ke nama DNS Titik Akhir Antarmuka VPC.
VPC dengan DNS khusus
Jika Amazon VPC Anda menggunakan perutean DNS khusus, Anda perlu membuat perubahan pada resolver DNS Anda (bukan Route 53, biasanya instance EC2 yang menjalankan server DNS) dengan membuat catatan CNAME. Contoh:
Name: s3.us-west-2.amazonaws.com
Type: CNAME
Value:  *.vpce-0f67d23e37648915c-e2q2e2j3.s3.us-west-2.vpce.amazonaws.com
