Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Modifica i dettagli del server
Dopo aver creato un AWS Transfer Family server, è possibile modificare la configurazione del server.
Argomenti
Per modificare la configurazione di un server
-
Apri la AWS Transfer Family console all'indirizzo https://console.aws.amazon.com/transfer/
. -
Nel riquadro di navigazione a sinistra, scegli Server.
-
Scegli l'identificatore nella colonna ID server per visualizzare la pagina dei dettagli del server, mostrata di seguito.
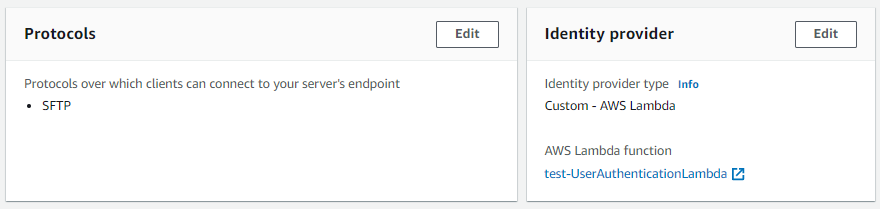
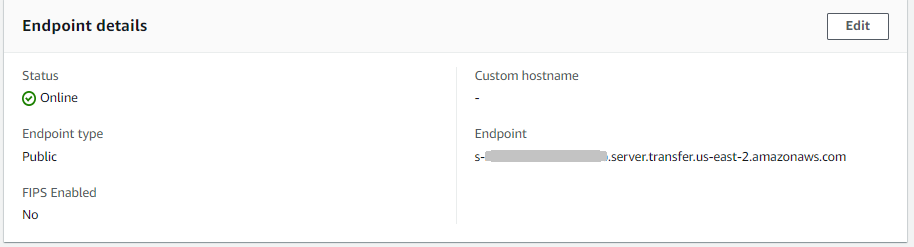
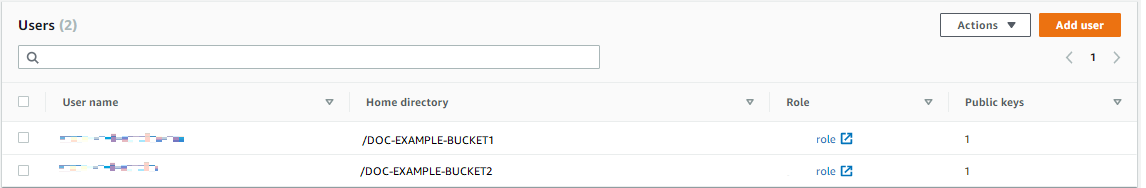
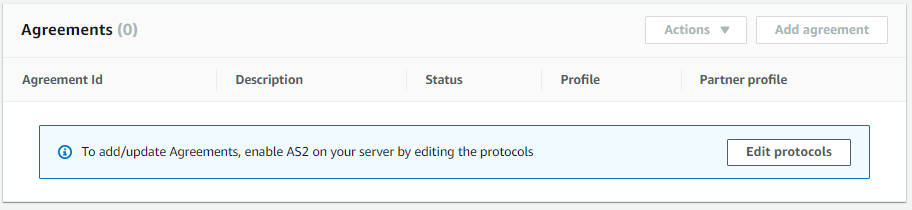
Puoi modificare le proprietà del server in questa pagina scegliendo Modifica:
-
Per modificare i protocolli, consultaModifica i protocolli di trasferimento dei file.
-
Per quanto riguarda il provider di identità, ora puoi passare da qualsiasi tipo di provider di identità (gestito da servizi, AWS Directory Service o provider di identità personalizzato). Per informazioni dettagliate sulla modifica dei tipi di provider di identità e sulle informazioni richieste per ogni transizione, vedere. Modifica la configurazione del provider di identità
-
Per modificare il tipo di endpoint o il nome host personalizzato, vedere. Modifica l'endpoint del server
-
Per aggiungere un accordo, devi prima aggiungere AS2 come protocollo al tuo server. Per informazioni dettagliate, vedi Modifica i protocolli di trasferimento dei file.
-
Per gestire le chiavi host per il tuo server, consultaGestisci le chiavi host per il tuo SFTP-enabled server.
-
In Dettagli aggiuntivi, puoi modificare le seguenti informazioni:
-
Per modificare il ruolo di registrazione, vedereModifica la configurazione di registrazione.
-
Per modificare la politica di sicurezza, vedereModifica la politica di sicurezza.
-
Per modificare la chiave host del server, vedereGestisci le chiavi host per il tuo SFTP-enabled server.
-
Per modificare il flusso di lavoro gestito per il server, consultaModifica il flusso di lavoro gestito per il tuo server.
-
Per modificare i banner di visualizzazione per il tuo server, consultaCambia i banner di visualizzazione per il tuo server.
-
-
In Configurazione aggiuntiva, puoi modificare le seguenti informazioni:
-
SetStat opzione: abilita questa opzione per ignorare l'errore generato quando un client tenta di utilizzarlo
SETSTATsu un file che stai caricando in un bucket Amazon S3. Per ulteriori dettagli, consulta laSetStatOptiondocumentazione nell'argomento. ProtocolDetails -
Ripresa della sessione TLS: fornisce un meccanismo per riprendere o condividere una chiave segreta negoziata tra il controllo e la connessione dati per una sessione FTPS. Per ulteriori dettagli, consulta la documentazione nell'argomento.
TlsSessionResumptionModeProtocolDetails -
IP passivo: indica la modalità passiva, per i protocolli FTP e FTPS. Inserisci un singolo indirizzo IPv4, ad esempio l'indirizzo IP pubblico di un firewall, router o load balancer. Per ulteriori dettagli, consulta la
PassiveIpdocumentazione nell'ProtocolDetailsargomento.Nota
Evita di collocare Network Load Balancer (NLB) o gateway NAT davanti ai server. AWS Transfer Family Questa configurazione aumenta i costi e può causare problemi di prestazioni. Per ulteriori dettagli, consulta Evita di posizionare NLB e NAT davanti a AWS Transfer Family server.
-
-
Per avviare o arrestare il server, consultaMetti il tuo server online o offline.
-
Per eliminare un server, vedereEliminare un server.
-
Per modificare le proprietà di un utente, vedereGestione dei controlli di accesso.
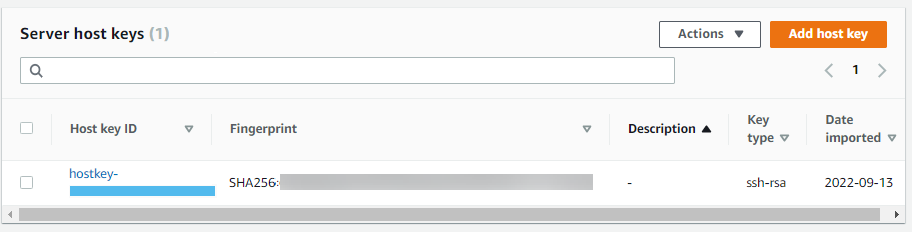
Nota
I valori di descrizione e data di importazione delle chiavi host del server sono nuovi a partire da settembre 2022. Questi valori sono stati introdotti per supportare la funzionalità di chiavi host multiple. Questa funzionalità richiedeva la migrazione di tutte le singole chiavi host in uso prima dell'introduzione di più chiavi host.
Il valore Data importato per una chiave host del server migrata è impostato sulla data dell'ultima modifica per il server. In altre parole, la data visualizzata per la chiave host migrata corrisponde alla data dell'ultima modifica del server in qualsiasi modo, prima della migrazione della chiave host del server.
L'unica chiave che è stata migrata è la chiave host più vecchia o unica del server. Le eventuali chiavi aggiuntive hanno la data effettiva di importazione. Inoltre, la chiave migrata ha una descrizione che ne semplifica l'identificazione come se fosse stata migrata.
La migrazione è avvenuta tra il 2 e il 13 settembre. La data effettiva della migrazione all'interno di questo intervallo dipende dalla regione del server.

-
Modifica i protocolli di trasferimento dei file
Sulla AWS Transfer Family console, puoi modificare il protocollo di trasferimento dei file. Il protocollo di trasferimento file collega il client all'endpoint del server.
Per modificare i protocolli
-
Nella pagina dei dettagli del server, scegli Modifica accanto a Protocolli.
-
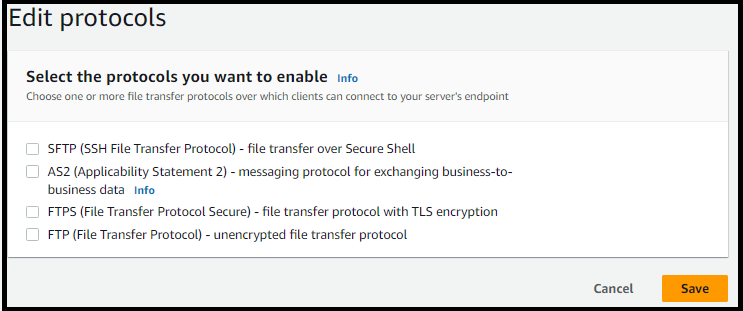
Nella pagina Modifica protocolli, seleziona o deseleziona la casella o le caselle di controllo del protocollo per aggiungere o rimuovere i seguenti protocolli di trasferimento file:
-
Secure Shell (SSH) File Transfer Protocol (SFTP): trasferimento di file tramite SSH
Per ulteriori informazioni su SFTP, vedere. Crea un SFTP-enabled server
-
File Transfer Protocol Secure (FTPS): trasferimento di file con crittografia TLS
Per ulteriori informazioni sull'FTP, vedere. Creare un FTPS-enabled server
-
File Transfer Protocol (FTP): trasferimento di file non crittografato
Per ulteriori informazioni su FTPS, vedere. Crea un FTP-enabled server
Nota
Se disponi di un server esistente abilitato solo per SFTP e desideri aggiungere FTPS e FTP, devi assicurarti di disporre delle impostazioni corrette del provider di identità e del tipo di endpoint compatibili con FTPS e FTP.
Se si seleziona FTPS, è necessario scegliere un certificato archiviato in AWS Certificate Manager (ACM) che verrà utilizzato per identificare il server quando i client si connettono ad esso tramite FTPS.
Per richiedere un nuovo certificato pubblico, consulta Richiedere un certificato pubblico nella Guida per l'AWS Certificate Manager utente.
Per importare un certificato esistente in ACM, consulta Importazione di certificati in ACM nella Guida per l'AWS Certificate Manager utente.
Per richiedere un certificato privato per utilizzare FTPS tramite indirizzi IP privati, consulta Richiesta di un certificato privato nella Guida per l'utente. AWS Certificate Manager
Sono supportati i certificati con gli algoritmi di crittografia e le dimensioni delle chiavi seguenti:
-
RSA a 2048 bit (RSA_2048)
-
RSA a 4096 bit (RSA_4096)
-
Elliptic Prime Curve a 256 bit (EC_prime256v1)
-
Elliptic Prime Curve a 384 bit (EC_secp384r1)
-
Elliptic Prime Curve a 521 bit (EC_secp521r1)
Nota
Il certificato deve essere un certificato della SSL/TLS X.509 versione 3 valido con FQDN o indirizzo IP specificato e contenere informazioni sull'emittente.
-
-
Selezionare Salva. Si torna alla pagina dei dettagli del server.
Modifica l'endpoint del server
Sulla AWS Transfer Family console, è possibile modificare il tipo di endpoint del server e il nome host personalizzato. Inoltre, per gli endpoint VPC, puoi modificare le informazioni sulla zona di disponibilità.
Per modificare i dettagli degli endpoint del server
-
Nella pagina dei dettagli del server, scegli Modifica accanto ai dettagli dell'endpoint.
-
Prima di poter modificare il tipo di endpoint, devi prima arrestare il server. Quindi, nella pagina Modifica configurazione endpoint, per Tipo di endpoint, puoi scegliere uno dei seguenti valori:
-
Pubblico: questa opzione rende il server accessibile tramite Internet.
-
VPC: questa opzione rende il server accessibile nel cloud privato virtuale (VPC). Per informazioni su VPC, consulta. Crea un server in un cloud privato virtuale
-
-
Per Nome host personalizzato, scegli una delle seguenti opzioni:
-
Nessuno: se non desideri utilizzare un dominio personalizzato, scegli Nessuno.
Ottieni un nome host del server fornito da AWS Transfer Family. Il nome host del server ha il formato
serverId.server.transfer.regionId.amazonaws.com -
Alias DNS di Amazon Route 53: per utilizzare un alias DNS creato automaticamente per te in Route 53, scegli questa opzione.
-
Altro DNS: per utilizzare un nome host di cui sei già proprietario in un servizio DNS esterno, scegli Altro DNS.
La scelta dell'alias DNS di Amazon Route 53 o Altro DNS specifica il metodo di risoluzione dei nomi da associare all'endpoint del server.
Ad esempio, il dominio personalizzato potrebbe essere
sftp.inbox.example.com. Un nome host personalizzato utilizza un nome DNS fornito e che un servizio DNS è in grado di risolvere. Puoi utilizzare Route 53 come resolver DNS o utilizzare il tuo provider di servizi DNS. Per scoprire come AWS Transfer Family utilizza Route 53 per indirizzare il traffico dal tuo dominio personalizzato all'endpoint del server, consulta. Lavorare con nomi host personalizzati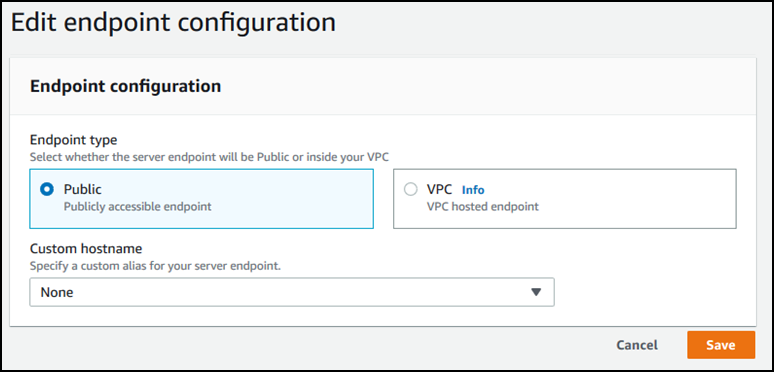
-
-
Per gli endpoint VPC, puoi modificare le informazioni nel riquadro Zone di disponibilità.
-
Selezionare Salva. Si torna alla pagina dei dettagli del server.
Modifica la configurazione di registrazione
Sulla AWS Transfer Family console, è possibile modificare la configurazione di registrazione.
Nota
Se Transfer Family ha creato un ruolo IAM di CloudWatch registrazione per te quando hai creato un server, viene chiamato il ruolo IAM. AWSTransferLoggingAccess Puoi usarlo per tutti i tuoi server Transfer Family.
Per modificare la configurazione di registrazione
-
Nella pagina dei dettagli del server, scegli Modifica accanto a Dettagli aggiuntivi.
-
In base alla configurazione, scegli tra un ruolo di registrazione, una registrazione JSON strutturata o entrambi. Per ulteriori informazioni, consulta Aggiornamento della registrazione per un server.
Modifica la politica di sicurezza
Questa procedura spiega come modificare la politica di sicurezza di un server Transfer Family utilizzando la AWS Transfer Family console o AWS CLI.
Nota
Se il tuo endpoint è così FIPS-enabled, non puoi modificare la politica di sicurezza FIPS con una politica di sicurezza non FIPS.
Modifica il flusso di lavoro gestito per il tuo server
Sulla AWS Transfer Family console, è possibile modificare il flusso di lavoro gestito associato al server.
Per modificare il flusso di lavoro gestito
-
Nella pagina dei dettagli del server, scegli Modifica accanto a Dettagli aggiuntivi.
-
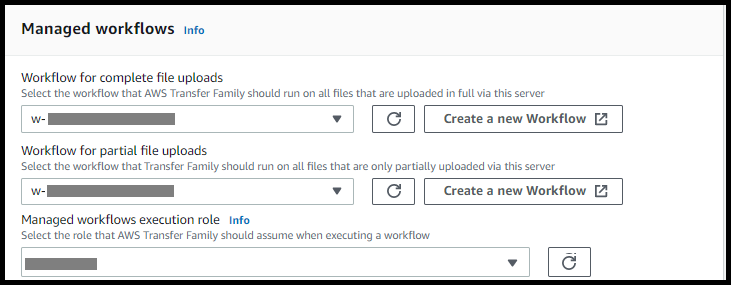
Nella pagina Modifica dettagli aggiuntivi, nella sezione Flussi di lavoro gestiti, seleziona un flusso di lavoro da eseguire su tutti i caricamenti.
Nota
Se non disponi già di un flusso di lavoro, scegli Crea un nuovo flusso di lavoro per crearne uno.
-
Seleziona l'ID del flusso di lavoro da utilizzare.
-
Scegli un ruolo di esecuzione. Questo è il ruolo che Transfer Family assume durante l'esecuzione delle fasi del flusso di lavoro. Per ulteriori informazioni, consulta Politiche IAM per i flussi di lavoro. Selezionare Salva.
-
-
Selezionare Salva. Si torna alla pagina dei dettagli del server.
Cambia i banner di visualizzazione per il tuo server
Sulla AWS Transfer Family console, puoi modificare i banner di visualizzazione associati al server.
Per modificare i banner di visualizzazione
-
Nella pagina dei dettagli del server, scegli Modifica accanto a Dettagli aggiuntivi.
-
Nella pagina Modifica dettagli aggiuntivi, nella sezione Banner di visualizzazione, inserisci il testo per i banner di visualizzazione disponibili.
-
Selezionare Salva. Si torna alla pagina dei dettagli del server.
Metti il tuo server online o offline
Sulla AWS Transfer Family console, puoi portare il tuo server online o metterlo offline.
Per portare online il tuo server
-
Apri la AWS Transfer Family console all'indirizzo https://console.aws.amazon.com/transfer/
. -
Nel riquadro di navigazione, selezionare Servers (Server).
-
Seleziona la casella di controllo del server offline.
-
In Actions (Operazioni), scegliere Start (Avvia).
Il passaggio di un server dalla modalità offline a quella online può richiedere un paio di minuti.
Nota
Quando fermi un server per metterlo offline, al momento stai ancora accumulando costi di servizio per quel server. Per eliminare i costi aggiuntivi basati sul server, elimina quel server.
Per mettere offline il server
-
Apri la AWS Transfer Family console all'indirizzo https://console.aws.amazon.com/transfer/
. -
Nel riquadro di navigazione, selezionare Servers (Server).
-
Seleziona la casella di controllo del server online.
-
In Actions (Operazioni), scegliere Stop (Arresta).
Durante l'avvio o la chiusura di un server, i server non sono disponibili per le operazioni sui file. La console non mostra gli stati di avvio e di arresto.
Se trovi la condizione di errore START_FAILED oSTOP_FAILED, contattaci Supporto AWS per aiutarti a risolvere i problemi.
