As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
Solução de problemas de conexões
As informações a seguir podem ajudá-lo a solucionar problemas comuns com conexões a recursos em AWS CodeBuild AWS CodeDeploy, e. AWS CodePipeline
Tópicos
Recebo um erro de permissões quando tento criar ou concluir uma conexão
A conexão não está no estado disponível ou não está mais pendente
Solução de problemas para hosts criados antes de 24 de novembro de 2020
Edite as permissões do aplicativo de conexão do GitHub Enterprise Server
O prefixo do serviço de conexões nos recursos pode precisar ser atualizado para as políticas do IAM
Erro de permissão devido ao prefixo do serviço em recursos criados usando o console
Configuração de conexão e host para provedores instalados que apoiam organizações
Não consigo criar conexões
Talvez você não tenha permissões para criar uma conexão. Para obter mais informações, consulte Permissões e exemplos paraConexões de código da AWS.
Recebo um erro de permissões quando tento criar ou concluir uma conexão
A mensagem de erro a seguir pode ser retornada quando você tenta criar ou visualizar uma conexão no CodePipeline console.
Usuário: não username está autorizado a executar: permission no recurso: connection-ARN
Se essa mensagem for exibida, verifique se você tem permissões suficientes.
As permissões para criar e visualizar conexões no AWS Command Line Interface (AWS CLI) ou no Console de gerenciamento da AWS são apenas parte das permissões necessárias para criar e concluir conexões no console. As permissões necessárias para simplesmente visualizar, editar ou criar uma conexão e, em seguida, concluir a conexão pendente devem ser reduzidas para usuários que só precisam executar determinadas tarefas. Para obter mais informações, consulte Permissões e exemplos paraConexões de código da AWS.
Recebo um erro de permissões quando tento usar uma conexão
Uma ou ambas as mensagens de erro a seguir podem ser retornadas se você tentar usar uma conexão no CodePipeline console, mesmo que tenha as permissões para listar, obter e criar permissões.
Não foi possível autenticar sua conta.
Usuário: não username está autorizado a executar: codestar-connections: no recurso: UseConnection connection-ARN
Se isso ocorrer, verifique se você tem permissões suficientes.
Verifique se você tem as permissões necessárias para usar uma conexão, incluindo listar os repositórios disponíveis no local do provedor. Para obter mais informações, consulte Permissões e exemplos paraConexões de código da AWS.
A conexão não está no estado disponível ou não está mais pendente
Se o console exibir uma mensagem informando que uma conexão não está em um estado disponível, escolha Complete connection (Conexão concluída).
Se você optar por concluir a conexão e uma mensagem informando que a conexão não está em um estado pendente for exibida, você poderá cancelar a solicitação porque a conexão já está em um estado disponível.
Se sua conexão com o GitHub Enterprise Server chegar AWS pela Internet pública por meio de um proxy ou firewall, um webhook de instalação bloqueado poderá deixar a conexão no Pending estado. Consulte GitHub A conexão com o Enterprise Server permanece pendente (proxy de saída ou firewall bloqueando o webhook de instalação).
Adicionar GitClone permissões para conexões
Quando você usa uma AWS CodeStar conexão em uma ação de origem e uma CodeBuild ação, há duas maneiras pelas quais o artefato de entrada pode ser passado para a compilação:
-
O padrão: a ação de origem produz um arquivo zip que contém o código que o CodeBuild obtém por download.
-
Clone do Git: o código-fonte pode ser obtido por download diretamente para o ambiente de compilação.
O modo de clone do Git permite que você interaja com o código-fonte como um repositório Git em funcionamento. Para usar esse modo, você deve conceder ao seu CodeBuild ambiente permissões para usar a conexão.
Para adicionar permissões à sua política CodeBuild de função de serviço, você cria uma política gerenciada pelo cliente que você anexa à sua função CodeBuild de serviço. As etapas a seguir criam uma política em que a permissão UseConnection é especificada no campo action e o nome do recurso da Amazon (ARN) da conexão é especificado no campo Resource.
Para usar o console para adicionar as UseConnection permissões
-
Para localizar o ARN da conexão para o pipeline, abra o pipeline e escolha o ícone (i) na ação de origem. O painel Configuração é aberto e o ARN da conexão aparece ao lado de. ConnectionArn Você adiciona o ARN da conexão à sua política CodeBuild de função de serviço.
-
Para encontrar sua função CodeBuild de serviço, abra o projeto de construção usado em seu funil e navegue até a guia Detalhes da construção.
-
Na seção Environment (Ambiente), escolha o link Service role (Função de serviço). Isso abre o console AWS Identity and Access Management (IAM), onde você pode adicionar uma nova política que concede acesso à sua conexão.
-
No console do IAM, escolha Attach policies (Anexar políticas) e selecione Create policy (Criar política).
Use o seguinte exemplo de modelo de política. Adicione o ARN da sua conexão conexão no campo
Resource, conforme mostrado neste exemplo.Na guia JSON, cole sua política.
-
Selecione Revisar política. Insira um nome para a política (por exemplo,
connection-permissions) e escolha Create policy (Criar política). -
Retorne à página Attach Permissions (Anexar permissões) da função de serviço, atualize a lista de políticas e selecione a política que acabou de criar. Escolha Anexar políticas.
O host não está no estado disponível
Se o console exibir uma mensagem informando que um host não está em um estado Available, escolha Set up host (Configurar host).
A primeira etapa para a criação do host resulta no host criado agora em um estado Pending. Para mover o host para um estado Available, você deve optar por configurar o host no console. Para obter mais informações, consulte Configurar um host pendente.
nota
Você não pode usar a AWS CLI para configurar um Pending host.
Solução de problemas de um host com erros de conexão
As conexões e os hosts podem entrar no estado de erro se o GitHub aplicativo subjacente for excluído ou modificado. Hosts e conexões no estado de erro não podem ser recuperados e o host deve ser recriado.
-
Ações como alterar a chave pem da aplicação ou alterar o nome da aplicação (após a criação inicial) farão com que o host e todas as conexões associadas entrem no estado de erro.
Se o console ou a CLI retornar um host ou uma conexão relacionada a um host com um estado Error, talvez você precise executar a seguinte etapa:
-
Exclua e recrie o recurso do host e reinstale a aplicação de registro do host. Para obter mais informações, consulte Criar um host.
nota
Se uma conexão permanecer no Pending estado (e não no Error estado) porque não AWS recebeu um webhook de instalação, você poderá recuperá-la sem excluir o host ou a conexão. Consulte GitHub A conexão com o Enterprise Server permanece pendente (proxy de saída ou firewall bloqueando o webhook de instalação).
Não consigo criar uma conexão para o meu host
Para criar uma conexão ou host, as condições a seguir são necessárias.
-
Seu host deve estar no estado AVAILABLE (DISPONÍVEL). Para obter mais informações, consulte
-
As conexões devem ser criadas na mesma região que o host.
Solução de problemas de configuração da VPC para seu host
Ao criar um recurso de host, você deve fornecer informações de conexão de rede ou VPC para a infraestrutura em que sua instância do GitHub Enterprise Server está instalada. Para solucionar problemas de configuração da VPC ou sub-rede para o host, use as informações de exemplo da VPC mostradas aqui como referência.
nota
Use esta seção para solucionar problemas relacionados à sua configuração de host do GitHub Enterprise Server em um Amazon VPC. Para solucionar problemas relacionados à sua conexão configurada para usar o endpoint webhook para VPC (PrivateLink), consulte. Solução de problemas de endpoints VPC do webhook (PrivateLink) para GitHub conexões com o Enterprise Server
Neste exemplo, você usaria o processo a seguir para configurar a VPC e o servidor em que sua instância do GitHub Enterprise Server será instalada:
-
Crie uma VPC. Para obter mais informações, consulte https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#Create-VPC.
-
Crie uma sub-rede na VPC. Para obter mais informações, consulte https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#AddaSubnet.
-
Inicie uma instância na VPC. Para obter mais informações, consulte https://docs.aws.amazon.com/vpc/latest/userguide/working-with-vpcs.html#VPC_Launch_Instance.
nota
Cada VPC só pode ser associada a um host (instância do GitHub Enterprise Server) por vez.
A imagem a seguir mostra uma instância do EC2 executada usando a GitHub Enterprise AMI.
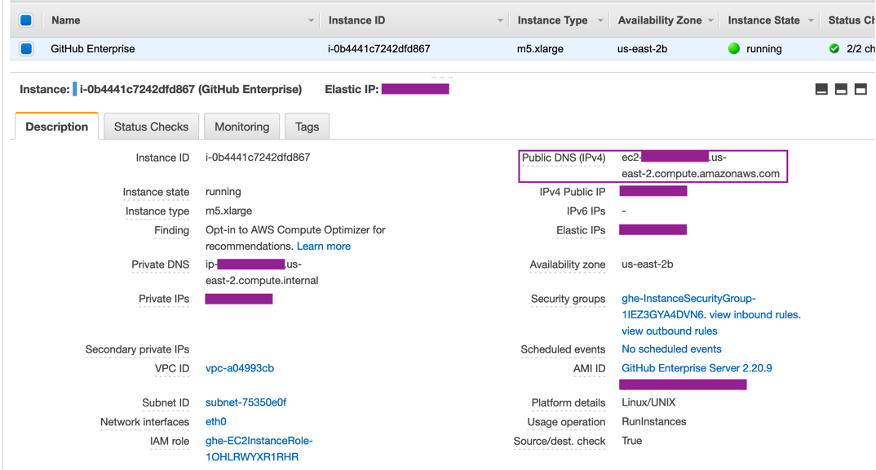
Ao usar uma VPC para uma conexão com o GitHub Enterprise Server, você deve fornecer o seguinte para sua infraestrutura ao configurar seu host:
-
ID da VPC: a VPC do servidor em que sua instância do GitHub Enterprise Server está instalada ou uma VPC que tem acesso à sua instância instalada do GitHub Enterprise Server por meio de VPN ou Direct Connect.
-
ID ou IDs de sub-rede: a sub-rede do servidor em que sua instância do GitHub Enterprise Server está instalada ou uma sub-rede com acesso à sua instância instalada do GitHub Enterprise Server por meio de VPN ou Direct Connect.
-
Grupo ou grupos de segurança: o grupo de segurança do servidor em que sua instância do GitHub Enterprise Server está instalada ou um grupo de segurança com acesso à sua instância instalada do GitHub Enterprise Server por meio de VPN ou Direct Connect.
-
Endpoint: tenha o endpoint do servidor pronto e continue até a próxima etapa.
Para obter mais informações sobre como trabalhar com VPCs e sub-redes, consulte Dimensionamento da VPC e sub-rede para IPv4 no Manual do usuário da Amazon VPC.
Tópicos
Não consigo obter um host no estado pendente
Se o host entrar no estado VPC_CONFIG_FAILED_INITIALIZATION, a causa provavelmente é um problema com a VPC, sub-redes ou grupos de segurança que você selecionou para o host.
-
A VPC, as sub-redes e os grupos de segurança devem pertencer à conta que cria o host.
-
As sub-redes e grupos de segurança devem pertencer à VPC selecionada.
-
Cada sub-rede deve estar em uma zona de disponibilidade diferente.
-
O usuário que está criando o host deve ter as seguintes permissões do IAM:
ec2:CreateNetworkInterface
ec2:CreateTags
ec2:DescribeDhcpOptionsec2:DescribeNetworkInterfaces
ec2:DescribeSubnets
ec2:DeleteNetworkInterface
ec2:DescribeVpcs
ec2:CreateVpcEndpoint
ec2:DeleteVpcEndpoints
ec2:DescribeVpcEndpoints
Não consigo obter um host no estado disponível
Se você não conseguir concluir a configuração do CodeConnections aplicativo para seu host, pode ser devido a um problema com suas configurações de VPC ou sua instância do GitHub Enterprise Server.
-
Se você não estiver usando uma autoridade de certificação pública, precisará fornecer um certificado TLS ao seu host que seja usado pela sua Instância GitHub Corporativa. O valor do certificado TLS deve ser a chave pública do certificado.
-
Você precisa ser administrador da instância do GitHub Enterprise Server para criar GitHub aplicativos.
Meu connection/host estava trabalhando e parou de trabalhar agora
Se a connection/host estava funcionando antes e não está funcionando agora, pode ser devido a uma alteração de configuração em sua VPC ou porque o GitHub aplicativo foi modificado. Verifique o seguinte:
-
O grupo de segurança anexado ao recurso de host que você criou para sua conexão agora mudou ou não tem mais acesso ao GitHub Enterprise Server. CodeConnections requer um grupo de segurança que tenha conectividade com a instância do GitHub Enterprise Server.
-
O IP do servidor DNS foi alterado recentemente. Você pode verificar isso consultando as opções de DHCP anexadas à VPC especificada no recurso de host criado para sua conexão. Observe que se você mudou recentemente do AmazonProvided DNS para o servidor DNS personalizado ou começou a usar um novo servidor DNS personalizado, host/connection ele deixaria de funcionar. Para corrigir isso, exclua seu host existente e recrie-o, o que armazenaria as configurações de DNS mais recentes em nosso banco de dados.
-
As configurações de ACLs de rede foram alteradas e não permitem mais conexões HTTP com a sub-rede em que sua infraestrutura do GitHub Enterprise Server está localizada.
-
Todas as configurações do CodeConnections aplicativo no seu GitHub Enterprise Server foram alteradas. Modificações em qualquer uma das configurações, como URLs ou segredos do aplicativo, podem interromper a conectividade entre sua instância instalada do GitHub Enterprise Server e. CodeConnections
Não consigo excluir minhas interfaces de rede
Se você não conseguir detectar suas interfaces de rede, verifique o seguinte:
-
As interfaces de rede criadas pelo só CodeConnections podem ser excluídas com a exclusão do host. Elas não podem ser excluídas manualmente pelo usuário.
-
Você deve ter as seguintes permissões:
ec2:DescribeNetworkInterfaces
ec2:DeleteNetworkInterface
Solução de problemas de endpoints VPC do webhook (PrivateLink) para GitHub conexões com o Enterprise Server
Quando você cria um host com a configuração da VPC, o endpoint da VPC do webhook é criado para você.
nota
Use esta seção para solucionar problemas relacionados à sua conexão configurada para usar o endpoint webhook para VPC (). PrivateLink Para solucionar problemas relacionados à configuração do host do seu GitHub Enterprise Server em um Amazon VPC, consulteSolução de problemas de configuração da VPC para seu host.
Quando você cria uma conexão com um tipo de provedor instalado e especifica que seu servidor está configurado em uma VPC, AWS CodeConnections cria seu host e o VPC endpoint (PrivateLink) para webhooks é criado para você. Isso permite que o organizador envie dados do evento por meio de webhooks para seus AWS serviços integrados pela rede Amazon. Para obter mais informações, consulte Conexões de código da AWS e endpoints VPC de interface ()AWS PrivateLink.
Não consigo excluir meus endpoints da VPC do webhook
AWS CodeConnections gerencia o ciclo de vida dos endpoints VPC do webhook para seu host. Se desejar excluir o endpoint, faça isso excluindo o recurso de host correspondente.
-
Os endpoints VPC do webhook (PrivateLink) criados pelo só CodeConnections podem ser excluídos https://docs.aws.amazon.com/dtconsole/latest/userguide/connections-host-delete.html excluindo o host. Eles não podem ser excluídos manualmente.
-
Você deve ter as seguintes permissões:
ec2:DescribeNetworkInterfaces
ec2:DeleteNetworkInterface
GitHub A conexão com o Enterprise Server permanece pendente (proxy de saída ou firewall bloqueando o webhook de instalação)
Quando você cria uma conexão com o GitHub Enterprise Server que alcança a AWS Internet pública, sua instância do GitHub Enterprise Server deve enviar um installation.created webhook único para. AWS Sua instância envia esse webhook depois que você instala o GitHub aplicativo e AWS registra a instalação do aplicativo somente quando recebe o webhook. Se um proxy de saída ou firewall na frente da sua instância do GitHub Enterprise Server bloquear essa solicitação, AWS nunca registrar a instalação e você não conseguir concluir a conexão.
Sintomas
-
Seu host atinge o
Availableestado e o GitHub aplicativo é instalado com êxito no GitHub Enterprise Server, mas a conexão permanece noPendingestado. -
Quando você usa a conexão, AWS retorna o seguinte erro:
ProviderResourceNotFoundException: A instalaçãoidnão existe
Esse erro significa que AWS não recebi o webhook de instalação, portanto, a instalação nunca foi registrada. Isso não significa que o ID de instalação seja inválido.
Resolução
-
Permita HTTPS de saída (porta 443) da sua instância do GitHub Enterprise Server (inclusive por meio de qualquer proxy ou firewall) para o endpoint de CodeConnections webhook da sua região:. AWS
https://region.codestar-connections.webhooks.aws/regionSubstitua pela AWS região do seu host e conexão. Por exemplo, na Região Leste dos EUA (Norte da Virgínia):https://us-east-1.codestar-connections.webhooks.aws/. Se seu proxy oferecer suporte a curingas e você usar mais de uma região, você poderá permitirhttps://*.codestar-connections.webhooks.aws/.nota
Sua instância do GitHub Enterprise Server envia o
installation.createdwebhook somente uma vez, quando você instala o aplicativo. Depois de permitir o endpoint, você deve reenviar o webhook usando uma das seguintes opções. Permitir o endpoint sozinho não completa uma conexão que já está noPendingestado. -
Re-send o webhook de instalação usando uma das seguintes opções. Você não precisa excluir seu host ou conexão para recuperar uma conexão que está no
Pendingestado.Opção 1: reenviar o webhook que falhou (recomendado)
-
No GitHub Enterprise Server, como proprietário do aplicativo, abra as configurações avançadas do aplicativo. No menu suspenso da sua foto de perfil, escolha Configurações. Escolha Configurações do desenvolvedor e, em seguida, escolha GitHub Aplicativos. Na lista de aplicativos, escolha o nome do aplicativo para sua conexão (o nome padrão do aplicativo é AWS; se você escolheu um nome diferente ao criar a conexão, escolha esse nome em vez disso) e escolha Avançado.
-
Em Entregas recentes, encontre a
installation.createdentrega que falhou e expanda-a. -
Escolha Entregar novamente e confirme se a entrega agora foi bem-sucedida.
-
Retorne à conexão no AWS console e escolha Atualizar conexão pendente para concluir a configuração.
Opção 2: reinstalar o aplicativo GitHub
-
No GitHub Enterprise Server, abra os aplicativos instalados da sua organização. Escolha as Configurações da sua organização e, em seguida, escolha GitHub Aplicativos instalados.
-
Para o CodeConnections aplicativo, escolha Configurar e, em seguida, escolha Desinstalar.
-
Retorne à conexão no AWS console e escolha Atualizar conexão pendente. A conclusão do fluxo reinstala o aplicativo e envia um novo webhook de instalação.
-
nota
Esta seção se aplica a hosts que se conectam pela Internet pública. Se seu host estiver configurado em uma Amazon VPC, o webhook será entregue por meio de um VPC endpoint (). PrivateLink Para essa configuração, consulteSolução de problemas de endpoints VPC do webhook (PrivateLink) para GitHub conexões com o Enterprise Server.
Solução de problemas para hosts criados antes de 24 de novembro de 2020
A partir de 24 de novembro de 2020, ao AWS CodeConnections configurar seu host, um suporte adicional de VPC endpoint (PrivateLink) será configurado para você. Para hosts criados antes desta atualização, use esta seção de solução de problemas.
Para obter mais informações, consulte Conexões de código da AWS e endpoints VPC de interface ()AWS PrivateLink.
Tópicos
Tenho um host que foi criado antes de 24 de novembro de 2020 e quero usar VPC endpoints (PrivateLink) para webhooks
Quando você configura seu host para o GitHub Enterprise Server, o endpoint do webhook é criado para você. As conexões agora usam endpoints de PrivateLink webhook da VPC. Se você criou seu host antes de 24 de novembro de 2020 e deseja usar endpoints de PrivateLink webhook da VPC, primeiro exclua seu host e depois crie um novo host.
Não consigo obter um host no estado disponível (erro da VPC)
Se seu host foi criado antes de 24 de novembro de 2020 e você não consegue concluir a configuração do CodeConnections aplicativo para seu host, pode ser devido a um problema com suas configurações de VPC ou sua instância do GitHub Enterprise Server.
Sua VPC precisará de um gateway NAT (ou acesso externo à Internet) para que sua instância do GitHub Enterprise Server possa enviar tráfego de rede de saída para webhooks. GitHub
Não é possível criar a conexão para um GitHub repositório
Problema:
Como uma conexão com um GitHub repositório usa o AWS Connector para GitHub, você precisa de permissões de proprietário da organização ou permissões de administrador no repositório para criar a conexão.
Possíveis correções: Para obter informações sobre os níveis de permissão de um GitHub repositório, consulte https://docs.github.com/en/free-pro-team @ latest/github teams/permission /setting-up-and-managing-organizations-and- -levels-for-an-organization.
Edite as permissões do aplicativo de conexão do GitHub Enterprise Server
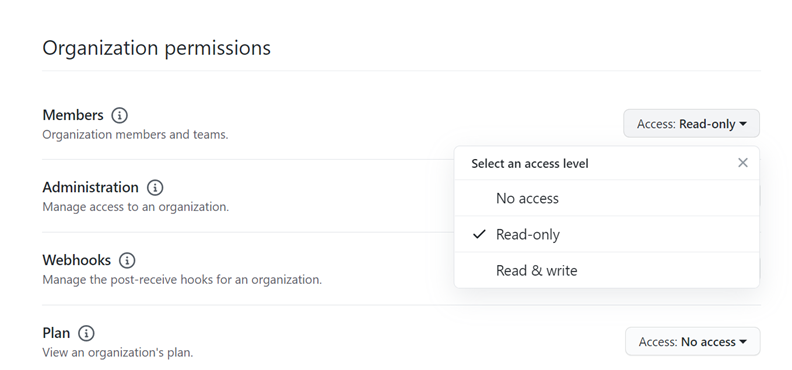
Se você instalou o aplicativo para o GitHub Enterprise Server em ou antes de 23 de dezembro de 2020, talvez seja necessário conceder Read-only acesso ao aplicativo aos membros da organização. Se você for o proprietário do GitHub aplicativo, siga estas etapas para editar as permissões do aplicativo que foi instalado quando seu host foi criado.
nota
Você deve concluir essas etapas na sua instância do GitHub Enterprise Server e deve ser o proprietário do GitHub aplicativo.
-
No GitHub Enterprise Server, na opção suspensa em sua foto de perfil, escolha Configurações.
-
Escolha Configurações do desenvolvedor e, em seguida, escolha GitHub Aplicativos.
-
Na lista de aplicações, escolha o nome da aplicação para sua conexão e escolha Permissions and events (Permissões e eventos) na exibição de configurações.
-
Em Permissões da organização, para Membros, escolha no Read-only menu suspenso Acesso.
-
Em Add a note to users (Adicionar uma nota para os usuários), adicione uma descrição do motivo da atualização. Escolha Salvar alterações.
Erro de conexão ao se conectar a GitHub: “Ocorreu um problema, verifique se os cookies estão habilitados em seu navegador” ou “O proprietário da organização deve instalar o GitHub aplicativo”
Problema:
Para criar a conexão para um GitHub repositório, você deve ser o proprietário da GitHub organização. Para repositórios que não estão em uma organização, você deve ser o proprietário do repositório. Quando uma conexão é criada por alguém que não seja o proprietário da organização, é criada uma solicitação para o proprietário da organização e um dos seguintes erros é exibido:
Ocorreu um problema, verifique se os cookies estão habilitados em seu navegador
OU
O proprietário da organização deve instalar o GitHub aplicativo
Possíveis correções: para repositórios em uma GitHub organização, o proprietário da organização deve criar a conexão com o repositório. GitHub Para repositórios que não estão em uma organização, você deve ser o proprietário do repositório.
O prefixo do serviço de conexões nos recursos pode precisar ser atualizado para as políticas do IAM
Em 29 de março de 2024, o serviço foi renomeado de AWS CodeStar Conexões para. AWS CodeConnections A partir de 1º de julho de 2024, o console cria conexões com codeconnections no recurso ARN. Os recursos com os dois prefixos de serviço continuarão sendo exibidos no console. O prefixo do serviço para recursos criados usando o console écodeconnections. Novos SDK/CLI recursos são criados com codeconnections o recurso ARN. Os recursos criados terão automaticamente o novo prefixo de serviço.
A seguir estão os recursos que são criados em AWS CodeConnections:
-
Conexões
-
Hosts
Problema:
Os recursos que foram criados com codestar-connections o ARN não serão renomeados automaticamente para o novo prefixo de serviço no ARN do recurso. A criação de um novo recurso criará um recurso com o prefixo do serviço de conexões. No entanto, as políticas do IAM com o prefixo de codestar-connections serviço não funcionarão para recursos com o novo prefixo de serviço.
Possíveis correções: para evitar problemas de acesso ou permissões para os recursos, conclua as seguintes ações:
-
Atualize as políticas do IAM para o novo prefixo de serviço. Caso contrário, os recursos renomeados ou criados não poderão usar as políticas do IAM.
-
Atualize os recursos para o novo prefixo de serviço criando-os usando o console ou CLI/CDK/CFN.
Atualize as ações, os recursos e as condições na política conforme apropriado. No exemplo a seguir, o Resource campo foi atualizado para os dois prefixos de serviço.
Erro de permissão devido ao prefixo do serviço em recursos criados usando o console
Atualmente, os recursos de conexões criados usando o console terão apenas o prefixo codestar-connections de serviço. Para recursos criados usando o console, as ações da declaração de política devem ser incluídas codestar-connections como prefixo do serviço.
nota
A partir de 1º de julho de 2024, o console cria conexões com codeconnections no recurso ARN. Os recursos com os dois prefixos de serviço continuarão sendo exibidos no console.
Problema:
Ao criar um recurso de conexões usando o console, o prefixo do codestar-connections serviço deve ser usado na política. Ao usar uma política com o prefixo codeconnections de serviço na política, os recursos de conexões criados usando o console recebem a seguinte mensagem de erro:
User:user_ARNis not authorized to perform: codestar-connections:actionon resource:resource_ARNbecause no identity-based policy allows the codestar-connections:actionaction
Possíveis correções: para recursos criados usando o console, as ações da declaração de política devem ser incluídas codestar-connections como prefixo do serviço, conforme mostrado no exemplo de política em. Exemplo: uma política para criarConexões de código da AWScom o console
Configuração de conexão e host para provedores instalados que apoiam organizações
Para provedores instalados que oferecem suporte a organizações, como GitHub Organizations, você não transmite um host disponível. Você cria um novo host para cada conexão em sua organização e não se esqueça de inserir as mesmas informações nos seguintes campos de rede:
-
ID da VPC
-
ID da sub-rede
-
IDs de grupos de segurança
Veja as etapas relacionadas para criar uma conexão GHES ou uma conexão GitLab autogerenciada.
Quero aumentar meus limites para conexões
Você pode solicitar um aumento de limite para determinados limites em CodeConnections. Para obter mais informações, consulte Cotas para conexões.
