本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
创建虚拟私有云(VPC)
在本示例中,您创建一个 Amazon VPC,其中每个可用区域都有一个私有子网。
创建 Amazon VPC(控制台)
-
登录 AWS 管理控制台,然后在上打开 Amazon VPC 控制台https://console.aws.amazon.com/vpc/
。 -
在 VPC 控制面板上,选择 Create VPC(创建 VPC)。
-
在要创建的 Resources(资源)下,选择 VPC and more(VPC 等)。
在可用区(AZ)数量下,选择要在其中启动子网的可用区数量。
在 Number of public subnets(公有子网数量)下,选择要添加到 VPC 的公有子网数量。
在 Number of private subnets(私有子网数量)下,选择要添加到 VPC 的私有子网数量。
提示
记录您的子网标识符,以及哪个是公有的,哪个是私有的。稍后,当您启动集群以及向 Amazon VPC 添加 Amazon EC2 实例时,您将需要此类信息。
-
创建 Amazon VPC 安全组。您将对集群和 Amazon EC2 实例使用此安全组。
-
在 Amazon VPC 管理控制台的导航窗格中,选择 Security Groups(安全组)。
-
选择创建安全组。
-
在相应的框内,为您的安全组键入名称和描述。在 VPC 框中,选择 Amazon VPC 标识符。
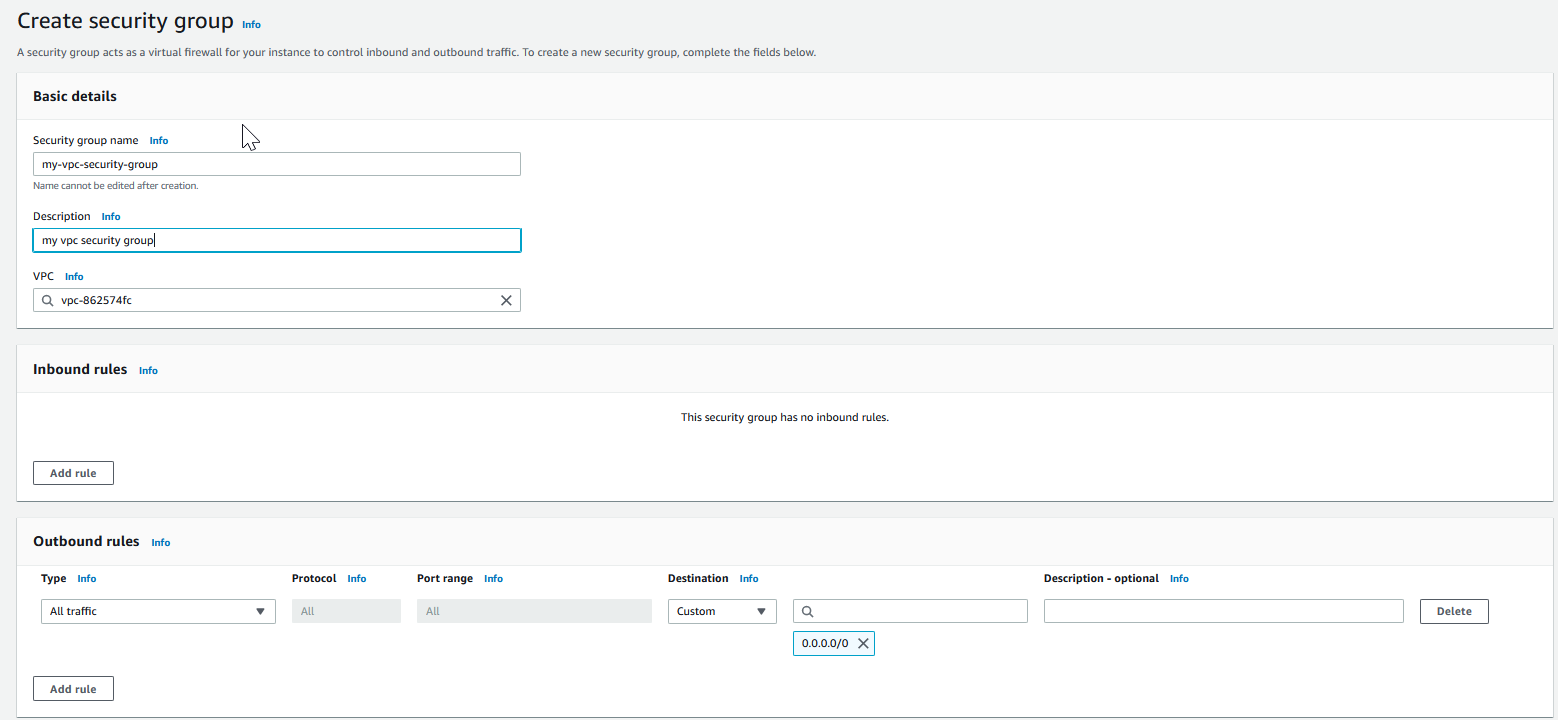
-
根据需要完成所有设置后,选择 Yes, Create。
-
-
为您的安全组定义一个网络入口规则。此规则将允许您使用 Secure Shell (SSH) 连接至 Amazon EC2 实例。
-
在导航列表中,选择 Security Groups。
-
在列表中找到您的安全组,然后选择它。
-
在 Security Group 下,选择 Inbound 选项卡。在 Create a new rule 框中,选择 SSH,然后选择 Add Rule。
-
为新入站规则设置以下值以允许 HTTP 访问:
类型:HTTP
资料来源:0.0.0。 0/0
选择 Apply Rule Changes。
-
现在,您已准备就绪,可在 Amazon VPC 中创建缓存子网组并启动集群。
