本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
设置和配置 Amazon VPC
设置 VPC 的完整指南不在本指南的范围之内。要深入了解,请参阅 Amazon VPC 用户指南。
在本节中,描述了您的 Amazon EC2 和数据流终端节点如何存在于 VPC 中。 AWS Ground Station 不支持给定数据流的多个交付点——预计每个数据流都会终止到单个 EC2 接收器。正如我们预期的那样,只有一个 EC2 接收器,该配置不是多可用区冗余的。有关将使用您的 VPC 的完整示例,请参阅任务配置文件配置示例。
VPC 配置为 AWS Ground Station 座席
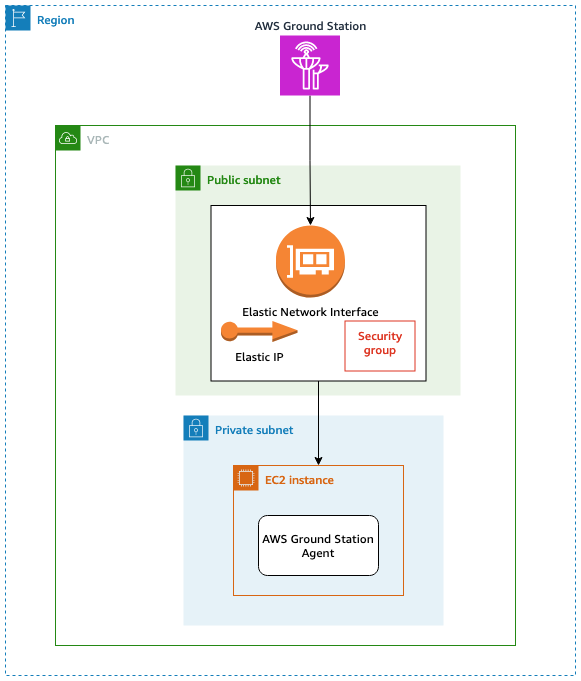
您的卫星数据将提供给距离天线较近的 AWS Ground Station 代理实例。 AWS Ground Station 代理将使用您提供的密 AWS KMS 钥对您的数据进行条带化处理,然后对其进行加密。每个条带都通过源天线通过 AWS 网络主干发送到您的亚马逊 EC2 弹性 IP (EIP)。数据通过附加的 Amazon EC2 弹性网络接口 (ENI) 到达您的 EC2 实例。在您的 EC2 实例上,安装的 AWS Ground Station 代理将解密您的数据并执行前向错误更正 (FEC) 以恢复所有丢失的数据,然后将其转发到您在设置中指定的 IP 和端口。
以下列表列出了为 AWS Ground Station 代理交付设置 VPC 时的独特设置注意事项。
安全组 -建议您设置一个专用于 AWS Ground Station 流量的安全组。此安全组应允许在您在 Dataflow 终端节点组中指定的相同端口范围上进行 UDP 入口流量。 AWS Ground Station 维护 AWS-managed 前缀列表,将您的权限限制为 AWS Ground Station IP 地址。有关如何替换部署区域的详细信息,请参阅 AWS 托管前缀列表。 PrefixListId
弹性网络接口 (ENI) -您需要将上述安全组与此 ENI 关联并将其放置在您的公有子网中。
注意
每个 ENI 附加的安全组数量的默认配额为 5。这是一个可调整的上限,最高可达 16 个,请参阅亚马逊 VPC 配额。
以下 CloudFormation 模板演示如何创建本节中描述的基础架构。
ReceiveInstanceEIP: Type: AWS::EC2::EIP Properties: Domain: 'vpc'InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: # Add additional items here. - IpProtocol: udp FromPort:your-port-start-rangeToPort:your-port-end-rangePrefixListIds: - PrefixListId:com.amazonaws.global.groundstationDescription:"Allow AWS Ground Station Downlink ingress."InstanceNetworkInterface: Type: AWS::EC2::NetworkInterface Properties: Description:ENI for AWS Ground Station to connect to.GroupSet: - !RefInstanceSecurityGroupSubnetId:A Public SubnetReceiveInstanceEIPAllocation: Type: AWS::EC2::EIPAssociation Properties: AllocationId: Fn::GetAtt: [ReceiveInstanceEIP, AllocationId ] NetworkInterfaceId: Ref:InstanceNetworkInterface
使用数据流终端节点的 VPC 配置
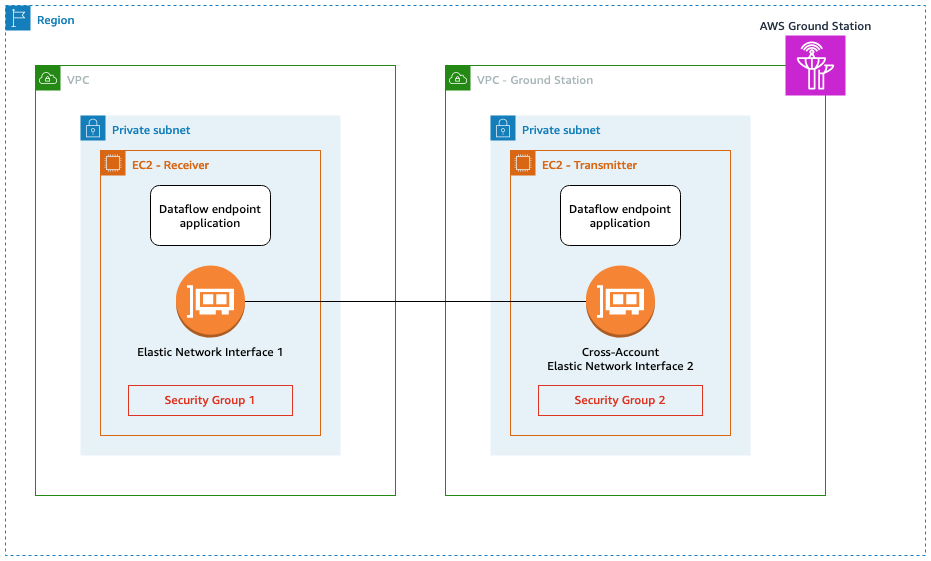
您的卫星数据将提供给离天线最近的数据流端点应用程序实例。然后,数据通过跨账户的亚马逊 EC2 弹性网络接口 (ENI) 从所 AWS Ground Station拥有的 VPC 发送。然后,数据通过附加到您的 Amazon EC2 实例的 ENI 到达您的 EC2 实例。然后,安装的 dataflow 端点应用程序会将其转发到您在设置中指定的 IP 和端口。对于上行链路连接,情况恰恰相反。
以下列表列出了为数据流终端节点交付设置 VPC 时的独特设置注意事项。
注意
每个 ENI 附加的安全组数量的默认配额为 5。这是一个可调整的上限,最高可达 16 个,请参阅亚马逊 VPC 配额。
IAM 角色 -IAM 角色是数据流终端节点的一部分,未显示在图中。用于创建跨账户 ENI 并将其连接到 A AWS Ground Station mazon EC2 实例的 IAM 角色。
安全组 1 -此安全组附加到将与您账户中的 Amazon EC2 实例关联的 ENI。它需要允许来自安全组 2 的 UDP 流量通过您的数据流终端节点组中指定的端口。
弹性网络接口 (ENI) 1 -您需要将安全组 1 与此 ENI 关联并将其置于子网中。
子网 -您需要确保您的账户中 Amazon EC2 实例的每个数据流至少有一个可用 IP 地址。有关子网大小调整的更多详细信息,请参阅子网 CIDR 块
安全组 2 -数据流端点中引用了此安全组。该安全组将附加到用于向您的账户存入数据的 ENI。 AWS Ground Station
区域 -有关跨区域连接支持的区域的更多信息,请参阅使用跨区域数据传输。
以下 CloudFormation 模板演示如何创建本节中描述的基础架构。
DataflowEndpointSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription: Security Group for AWS Ground Station registration of Dataflow Endpoint Groups VpcId:YourVpcIdAWSGroundStationSecurityGroupEgress: Type: AWS::EC2::SecurityGroupEgress Properties: GroupId: !Ref:DataflowEndpointSecurityGroupIpProtocol: udp FromPort:55555ToPort:55555CidrIp:10.0.0.0/8Description:"Allow AWS Ground Station to send UDP traffic on port 55555 to the 10/8 range."InstanceSecurityGroup: Type: AWS::EC2::SecurityGroup Properties: GroupDescription:AWS Ground Station receiver instance security group.VpcId:YourVpcIdSecurityGroupIngress: - IpProtocol: udp FromPort:55555ToPort:55555SourceSecurityGroupId:!Ref DataflowEndpointSecurityGroupDescription:"Allow AWS Ground Station Ingress from DataflowEndpointSecurityGroup"ReceiverSubnet: Type: AWS::EC2::Subnet Properties: # Ensure your CidrBlock will always have at least one available IP address per dataflow endpoint. # See https://docs.aws.amazon.com/vpc/latest/userguide/subnet-sizing.html for subent sizing guidelines. CidrBlock:"10.0.0.0/24"Tags: - Key: "Name" Value:"AWS Ground Station - Dataflow endpoint Example Subnet"- Key: "Description" Value:"Subnet for EC2 instance receiving AWS Ground Station data"VpcId: !Ref ReceiverVPC
