本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
准备源集群和目标集群
在创建 MSK 复制器之前,您需要准备源群集和目标群集。本节介绍在 Amazon MSK 集群(预置或无服务器)之间设置复制的要求。
注意
MSK Replicator 还支持在自管理的 Apache Kafka 集群和亚马逊 MSK 预置集群之间进行复制。如果您要从自管理 Kafka 部署迁移,请参阅从非 MSK Apache Kafka 集群迁移到已配置的 Amazon MSK和,了解自管理使用自管理 Apache Kafka 集群为 MSK Replicator 设置先决条件集群的特定先决条件。
准备源集群
如果您已经有 MSK 源集群,请确保它满足本节中描述的要求。否则,请按照以下步骤创建 MSK 预置或无服务器源集群。
创建在源区域开启了 IAM 访问控制的 MSK 预置集群或无服务器集群。您的源集群必须至少有三个代理。
对于跨区域 MSK Replicator,如果源是预置集群,则将其配置为为 IAM 访问控制方案开启的多 VPC 私有连接。请注意,开启多 VPC 时,不支持未经身份验证的身份验证类型。您无需为其他身份验证方案(mTL 或 SASL/SCRAM)开启多 VPC 私有连接。您可以在控制台集群详细信息网络设置中或使用
UpdateConnectivityAPI 配置多 VPC 私有连接。请参阅集群所有者开启多 VPC。如果您的源集群是 MSK 无服务器集群,则无需开启多 VPC 私有连接。对于同区域的 MSK 复制器,MSK 源集群不需要多 VPC 私有连接,并且其他客户端仍然可以使用未经身份验证的身份验证类型访问该集群。
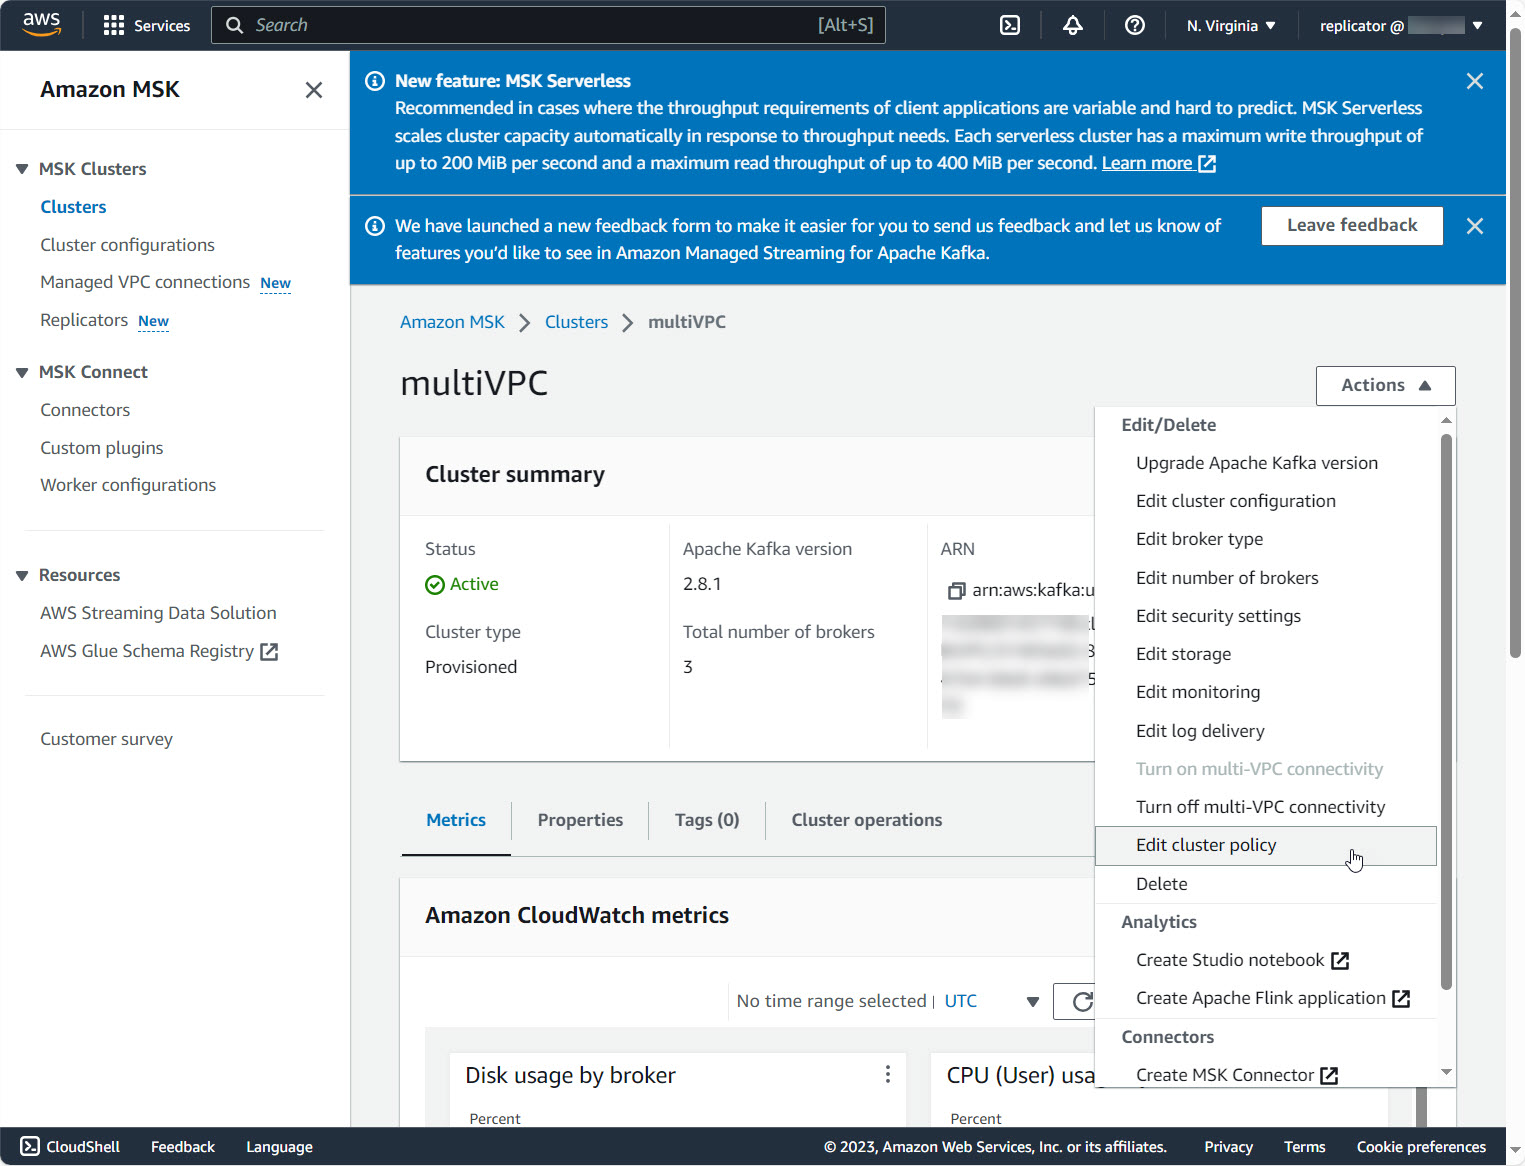
对于跨区域 MSK 复制器,您必须将基于资源的权限策略附加到源集群。这允许 MSK 连接到此集群以复制数据。您可以使用下面的 CLI 或 AWS 控制台程序执行此操作。另请参阅 Amazon MSK 基于资源的策略。对于同区域的 MSK 复制器,您不需要执行此步骤。
准备目标集群
创建开启了 IAM 访问控制的 MSK 目标集群(预置集群或无服务器集群)。目标集群不需要多 VPC 私有连接。目标集群可以与源集群位于同一个 AWS 区域或不同的区域。源集群和目标集群必须在同一个 AWS 账户中。您的目标集群必须至少有三个代理。
