Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Crea un directorio dedicado de Entra ID de Microsoft con WorkSpaces Personal
En este tutorial, creamos Bring Your Own License (BYOL) para Windows 10 y 11 personales WorkSpaces con Microsoft Entra ID e inscritos en Microsoft Intune. Antes de WorkSpaces crearla, primero tienes que crear un directorio WorkSpaces personal dedicado a Entra. ID-joined WorkSpaces
nota
Microsoft Entra Join Personal WorkSpaces está disponible en todas AWS las regiones en las que Amazon WorkSpaces está disponible, excepto en África (Ciudad del Cabo), Israel (Tel Aviv) y China (Ningxia).
Contenido
Paso 1: habilitar IAM Identity Center y sincronizarlo con Microsoft Entra ID
Paso 2: registrar una aplicación de Microsoft Entra ID para conceder permisos para Windows Autopilot
Paso 3: configurar el modo controlado por el usuario de Windows Autopilot
Paso 5: Crea un WorkSpaces directorio específico de Entra ID de Microsoft
Configure la aplicación IAM Identity Center para un WorkSpaces directorio (opcional)
Creación de una integración de IAM Identity Center entre regiones (opcional)
Descripción general de
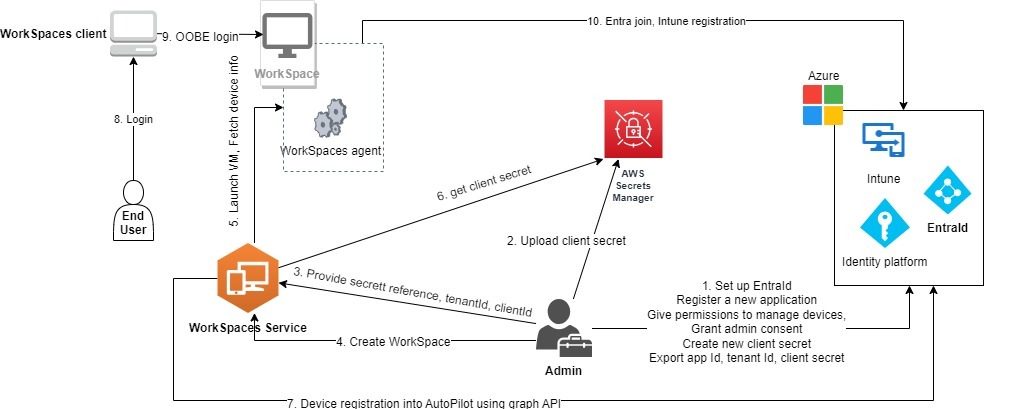
El WorkSpaces directorio personal de Microsoft Entra ID contiene toda la información necesaria para iniciar Microsoft Entra, ID-joined WorkSpaces que está asignada a los usuarios gestionados con Microsoft Entra ID. La información de los usuarios está disponible a WorkSpaces través del Centro de Identidad de AWS IAM, que actúa como agente de identidad para transferir la identidad de sus empleados desde Entra ID a AWS. El modo controlado por el usuario del piloto automático de Microsoft Windows se utiliza para inscribirse en WorkSpaces Intune y unirse a Entra. En el diagrama siguiente se ilustra el proceso de Autopilot.
Requisitos y limitaciones
-
Plan P1 de Microsoft Entra ID o posterior.
-
Microsoft Entra ID e Intune están habilitados y tienen asignaciones de roles.
-
Administrador de Intune: necesario para administrar los perfiles de implementación de Autopilot.
-
Administrador global: necesario para conceder el consentimiento del administrador a los permisos de la API asignados a la aplicación creada en el paso 3. La aplicación se puede crear sin este permiso. Sin embargo, un administrador global tendría que dar su consentimiento de administrador a los permisos de la aplicación.
-
Asigne licencias de suscripción de usuario E3 o E5 de Windows 10/11 VDA a sus usuarios. WorkSpaces
-
Los directorios de Entra ID solo son compatibles con Bring Your Own License personal de Windows 10 u 11. WorkSpaces A continuación se indican las versiones compatibles.
Windows 10 versión 21H2 (actualización de diciembre 2021)
Windows 10 versión 22H2 (actualización de noviembre de 2022)
Windows 11 Enterprise 23H2 (versión de octubre de 2023)
Windows 11 Enterprise 22H2 (versión de octubre de 2022)
Windows 11 Enterprise 24H2 (versión de octubre de 2024)
Windows 11 Enterprise 25H2 (versión de septiembre de 2025)
-
La licencia Bring Your Own License (BYOL) está habilitada para tu AWS cuenta y tienes una imagen BYOL válida de Windows 10 u 11 importada a tu cuenta. Para obtener más información, consulte Traiga sus propias licencias de escritorio de Windows WorkSpaces.
-
Los directorios Entra ID de Microsoft solo son compatibles con Windows 10 u 11 BYOL personal. WorkSpaces
-
Los directorios de Microsoft Entra ID solo admiten el protocolo DCV.
-
Si utilizas un firewall WorkSpaces, asegúrate de que no bloquea el tráfico saliente a los terminales de Microsoft Intune y Windows Autopilot. Para obtener más información, consulte los Puntos de conexión de red de Microsoft Intune
y los Requisitos de Windows Autopilot . -
Los directorios de Microsoft Entra ID no admiten inquilinos de Microsoft Entra ID en entornos Government Community Cloud High (GCCH) y del Departamento de Defensa (DoD).
Paso 1: habilitar IAM Identity Center y sincronizarlo con Microsoft Entra ID
Para crear Microsoft Entra ID-joined personal WorkSpaces y asignarlo a los usuarios de tu Entra ID, tienes que poner la información de usuario AWS a disposición de IAM Identity Center. IAM Identity Center es el AWS servicio recomendado para gestionar el acceso de los usuarios a los AWS recursos. Para obtener más información, consulte ¿Qué es Centro de identidades de IAM? Solo tendrá que configurarlo una vez.
Si no tienes una instancia de IAM Identity Center existente para integrarla con la tuya WorkSpaces, te recomendamos que crees una en la misma región que tu. WorkSpaces Si ya tienes una instancia del AWS Identity Center en otra región, puedes configurar la integración entre regiones. Para obtener más información sobre la configuración entre regiones, consulte Creación de una integración de IAM Identity Center entre regiones (opcional).
nota
Cross-region no se admite la integración entre WorkSpaces IAM Identity Center e IAM. AWS GovCloud (US) Region
-
Habilite el IAM Identity Center en sus AWS organizaciones, especialmente si utiliza un entorno con varias cuentas. También puede crear una instancia de cuenta de IAM Identity Center. Para obtener más información, consulta Cómo habilitar el AWS IAM Identity Center. Cada WorkSpaces directorio se puede asociar a una instancia, organización o cuenta de IAM Identity Center.
Si utilizas una instancia de organización e intentas crear un WorkSpaces directorio en una de las cuentas de los miembros, asegúrate de tener los siguientes permisos del IAM Identity Center.
"sso:DescribeInstance""sso:CreateApplication""sso:PutApplicationGrant""sso:PutApplicationAuthenticationMethod""sso:DeleteApplication""sso:DescribeApplication""sso:getApplicationGrant"
Para obtener más información, consulte Información general sobre la administración de permisos de acceso para los recursos de Centro de identidades de IAM. Además, asegúrese de que ninguna política de control de servicios (SCP) bloquee estos permisos. Para obtener más información sobre las SCP, consulte Service control policies (SCPs).
-
Configure IAM Identity Center y Microsoft Entra ID para sincronizar automáticamente algunos o todos los usuarios del inquilino de Entra ID con la instancia de IAM Identity Center. Para obtener más información, consulte Configurar SAML y SCIM con Microsoft Entra ID e IAM Identity Center y el tutorial: Configurar el IAM Identity Center
para el AWS aprovisionamiento automático de usuarios. -
Compruebe que los usuarios que configuró en el Entra ID de Microsoft estén sincronizados correctamente con la instancia de IAM Identity Center. AWS Si aparece un mensaje de error en Microsoft Entra ID, esto indica que el usuario de Entra ID se ha configurado de un modo que IAM Identity Center no lo admite. El mensaje de error identificará este problema. Por ejemplo, si el objeto de usuario de Entra ID carece de nombre, apellidos o nombre para mostrar, recibirás un mensaje de error similar a. and/or
"2 validation errors detected:
                     Value at 'name.givenName' failed to satisfy constraint: Member must satisfy regular expression
                     pattern: [\\p{L}\\p{M}\\p{S}\\p{N}\\p{P}\\t\\n\\r ]+; Value at 'name.givenName' failed to satisfy
                     constraint: Member must have length greater than or equal to 1"
Para obtener más información, consulte Algunos usuarios no logran sincronizarse con Centro de identidades de IAM desde un proveedor de SCIM externo.
nota
WorkSpaces usa el atributo Entra ID UserPrincipalName (UPN) para identificar a los usuarios individuales y sus limitaciones son las siguientes:
Los UPN no pueden tener más de 63 caracteres de longitud.
Si cambias el UPN después de asignar un UPN WorkSpace a un usuario, el usuario no podrá conectarse a su UPN a WorkSpace menos que cambies el UPN a lo que era antes.
Paso 2: registrar una aplicación de Microsoft Entra ID para conceder permisos para Windows Autopilot
WorkSpaces Personal usa el modo controlado por el usuario del piloto automático de Microsoft Windows para inscribirse en Microsoft Intune y unirlo WorkSpaces a Microsoft Entra ID.
Para permitir que Amazon WorkSpaces registre WorkSpaces Personal en Autopilot, debes registrar una aplicación Microsoft Entra ID que otorgue los permisos necesarios de la API de Microsoft Graph. Para obtener más información sobre el registro de una aplicación de Entra ID, consulte Inicio rápido: Registro de una aplicación en la plataforma de identidad de Microsoft
Le recomendamos proporcionar los siguientes permisos de la API en la aplicación de Entra ID.
-
Para crear una nueva cuenta personal WorkSpace que deba unirse a Entra ID, se requieren los siguientes permisos de API.
DeviceManagementServiceConfig.ReadWrite.All
-
Cuando cancelas una cuenta personal WorkSpace o la reconstruyes, se utilizan los siguientes permisos.
nota
Si no concedes estos permisos, se WorkSpace cancelarán, pero no se eliminarán de tus inquilinos de Intune y Entra ID y tendrás que eliminarlos por separado.
DeviceManagementServiceConfig.ReadWrite.AllDevice.ReadWrite.AllDeviceManagementManagedDevices.ReadWrite.All
Estos permisos requieren el consentimiento del administrador. Para obtener más información, consulte Grant tenant-wide admin consent to an application
.
A continuación, debe añadir un secreto de cliente para la aplicación de Entra ID. Para obtener más información, consulte Adición de credenciales
Paso 3: configurar el modo controlado por el usuario de Windows Autopilot
Asegúrese de conocer el Step by step tutorial for Windows Autopilot user-driven Microsoft Entra join in Intune
Cómo configurar Microsoft Intune para Autopilot
-
Inicio de sesión en el Centro de administración de Microsoft Intune
-
Crea un nuevo grupo de dispositivos de piloto automático para uso personal. WorkSpaces Para obtener más información, consulte Create device groups for Windows Autopilot
. Seleccione Grupos, Nuevo grupo
En Tipo de grupo, seleccione Seguridad.
En Tipo de pertenencia, elija Dispositivo dinámico.
-
Seleccione Editar consulta dinámica para crear una regla de pertenencia dinámica. La regla debe tener el siguiente formato:
(device.devicePhysicalIds -any (_ -eq "[OrderID]:WorkSpacesDirectoryName"))importante
WorkSpacesDirectoryNamedebe coincidir con el nombre del directorio de Entra ID WorkSpaces Personal que creaste en el paso 5. Esto se debe a que la cadena con el nombre del directorio se utiliza como etiqueta de grupo cuando se WorkSpaces registran los escritorios virtuales en Autopilot. Además, la etiqueta de grupo se asigna al atributoOrderIDen los dispositivos con Microsoft Entra.
Seleccione Dispositivos, Windows, Inscripción. En Opciones de inscripción, seleccione Inscripción automática. En Ámbito de usuario de MDM, seleccione Todos.
-
Cree un perfil de implementación de Autopilot. Para obtener más información, consulte Create an Autopilot deployment profile
. -
En Windows Autopilot, seleccione Perfiles de implementación, Crear perfil.
-
En la pantalla Perfiles de implementación de Windows Autopilot, seleccione el menú desplegable Crear perfil y elija PC de Windows.
-
En la pantalla Crear perfil, en la página En la Out-of-box experiencia (OOBE). Para el modo de implementación, selecciona User-driven. En Vincular a Microsoft Entra ID, seleccione Vinculado a Microsoft Entra. Para personalizar los nombres de los ordenadores de tu Entra ID-joined personal, selecciona Sí para aplicar la plantilla de nombres de dispositivos. WorkSpaces De este modo, podrás crear una plantilla que se utilizará a la hora de asignar un nombre a un dispositivo durante la inscripción.
-
En la página Asignaciones, en Asignar a, elija Grupos seleccionados. Elija Seleccionar grupos que desea incluir y seleccione el grupo de dispositivos de Autopilot que acaba de crear en el paso 2.
-
Paso 4: Crea un AWS Secrets Manager secreta
Debes crear una entrada secreta AWS Secrets Manager para almacenar de forma segura la información, incluidos el ID de la aplicación y el secreto del cliente, de la aplicación Entra ID en la que creastePaso 2: registrar una aplicación de Microsoft Entra ID para conceder permisos para Windows Autopilot. Solo tendrá que configurarlo una vez.
Para crear un AWS Secrets Manager secreta
-
Cree una clave administrada por el cliente en AWS Key Management Service
. La clave se utilizará más adelante para cifrar el AWS Secrets Manager secreto. No utilices la clave predeterminada para cifrar tu secreto, ya que el servicio no puede acceder a ella. WorkSpaces Siga los pasos que se indican a continuación para crear la clave. -
Abre la AWS KMS consola en. https://console.aws.amazon.com/kms
-
Para cambiarlo Región de AWS, usa el selector de regiones situado en la esquina superior derecha de la página.
-
Elija Crear clave.
-
En la página Configurar clave, en Tipo de clave, seleccione Simétrico. En Uso de claves, elija Cifrar y descifrar.
-
En la página de revisión, en el editor de políticas clave, asegúrate de permitir el
workspaces.amazonaws.com.rproxy.goskope.comacceso principal del WorkSpaces servicio a la clave incluyendo los siguientes permisos en la política de claves.{ "Effect": "Allow", "Principal": { "Service": [ "workspaces.amazonaws.com" ] }, "Action": [ "kms:Decrypt", "kms:DescribeKey" ], "Resource": "*" }
-
-
Crea el secreto con AWS Secrets Manager la AWS KMS clave creada en el paso anterior.
Abre la consola de Secrets Manager en https://console.aws.amazon.com/secretsmanager/
. Elija Almacenar un secreto nuevo.
En la página Seleccionar tipo de secreto, en Tipo de secreto, seleccione Otro tipo de secreto.
En el caso de los Key/value pares, escribe «application_id» en la casilla de claves y, a continuación, copia el identificador de la aplicación Entra ID del paso 2 y pégalo en el cuadro de valores.
Seleccione Añadir fila y, en el cuadro de claves, introduzca “application_password” y, a continuación, copie el secreto de cliente de la aplicación de Entra ID del paso 2 y péguelo en el cuadro de valores.
En la lista desplegable de AWS KMS claves de cifrado, elige la clave que creaste en el paso anterior.
Elija Siguiente.
En la página Configurar secreto, introduzca las opciones Nombre del secreto y Descripción.
En la sección Permisos de recursos, seleccione Editar permisos.
Asegúrese de permitir el
workspaces.amazonaws.com.rproxy.goskope.comacceso principal del WorkSpaces servicio al secreto; para ello, incluya la siguiente política de recursos en los permisos de los recursos.
Paso 5: Crea un WorkSpaces directorio específico de Entra ID de Microsoft
Crea un WorkSpaces directorio dedicado que almacene información para tus usuarios de Entra ID-joined WorkSpaces y Entra ID de Microsoft.
Para crear un WorkSpaces directorio de Entra ID
Abre la WorkSpaces consola en https://console.aws.amazon.com/workspaces/v2/home
. -
En el panel de navegación, elija Directories (Directorios).
-
En la página Crear directorio, para WorkSpaces escribir, elija Personal. Para la administración de WorkSpace dispositivos, elija Microsoft Entra ID.
-
Para el ID de inquilino de Microsoft Entra, introduce el ID de inquilino de Microsoft Entra ID WorkSpaces al que quieres que se una el directorio. No podrá cambiar el ID de inquilino una vez creado el directorio.
-
Para el ID y la contraseña de la aplicación Entra ID, selecciona en la lista desplegable el AWS Secrets Manager secreto que creaste en el paso 4. No podrá cambiar el secreto asociado al directorio una vez creado el directorio. Sin embargo, siempre puedes actualizar el contenido del secreto, incluido el ID de la aplicación Entra ID y su contraseña, a través de la AWS Secrets Manager consola en https://console.aws.amazon.com/secretsmanager/
. -
Si tu instancia del Identity Center de IAM se encuentra en la misma AWS región que tu WorkSpaces directorio, en la lista desplegable, para la fuente de identidad del usuario, selecciona la instancia del IAM Identity Center que configuraste en el paso 1. No podrá cambiar la instancia de IAM Identity Center asociada al directorio una vez creado el directorio.
Si tu instancia del Identity Center de IAM está en una AWS región diferente a la de tu WorkSpaces directorio, selecciona Habilitar Cross-Region y, a continuación, selecciona la región en la lista desplegable.
nota
Si tiene una instancia de IAM Identity Center existente en una región diferente, debe optar por configurar una integración entre regiones. Para obtener más información sobre la configuración entre regiones, consulte Creación de una integración de IAM Identity Center entre regiones (opcional).
-
En Nombre del directorio, introduzca un nombre único para el directorio (por ejemplo,
WorkSpacesDirectoryName).importante
El nombre del directorio debe coincidir con el
OrderIDutilizado para crear la consulta dinámica para el grupo de dispositivos de Autopilot que ha creado con Microsoft Intune en el paso 3. La cadena con el nombre del directorio se utiliza como etiqueta de grupo al registrar una persona WorkSpaces en el piloto automático de Windows. La etiqueta de grupo se asigna al atributoOrderIDde los dispositivos con Microsoft Entra. -
(Opcional) En Description (Descripción), escriba una descripción del directorio.
-
En el caso de la VPC, seleccione la VPC que utilizó para iniciar su. WorkSpaces Para obtener más información, consulte Configurar una VPC para personal WorkSpaces.
-
En Subredes, seleccione dos subredes de la VPC que no sean de la misma zona de disponibilidad. Estas subredes se usarán para lanzar tu cuenta personal. WorkSpaces Para obtener más información, consulte Zonas de disponibilidad para WorkSpaces personal.
importante
Asegúrese de que las subredes WorkSpaces lanzadas tengan acceso a Internet, que es necesario cuando los usuarios inician sesión en los escritorios de Windows. Para obtener más información, consulte Proporcione acceso a Internet para WorkSpaces personal.
-
Para la configuración, seleccione Habilitar la opción dedicada. WorkSpace Debe habilitarlo para crear un directorio WorkSpaces personal dedicado para lanzar Bring Your Own License (BYOL) de Windows 10 u 11 personal WorkSpaces.
nota
Si no ves la opción Habilitar la WorkSpace opción dedicada en Configuración, significa que tu cuenta no está habilitada para BYOL. Para habilitar BYOL en la cuenta, consulte Traiga sus propias licencias de escritorio de Windows WorkSpaces.
(Opcional) En el caso de las etiquetas, especifica el valor del par de claves que quieres usar para WorkSpaces el directorio personal.
-
Revise el resumen del directorio y elija Crear directorio. Se tarda unos minutos en conectar a su directorio. El estado inicial del directorio es
Creating. Cuando la creación del directorio se completa, el estado cambia aActive.
Una vez creado el directorio, también se crea automáticamente una aplicación de IAM Identity Center. Para buscar el ARN de la aplicación, vaya a la página de resumen del directorio.
Ahora puede usar el directorio para iniciar Windows 10 u 11 personal WorkSpaces que esté inscrito en Microsoft Intune y unido a Microsoft Entra ID. Para obtener más información, consulte Crea un WorkSpace en WorkSpaces Personal.
Después de crear un directorio WorkSpaces personal, puede crear uno personal WorkSpace. Para obtener más información, consulte Crea un WorkSpace en WorkSpaces Personal
Configure la aplicación IAM Identity Center para un WorkSpaces directorio (opcional)
Una vez creado el directorio, se crea automáticamente la aplicación correspondiente de IAM Identity Center. Puede encontrar el ARN de la aplicación en la sección Resumen de la página de detalles del directorio. De forma predeterminada, todos los usuarios de la instancia de Identity Center pueden acceder a los usuarios asignados WorkSpaces sin necesidad de configurar la aplicación de Identity Center correspondiente. Sin embargo, puede gestionar el acceso de los usuarios a WorkSpaces un directorio configurando la asignación de usuarios para la aplicación IAM Identity Center.
Cómo configurar la asignación de usuarios para la aplicación de IAM Identity Center
Abra la consola de IAM en https://console.aws.amazon.com/iam/
. En la pestaña de aplicaciones AWS administradas, elija la aplicación para el WorkSpaces directorio. Los nombres de las aplicaciones tienen el siguiente formato:
WorkSpaces.wsd-xxxxx, dondewsd-xxxxxestá el ID del WorkSpaces directorio.Elija Acciones, Editar detalles.
Cambie la opción Método de asignación de usuarios y grupos de No requerir asignaciones a Requerir asignaciones.
Seleccione Save changes (Guardar cambios).
Tras realizar este cambio, los usuarios de la instancia del Centro de identidad perderán el acceso a su asignación, WorkSpaces a menos que estén asignados a la aplicación. Para asignar usuarios a la aplicación, utilice el AWS CLI comando create-application-assignment para asignar usuarios o grupos a una aplicación. Para obtener más información, consulte la AWS CLI Referencia de comandos de la .
Creación de una integración de IAM Identity Center entre regiones (opcional)
Le recomendamos que su instancia de IAM Identity Center WorkSpaces y la asociada estén en la misma AWS región. Sin embargo, si ya tienes una instancia del IAM Identity Center configurada en una región diferente a la tuya, puedes crear una integración WorkSpaces interregional. Al crear una integración entre regiones WorkSpaces y con el centro de identidad de IAM, puedes realizar llamadas entre regiones para acceder WorkSpaces a la información de tu instancia del centro de identidad de IAM y almacenarla, como los atributos de usuario y grupo.
importante
Amazon WorkSpaces admite el centro de identidad de IAM interregional y WorkSpaces las integraciones solo para las instancias a nivel de organización. WorkSpaces no admite integraciones interregionales de centros de identidad de IAM para instancias a nivel de cuenta. Para obtener más información sobre los tipos de instancias de IAM Identity Center y sus casos de uso, consulte Descripción de los tipos de instancias de IAM Identity Center.
Si creas una integración interregional entre un WorkSpaces directorio y una instancia del centro de identidad de IAM, es posible que experimentes una latencia más alta durante la implementación WorkSpaces y durante el inicio de sesión debido a las llamadas entre regiones. El aumento de la latencia es proporcional a la distancia entre tu WorkSpaces región y la región del centro de identidad de IAM. Recomendamos realizar pruebas de latencia para su caso de uso específico.
Puedes habilitar las conexiones entre regiones del IAM Identity Center siguiendo el paso 5: crea un directorio de Microsoft Entra ID dedicado. WorkSpaces En Origen de identidad del usuario, elija la instancia de IAM Identity Center que ha configurado en Paso 1: habilitar IAM Identity Center y sincronizarlo con Microsoft Entra ID de la lista desplegable.
importante
No puede cambiar la instancia de IAM Identity Center asociada al directorio una vez que lo haya creado.
