Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
AL2023 sur Amazon EC2
Utilisez l'une des procédures suivantes pour lancer une instance Amazon EC2 avec une AMI AL2023. Vous pouvez choisir l'AMI standard ou l'AMI minimale. Pour plus d'informations sur les différences entre l'AMI standard et l'AMI minimale, consultez Comparaison entre les AMI standard (par défaut) et minimale d'AL2023.
Lancement d'AL2023 à l'aide de la console Amazon EC2
Utilisez la console Amazon EC2 pour lancer une AMI AL2023.
Note
Pour les Arm-based instances, AL2023 ne prend en charge que les types d'instances qui utilisent des processeurs Graviton2 ou versions ultérieures. AL2023 ne prend pas en charge les instances A1.
Utilisez les étapes suivantes pour lancer une instance Amazon EC2 avec une AMI AL2023 à partir de la console Amazon EC2.
Pour lancer une instance EC2 avec une AMI AL2023
-
Ouvrez la console Amazon EC2 à l’adresse https://console.aws.amazon.com/ec2/
. -
Dans le panneau de navigation, sélectionnez AMI.
-
Dans la liste déroulante de filtre, choisissez Images publiques.
-
Dans le champ de recherche, entrez
al2023-ami.Note
Assurez-vous qu'amazon apparaît dans la colonne Alias du propriétaire.
-
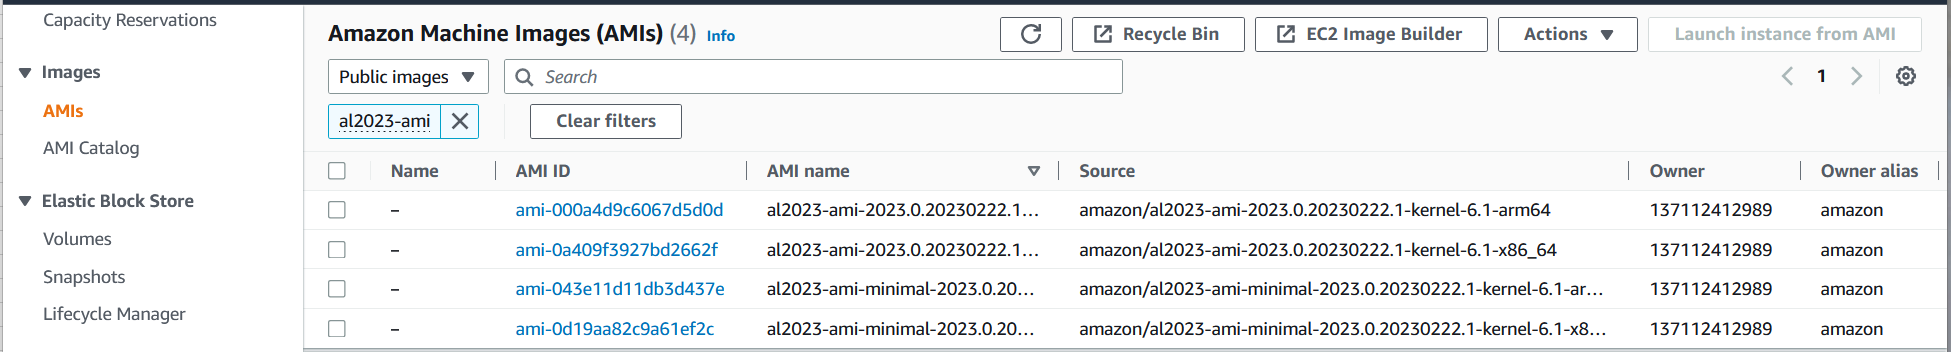
Sélectionnez une image dans la liste. Sous Source, vous pouvez déterminer si l'AMI est standard ou minimale. Le nom d'une AMI AL2023 peut être interprété en utilisant ce format :
'al2023-[ami || ami-minimal]-2023.0.[release build date].[build number]-kernel-[version number]-[arm64 || x86_64]' -
L'image suivante montre une liste partielle des AMI AL2023.
Pour plus d'informations sur le lancement d'instances Amazon EC2, consultez la section Démarrez avec les instances Amazon EC2 Linux dans le guide de l'utilisateur Amazon EC2.
Lancer AL2023 à l'aide du paramètre SSM et AWS CLI
Important
À compter du 17 août 2026, le noyau par défaut pour AL2023 passera de 6.1 à 6.18. Les nouvelles instances lancées depuis les al2023-ami-kernel-default AMI démarreront le noyau 6.18. Already-running les instances ne sont pas affectées et conserveront le noyau avec lequel elles ont démarré. Pour rester sur une version spécifique du noyau, lancez-le à partir d'AMI spécifiques à la version, telles que. al2023-ami-kernel-6.1
Pour les charges de travail FIPS, notez que le noyau par défaut n'est peut-être pas toujours le FIPS-validated noyau. Si vous avez besoin du mode FIPS, consultez la FAQ FIPS AL2023 sur le site Web. AWS
Dans le AWS CLI, vous pouvez utiliser la valeur du paramètre SSM d'une AMI pour lancer une nouvelle instance de AL2023. Plus précisément, utilisez l'une des valeurs de paramètre SSM dynamiques de la liste suivante, et ajoutez /aws/service/ami-amazon-linux-latest/ avant la valeur du paramètre SSM. Vous utilisez cela pour lancer l'instance dans AWS CLI.
-
al2023-ami-kernel-default-arm64pour l'architecture arm64 -
al2023-ami-minimal-kernel-default-arm64pour l'architecture arm64 (AMI minimale) -
al2023-ami-kernel-default-x86_64pour l'architecture x86_64 -
al2023-ami-minimal-kernel-default-x86_64pour l'architecture x86_64 (AMI minimale)
Note
Chacun des italic éléments est un exemple de paramètre. Remplacez-les par vos propres informations.
$aws ec2 run-instances \ --image-id \ resolve:ssm:/aws/service/ami-amazon-linux-latest/al2023-ami-kernel-default-x86_64\ --instance-typem5.xlarge\ --regionus-east-1\ --key-nameaws-key-us-east-1\ --security-group-idssg-004a7650
L'indicateur --image-id spécifie la valeur du paramètre SSM.
L'indicateur --instance-type spécifie le type et la taille de l'instance. Cet indicateur doit être compatible avec le type d'AMI que vous avez sélectionné.
Le --region drapeau indique l' Région AWS endroit où vous créez votre instance.
Le --key-name drapeau spécifie la Région AWS clé qui est utilisée pour se connecter à l'instance. Si vous ne fournissez pas de clé qui existe dans la région où vous créez l'instance, vous ne pouvez pas vous connecter à l'instance via SSH.
L'indicateur --security-group-ids spécifie le groupe de sécurité qui détermine les autorisations d'accès pour le trafic réseau entrant et sortant.
Important
AWS CLI Cela nécessite que vous spécifiiez un groupe de sécurité existant qui autorise l'accès à l'instance depuis votre machine distante via le portTCP:22. Sans groupe de sécurité spécifié, votre nouvelle instance est placée dans un groupe de sécurité par défaut. Dans un groupe de sécurité par défaut, votre instance ne peut se connecter qu'aux autres instances de votre VPC.
Pour plus d'informations, consultez Lancement, mise en liste et arrêt des instances Amazon EC2 dans le Guide de l'utilisateur AWS Command Line Interface .
Lancement de la dernière AMI AL2023 à l'aide de CloudFormation
Pour lancer une AMI AL2023 à l'aide de CloudFormation, utilisez l'un des modèles suivants.
Note
Les AMI x86_64 et Arm64 nécessitent chacune des types d'instance différents. Pour plus d’informations, consultez la rubrique Types d’instance Amazon EC2
Modèle JSON :
{
  "Parameters": {
    "LatestAmiId": {
      "Type": "AWS::SSM::Parameter::Value<AWS::EC2::Image::Id>",
      "Default": "/aws/service/ami-amazon-linux-latest/al2023-ami-minimal-kernel-default-x86_64"
    }
  },
  "Resources": {
    "MyEC2Instance": {
      "Type": "AWS::EC2::Instance",
      "Properties": {
        "InstanceType": "t2.large",
        "ImageId": {
          "Ref": "LatestAmiId"
        }
      }
    }
  }
}
Modèle YAML :
Parameters:
  LatestAmiId:
    Type: 'AWS::SSM::Parameter::Value<AWS::EC2::Image::Id>'
    Default: '/aws/service/ami-amazon-linux-latest/al2023-ami-minimal-kernel-default-x86_64'

Resources:
  Instance:
    Type: 'AWS::EC2::Instance'
    Properties:
      InstanceType: 't2.large'
      ImageId: !Ref LatestAmiId
Veillez à remplacer le paramètre AMI à la fin de la section « Par défaut », si nécessaire.
Les spécifications du noyau dynamique sont indiquées ci-dessous. La version par défaut du noyau change automatiquement à chaque mise à jour majeure de la version du noyau.
-
al2023-ami-kernel-default-arm64pour l'architecture arm64 -
al2023-ami-minimal-kernel-default-arm64pour l'architecture arm64 (AMI minimale) -
al2023-ami-kernel-default-x86_64pour l'architecture x86_64 -
al2023-ami-minimal-kernel-default-x86_64pour l'architecture x86_64 (AMI minimale)
Les valeurs de paramètres spécifiques à la version suivantes sont également disponibles :
Pour le noyau 6.18
-
al2023-ami-kernel-6.18-arm64pour l'architecture arm64 -
al2023-ami-minimal-kernel-6.18-arm64pour l'architecture arm64 (AMI minimale) -
al2023-ami-kernel-6.18-x86_64pour l'architecture x86_64 -
al2023-ami-minimal-kernel-6.18-x86_64pour l'architecture x86_64 (AMI minimale)
Pour le noyau 6.12
-
al2023-ami-kernel-6.12-arm64pour l'architecture arm64 -
al2023-ami-minimal-kernel-6.12-arm64pour l'architecture arm64 (AMI minimale) -
al2023-ami-kernel-6.12-x86_64pour l'architecture x86_64 -
al2023-ami-minimal-kernel-6.12-x86_64pour l'architecture x86_64 (AMI minimale)
Pour le noyau 6.1
-
al2023-ami-kernel-6.1-arm64pour l'architecture arm64 -
al2023-ami-minimal-kernel-6.1-arm64pour l'architecture arm64 (AMI minimale) -
al2023-ami-kernel-6.1-x86_64pour l'architecture x86_64 -
al2023-ami-minimal-kernel-6.1-x86_64pour l'architecture x86_64 (AMI minimale)
Lancement d'AL2023 à l'aide d'un ID AMI spécifique
Vous pouvez lancer une AMI AL2023 spécifique à l'aide de l'ID de l'AMI. Vous pouvez déterminer quel ID d'AMI AL2023 est nécessaire en consultant la liste des AMI dans la console Amazon EC2. Ou vous pouvez utiliser AWS Systems Manager. Si vous utilisez Systems Manager, veillez à sélectionner l'alias d'AMI parmi ceux répertoriés dans la section précédente. Pour plus d'informations, voir Rechercher les derniers ID AMI Amazon Linux à l'aide du magasin de AWS Systems Manager paramètres
Dépréciation et cycle de vie de l'AMI AL2023
Chaque nouvelle version d'AL2023 inclut une nouvelle AMI. Quand l'AMI est enregistrée, elle est marquée d'une date d'obsolescence. La date d'obsolescence de chaque AMI AL2023 est le 90e jour après sa publication, pour être conforme à la durée de l'offre Kernel Live Patching est activé AL2023 pour chaque version individuelle du noyau.
Note
Le délai d'obsolescence de 90 jours fait référence à une AMI individuelle et ne se rapporte pas à la Cadence de publication d'AL2023 ni à la période de support du produit.
Pour plus d'informations sur la dépréciation des AMI, consultez la section Déprécier une AMI dans le guide de l'utilisateur Amazon EC2.
L'utilisation régulière d'une AMI mise à jour pour lancer une instance garantit que celle-ci démarre avec les dernières mises à jour de sécurité, notamment un noyau mis à jour. Si vous lancez une version précédente d'une AMI et appliquez des mises à jour, l'instance ne dispose pas des dernières mises à jour de sécurité pendant un certain temps. Pour vous assurer d'utiliser la dernière AMI, nous vous recommandons d'utiliser les paramètres SSM.
Pour plus d'informations sur l'utilisation des paramètres SSM pour lancer une instance, consultez :
