Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Menggunakan pertukaran kunci pasca-kuantum hibrida dengan AWS Transfer Family
Transfer Family mendukung opsi pembentukan kunci pasca-kuantum hibrida untuk protokol Secure Shell (SSH). Post-quantum pembentukan kunci diperlukan karena sudah mungkin untuk merekam lalu lintas jaringan dan menyimpannya untuk dekripsi di masa depan oleh komputer kuantum, yang disebut serangan store- now-harvest-later.
Anda dapat menggunakan opsi ini saat terhubung ke Transfer Family untuk transfer file yang aman masuk dan keluar dari penyimpanan Amazon Simple Storage Service (Amazon S3) atau Amazon Elastic File System (Amazon EFS). Post-quantum pembentukan kunci hibrida di SSH memperkenalkan mekanisme pembentukan kunci pasca-kuantum, yang digunakannya bersama dengan algoritma pertukaran kunci klasik. Kunci SSH yang dibuat dengan suite cipher klasik aman dari serangan brute-force dengan teknologi saat ini. Namun, enkripsi klasik tidak diharapkan tetap aman setelah munculnya komputasi kuantum skala besar di masa depan.
Jika organisasi Anda bergantung pada kerahasiaan jangka panjang data yang diteruskan melalui koneksi Transfer Family, Anda harus mempertimbangkan rencana untuk bermigrasi ke kriptografi pasca-kuantum sebelum komputer kuantum skala besar tersedia untuk digunakan.
Untuk melindungi data yang dienkripsi hari ini dari potensi serangan di masa depan, AWS berpartisipasi dengan komunitas kriptografi dalam pengembangan algoritma tahan kuantum atau pasca-kuantum. Kami telah menerapkan suite cipher pertukaran kunci pasca-kuantum hibrida di Transfer Family yang menggabungkan elemen klasik dan pasca-kuantum.
Suite sandi hibrida ini tersedia untuk digunakan pada beban kerja produksi Anda di sebagian besar AWS Wilayah. Namun, karena karakteristik kinerja dan persyaratan bandwidth suite cipher hybrid berbeda dari mekanisme pertukaran kunci klasik, sebaiknya Anda mengujinya pada koneksi Transfer Family.
Cari tahu lebih lanjut tentang kriptografi pasca-kuantum di posting blog keamanan
Daftar Isi
Tentang pertukaran kunci hibrida pasca-kuantum di SSH
Transfer Family mendukung suite cipher pertukaran kunci hibrida pasca-kuantum, yang menggunakan algoritma pertukaran kunci
Klien dan server masih melakukan pertukaran kunci ECDH. Selain itu, server merangkum rahasia bersama pasca-kuantum ke kunci publik KEM pasca-kuantum klien, yang diiklankan dalam pesan pertukaran kunci SSH klien. Strategi ini menggabungkan jaminan tinggi dari pertukaran kunci klasik dengan keamanan pertukaran kunci pasca-kuantum yang diusulkan, untuk membantu memastikan bahwa jabat tangan dilindungi selama ECDH atau rahasia bersama pasca-kuantum tidak dapat dipecahkan.
Bagaimana pembentukan kunci hibrida pasca-kuantum bekerja di Transfer Family
AWS baru-baru ini mengumumkan dukungan untuk pertukaran kunci pasca-kuantum dalam transfer file SFTP di. AWS Transfer Family Transfer Family secara aman menskalakan transfer file bisnis-ke-bisnis ke layanan AWS Storage menggunakan SFTP dan protokol lainnya. SFTP adalah versi yang lebih aman dari File Transfer Protocol (FTP) yang berjalan melalui SSH. Dukungan pertukaran kunci pasca-kuantum dari Transfer Family meningkatkan standar keamanan untuk transfer data melalui SFTP.
Dukungan SFTP pertukaran kunci hibrida pasca-kuantum dalam Transfer Family mencakup menggabungkan algoritma pasca-kuantum ML-KEM-768, dan, dengan ECDH melalui kurva P256 ML-KEM-1024, P384, atau Curve25519. Metode pertukaran kunci SSH yang sesuai berikut ditentukan dalam dra
-
mlkem768nistp256-sha256 -
mlkem1024nistp384-sha384 -
mlkem768x25519-sha256
Mengapa ML-KEM?
AWS berkomitmen untuk mendukung algoritma yang dapat dioperasikan dan terstandarisasi. ML-KEM adalah satu-satunya algoritma pertukaran kunci pasca-kuantum yang distandarisasi dan disetujui oleh proyek Post-Quantum Kripto grafi NIST.
Sebagai bagian dari komitmen ini, AWS telah mengajukan draf proposal ke IETF untuk kriptografi pasca-kuantum yang menggabungkan ML-KEM dengan NIST-approved kurva seperti P256 untuk SSH. Untuk membantu meningkatkan keamanan bagi pelanggan kami, penerapan pertukaran kunci pasca-kuantum di SFTP dan SSH mengikuti draf tersebut. AWS Kami berencana untuk mendukung pembaruan di masa mendatang hingga proposal kami diadopsi oleh IETF dan menjadi standar.
Metode pertukaran kunci baru (tercantum di bagianBagaimana pembentukan kunci hibrida pasca-kuantum bekerja di Transfer Family) mungkin berubah seiring draf berkembang menuju standardisasi.
catatan
Post-quantum dukungan algoritma saat ini tersedia untuk pertukaran kunci hibrida pasca-kuantum di TLS untuk AWS KMS (lihat Menggunakan TLS pasca-kuantum hibrida dengan AWS KMS),AWS Certificate Manager, dan titik akhir API. AWS Secrets Manager
Post-quantum pertukaran kunci SSH hibrida dan persyaratan kriptografi (FIPS 140)
Untuk pelanggan yang memerlukan kepatuhan FIPS, Transfer Family menyediakan FIPS-approved kriptografi dalam SSH dengan menggunakan pustaka kriptografi sumber terbuka bersertifikat AWS FIPS 140, -LC. AWS Metode pertukaran kunci hibrida pasca-kuantum yang didukung TransferSecurityPolicy-FIPS-2025-03 dalam Keluarga Transfer disetujui FIPS sesuai dengan SP 800-56Cr 2 NIST (bagian 2).
Menguji pertukaran kunci hibrida pasca-kuantum dalam Transfer Family
Bagian ini menjelaskan langkah-langkah yang Anda ambil untuk menguji pertukaran kunci hibrida pasca-kuantum.
-
Aktifkan pertukaran kunci hibrida pasca-kuantum pada titik akhir SFTP Anda.
-
Gunakan klien SFTP (sepertiSiapkan klien SFTP yang mendukung pertukaran kunci hibrida pasca-kuantum) yang mendukung pertukaran kunci hibrida pasca-kuantum dengan mengikuti panduan dalam spesifikasi draf yang disebutkan di atas.
-
Mentransfer file menggunakan server Transfer Family.
-
Konfirmasikan pertukaran kunci hibrida pasca-kuantum di SFTP.
Aktifkan pertukaran kunci hibrida pasca-kuantum pada titik akhir SFTP Anda
Anda dapat memilih kebijakan SSH saat membuat titik akhir server SFTP baru di Transfer Family, atau dengan mengedit opsi algoritma Kriptografi di titik akhir SFTP yang ada. Snapshot berikut menunjukkan contoh di Konsol Manajemen AWS mana Anda memperbarui kebijakan SSH.
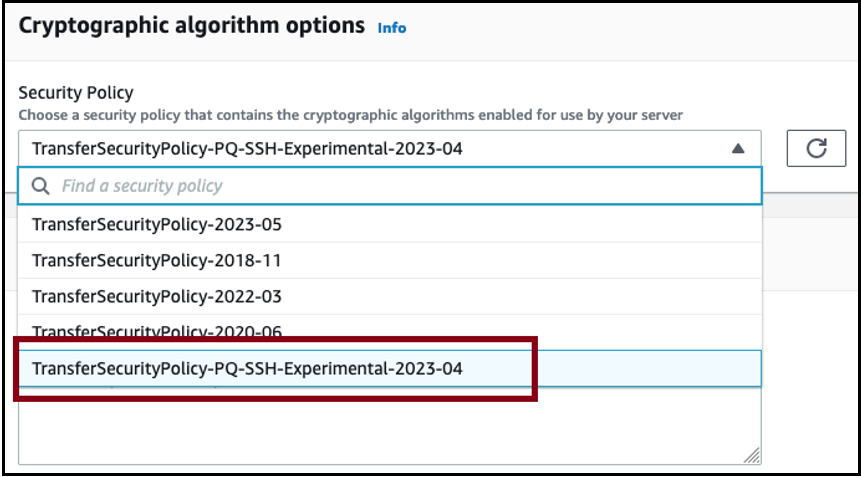
Nama kebijakan SSH yang mendukung pertukaran kunci pasca-kuantum adalah TransferSecurityPolicy-2025-03 dan TransferSecurityPolicy-FIPS-2025-03. Untuk detail selengkapnya tentang kebijakan Transfer Family, lihatKebijakan keamanan untuk AWS Transfer Family server.
Siapkan klien SFTP yang mendukung pertukaran kunci hibrida pasca-kuantum
Setelah Anda memilih kebijakan SSH pasca-kuantum yang benar di titik akhir Keluarga Transfer SFTP Anda, Anda dapat bereksperimen dengan SFTP pasca-kuantum di Transfer Family. Instal klien OpenSSH terbaru (seperti versi 9.9) pada sistem lokal Anda untuk menguji.
catatan
Pastikan klien Anda mendukung satu atau lebih ML-KEM algoritma yang tercantum sebelumnya. Anda dapat melihat algoritma yang didukung untuk versi OpenSSH Anda dengan menjalankan perintah ini:ssh -Q kex.
Anda dapat menjalankan contoh klien SFTP untuk terhubung ke titik akhir SFTP Anda (misalnya,s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com) dengan menggunakan metode pertukaran kunci hibrida pasca-kuantum, seperti yang ditunjukkan pada perintah berikut.
sftp -v -o \ KexAlgorithms=mlkem768x25519-sha256 \ -iusername_private_key_PEM_file\username@server-id.server.transfer.region-id.amazonaws.com
Pada perintah sebelumnya, ganti item berikut dengan informasi Anda sendiri:
-
Ganti
username_private_key_PEM_filedengan file kunci PEM-encoded pribadi pengguna SFTP -
Ganti
usernamedengan nama pengguna SFTP -
Ganti
server-iddengan ID server Transfer Family -
Ganti
region-iddengan wilayah aktual tempat server Transfer Family Anda berada
Konfirmasikan pertukaran kunci hibrida pasca-kuantum di SFTP
Untuk mengonfirmasi bahwa pertukaran kunci hybrid pasca-kuantum digunakan selama koneksi SSH untuk SFTP ke Transfer Family, periksa output klien. Secara opsional, Anda dapat menggunakan program penangkapan paket. Jika Anda menggunakan klien OpenSSH 9.9, output akan terlihat mirip dengan yang berikut (menghilangkan informasi yang tidak relevan untuk singkatnya):
% sftp -o KexAlgorithms=mlkem768x25519-sha256 -v -o IdentitiesOnly=yes -iusername_private_key_PEM_fileusername@s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com OpenSSH_9.9p2, OpenSSL 3.4.1 11 Feb 2025 debug1: Reading configuration data /Users/username/.ssh/config debug1: /Users/username/.ssh/config line 146: Applying options for * debug1: Reading configuration data /Users/username/.ssh/bastions-config debug1: Reading configuration data /opt/homebrew/etc/ssh/ssh_config debug1: Connecting to s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com [xxx.yyy.zzz.nnn] port 22. debug1: Connection established. [...] debug1: Local version string SSH-2.0-OpenSSH_9.9 debug1: Remote protocol version 2.0, remote software version AWS_SFTP_1.1 debug1: compat_banner: no match: AWS_SFTP_1.1 debug1: Authenticating to s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com:22 as 'username' debug1: load_hostkeys: fopen /Users/username/.ssh/known_hosts2: No such file or directory [...] debug1: SSH2_MSG_KEXINIT sent debug1: SSH2_MSG_KEXINIT received debug1: kex: algorithm: mlkem768x25519-sha256 debug1: kex: host key algorithm: ssh-ed25519 debug1: kex: server->client cipher: aes128-ctr MAC: hmac-sha2-256-etm@openssh.com compression: none debug1: kex: client->server cipher: aes128-ctr MAC: hmac-sha2-256-etm@openssh.com compression: none debug1: expecting SSH2_MSG_KEX_ECDH_REPLY debug1: SSH2_MSG_KEX_ECDH_REPLY received debug1: Server host key: ssh-ed25519 SHA256:Ic1Ti0cdDmFdStj06rfU0cmmNccwAha/ASH2unr6zX0 [...] debug1: rekey out after 4294967296 blocks debug1: SSH2_MSG_NEWKEYS sent debug1: expecting SSH2_MSG_NEWKEYS debug1: SSH2_MSG_NEWKEYS received debug1: rekey in after 4294967296 blocks [...] Authenticated to s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com ([xxx.yyy.zzz.nnn]:22) using "publickey". debug1: channel 0: new session [client-session] (inactive timeout: 0) [...] Connected to s-1111aaaa2222bbbb3.server.transfer.us-west-2.amazonaws.com. sftp>
Outputnya menunjukkan bahwa negosiasi klien terjadi menggunakan mlkem768x25519-sha256 metode hibrida pasca-kuantum dan berhasil membuat sesi SFTP.
