Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Configura la tua rete per utilizzare il Connect Customer Contact Control Panel (CCP)
Le soluzioni VoiP tradizionali richiedono l'autorizzazione in entrata e in uscita per intervalli di porte UDP e IP specifici, ad esempio 80 e 443. Queste soluzioni si applicano anche a TCP. In confronto, i requisiti di rete per l'utilizzo del Pannello di controllo contatti (CCP) con un softphone sono meno intrusivi. Puoi stabilire send/receive connessioni in uscita permanenti tramite il tuo browser web. Di conseguenza, non è necessario aprire una porta lato client per ascoltare il traffico in entrata.
Il diagramma seguente mostra a cosa serve ogni porta.
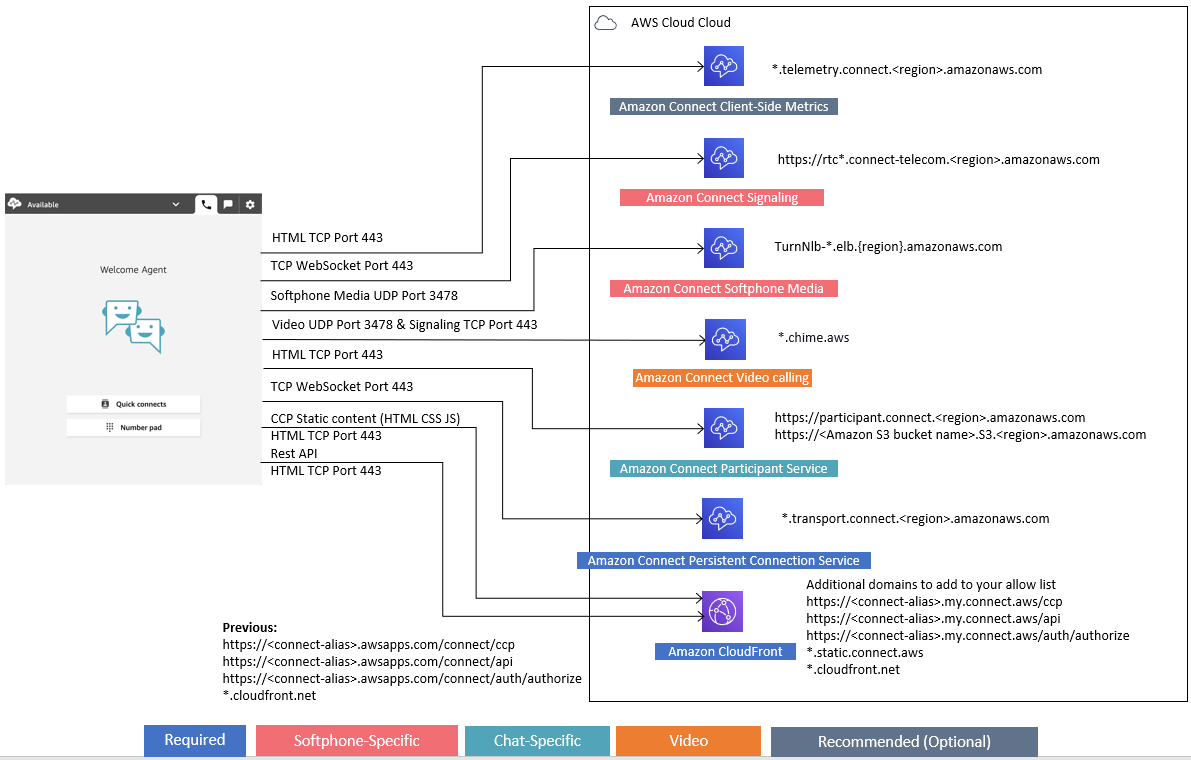
Se il tuo contact center utilizza il canale e-mail, consulta la Guida per gli sviluppatori di Amazon SES per ulteriori informazioni. Se la tua azienda invia un grande volume di email, potresti voler affittare indirizzi IP dedicati. Per ulteriori informazioni, consulta Indirizzi IP dedicati per Amazon SES.
Le sezioni seguenti descrivono le due opzioni di connettività principale per l'utilizzo di CCP.
Indice
Opzione 2 (non consigliata): consentire gli intervalli di indirizzi IP
Informazioni sugli intervalli di indirizzi IP dei clienti Connect
Consenti il caricamento dei saldi e delle indennità per ferie in Connect Customer pianificazione
Requisiti della workstation degli agenti per app, web e videochiamate in Connect Customer
Modalità di connessione degli agenti di call center al Contact Control Panel (CCP)
Utilizza una lista consentita per le applicazioni integrate in Connect Customer
Opzione 1 (consigliata): sostituisci i requisiti di Amazon EC2 e dell'intervallo CloudFront IP con una lista consentita di dominio
Con questa prima opzione, puoi ridurre significativamente il raggio di esplosione.
Ti consigliamo di provare l'opzione 1 e testarla con più di 200 chiamate. Verifica gli errori del softphone, le chiamate interrotte e la funzionalità. conference/transfer Se la percentuale di errori è superiore al 2%, potrebbe esserci un problema con la risoluzione proxy. In questo caso, valuta l'uso dell'opzione 2.
Per consentire il traffico per gli endpoint Amazon EC2, consenti l'accesso per l'URL e la porta, come mostrato nella prima riga della tabella seguente. Esegui questa operazione anziché consentire tutti gli intervalli di indirizzi IP elencati nel file ip-ranges.json. Puoi ottenere lo stesso vantaggio utilizzando un dominio per CloudFront, come mostrato nella seconda riga della tabella seguente.
Domain/URL lista consentita |
AWS Regione |
Porte |
Direzione |
Traffico |
|---|---|---|---|---|
rtc*.connect-telecom. Usato da ccp# (v1). Vedi la nota che segue questa tabella. |
Sostituiscila region con la regione in cui si trova la tua istanza Connect Customer |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
|
Di seguito è illustrato l'elenco minimo di elementi consentiti per *.my.connect.aws:
Di seguito è illustrato l'elenco minimo di elementi consentiti per *.awsapps.com: Importante.awsapps.com è un dominio precedente che sta scomparendo. Per istruzioni sull’aggiornamento del dominio a my.connect.aws, consulta Aggiorna il tuo dominio Connect Customer.
|
Sostituiscilo |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
*.telemetry.connect. |
Sostituiscila |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
participant.connect. |
Sostituiscila |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
*.transport.connect. Usato da ccp-v2. |
Sostituiscila |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
|
Sostituiscilo |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
*.s3.dualstack. La nuova pagina di accesso per le istanze non SAML utilizza questo endpoint. |
|
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
TurnNlb-*.elb. Per aggiungere endpoint specifici all'elenco di elementi consenti in base alla regione, consulta Endpoint NLB. |
Sostituiscila |
3478 (UDP) |
IN USCITA |
SEND/RECEIVE |
Viene utilizzato solo se hai effettuato l'onboarding su Connect Customer Global Resiliency. Configura Connect Customer Global Resiliency |
Sostituiscilo |
443 (HTTPS) |
IN USCITA | SEND/RECEIVE |
*. Ciò è necessario solo se hai effettuato l'onboarding su Connect Customer Global Resiliency. Configura Connect Customer Global Resiliency |
Sostituiscilo |
443 (HTTPS) |
IN USCITA | SEND/RECEIVE |
I nomi di dominio completi (FQDN) non possono essere modificati o personalizzati in base al cliente. Usa invece l'Opzione 2: consentire gli intervalli di indirizzi IP.
Suggerimento
Quando si utilizza rtc*.connect-telecom.region.amazonaws.com
*.transport.connect., eregion.amazonaws.com.rproxy.goskope.comhttps://myInstanceName.awsapps.com, in determinate applicazioni proxy, la gestione dei socket Web potrebbe influire sulla funzionalità. Assicurati di eseguire il test e la convalida prima della distribuzione in un ambiente di produzione.
La tabella seguente elenca i CloudFront domini utilizzati per le risorse statiche se desideri aggiungere domini alla tua lista consentita anziché agli intervalli IP:
Region |
CloudFront Dominio |
|---|---|
us-east-1 |
https://dd401jc05x2yk.cloudfront.net/ https://d1f0uslncy85vb.cloudfront.net/ |
us-west-2 |
https://d38fzyjx9jg8fj.cloudfront.net/ https://d366s8lxuwna4d.cloudfront.net/ |
ap-northeast-1 |
https://d3h58onr8hrozw.cloudfront.net/ https://d13ljas036gz6c.cloudfront.net/ |
ap-northeast-2 |
https://d11ouwvqpq1ads.cloudfront.net/ |
ap-southeast-1 |
https://d2g7up6vqvaq2o.cloudfront.net/ https://d12o1dl1h4w0xc.cloudfront.net/ |
ap-southeast-2 |
https://d2190hliw27bb8.cloudfront.net/ https://d3mgrlqzmisce5.cloudfront.net/ |
eu-central-1 |
https://d1n9s7btyr4f0n.cloudfront.net/ https://d3tqoc05lsydd3.cloudfront.net/ |
eu-west-2 |
https://dl32tyuy2mmv6.cloudfront.net/ https://d2p8ibh10q5exz.cloudfront.net/ |
Nota
ca-central non è incluso nella tabella perché l'hosting dei contenuti statici avviene nel dominio *.my.connect.aws.
Se l'azienda non usa SAML e ci sono restrizioni legate al firewall, è possibile aggiungere le voci seguenti per ogni regione:
Region |
CloudFront Dominio |
|---|---|
us-east-1 |
https://d32i4gd7pg4909.cloudfront.net/ |
us-west-2 |
https://d18af777lco7lp.cloudfront.net/ |
eu-west-2 |
https://d16q6638mh01s7.cloudfront.net/ |
ap-northeast-1 |
https://d2c2t8mxjhq5z1.cloudfront.net/ |
ap-northeast-2 |
https://d9j3u8qaxidxi.cloudfront.net/ |
ap-southeast-1 |
https://d3qzmd7y07pz0i.cloudfront.net/ |
ap-southeast-2 |
https://dwcpoxuuza83q.cloudfront.net/ |
eu-central-1 |
https://d1whcm49570jjw.cloudfront.net/ |
ca-central-1 |
https://d2wfbsypmqjmog.cloudfront.net/ |
us-gov-east-1: |
https://s3-us-gov-east-1.amazonaws.com/warp-drive-console-static-content-prod-osu/ |
us-gov-west-1: |
https://s3-us-gov-west-1.amazonaws.com/warp-drive-console-static-content-prod-pdt/ |
Endpoint NLB
La tabella seguente elenca gli endpoint specifici per la regione in cui si trova l'istanza Connect Customer. Se non si desidera utilizzare il file TurnNlb -*.elb. region.amazonaws.com wildcard, puoi invece aggiungere questi endpoint alla tua lista consentita.
Region |
Gira Domain/URL |
|---|---|
us-west-2 |
TurnNlb-8d79b4466d82ad0e.elb.us-west-2.amazonaws.com TurnNlb-dbc4ebb71307fda2.elb.us-west-2.amazonaws.com TurnNlb-13c884fe3673ed9f.elb.us-west-2.amazonaws.com TurnNlb-6bb66ee54ee32710.elb.us-west-2.amazonaws.com TurnNlb-ecc67f8fbd7a29f6.elb.us-west-2.amazonaws.com |
us-east-1 |
TurnNlb-d76454ac48d20c1e.elb.us-east-1.amazonaws.com TurnNlb-31a7fe8a79c27929.elb.us-east-1.amazonaws.com TurnNlb-7a9b8e750cec315a.elb.us-east-1.amazonaws.com TurnNlb-d40f7ff9cdd63758.elb.us-east-1.amazonaws.com TurnNlb-7675623c965365c2.elb.us-east-1.amazonaws.com |
af-south-1 |
TurnNlb-29b8f2824c2958b8.elb.af-south-1.amazonaws.com |
ap-northeast-1 |
TurnNlb-3c6ddabcbeb821d8.elb.ap-northeast-1.amazonaws.com |
ap-northeast-2 |
TurnNlb-a2d59ac3f246f09a.elb.ap-northeast-2.amazonaws.com |
ap-northeast-3 |
TurnNlb-fba2afb642c525c3.elb.ap-northeast-3.amazonaws.com |
ap-southeast-1 |
TurnNlb-261982506d86d300.elb.ap-southeast-1.amazonaws.com |
ap-southeast-2 |
TurnNlb-93f2de0c97c4316b.elb.ap-southeast-2.amazonaws.com |
ca-central-1 |
TurnNlb-b019de6142240b9f.elb.ca-central-1.amazonaws.com |
eu-central-1 |
TurnNlb-ea5316ebe2759cbc.elb.eu-central-1.amazonaws.com TurnNlb-cce94fede9926d70.elb.eu-central-1.amazonaws.com |
eu-west-2 |
TurnNlb-1dc64a459ead57ea.elb.eu-west-2.amazonaws.com TurnNlb-0c39b6a52bcdd446.elb.eu-west-2.amazonaws.com |
us-gov-west-1 |
TurnNlb-d7c623c23f628042.elb.us-gov-west-1.amazonaws.com |
Opzione 2 (non consigliata): consentire gli intervalli di indirizzi IP
La seconda opzione prevede l'utilizzo di una lista consentita per definire gli indirizzi IP e le porte che Connect Customer può utilizzare. È possibile creare questo elenco usando gli indirizzi IP presenti nel file ip-ranges.json AWS
Se la regione in cui stai utilizzando Connect Customer non appare nel file AWS ip-ranges.json, utilizza solo i valori globali.
Per ulteriori informazioni su questo file, consulta Informazioni sugli intervalli di indirizzi IP dei clienti Connect.
IP-Ranges voce |
AWS Regione |
Ports/Protocols |
Direzione |
Traffico |
|---|---|---|---|---|
AMAZON_CONNECT |
GLOBALE e la regione in cui si trova la tua istanza Connect Customer (aggiungi GLOBAL E qualsiasi voce specifica per regione alla tua lista consentita) |
3478 (UDP) |
IN USCITA |
SEND/RECEIVE |
EC2 |
GLOBAL e la regione in cui si trova l'istanza Connect Customer (GLOBAL solo se non esiste una voce specifica per la regione) |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
CLOUDFRONT |
Globale* |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
S3 |
us-east-1, us-west-2 e la regione in cui si trova l'istanza Connect Customer (GLOBAL non è obbligatorio) |
443 (TCP) |
IN USCITA |
SEND/RECEIVE |
* CloudFront fornisce contenuti statici come immagini o javascript da una posizione periferica con la latenza più bassa rispetto alla posizione in cui si trovano gli agenti. Gli elenchi degli intervalli IP CloudFront consentiti sono globali e richiedono tutti gli intervalli IP associati a «service»: «CLOUDFRONT» nel file ip-ranges.json.
Informazioni sugli intervalli di indirizzi IP dei clienti Connect
Nel file
L'intervallo di indirizzi IP /19 non viene condiviso con altri servizi. È destinato all'uso esclusivo di Connect Customer a livello globale.
Nel file AWS ip-ranges.json, puoi vedere lo stesso intervallo elencato due volte. Ad esempio:
                { "ip_prefix": "15.193.0.0/19",
                "region": "GLOBAL",
                "service": "AMAZON"
                },
                {
                "ip_prefix": "15.193.0.0/19",
                "region": "GLOBAL",
                "service": "AMAZON_CONNECT"
                },
AWS pubblica sempre un intervallo IP due volte: uno per il servizio specifico e uno per il servizio «AMAZON». Potrebbe anche esserci un terzo elenco per un caso d'uso più specifico all'interno di un servizio.
Quando sono supportati nuovi intervalli di indirizzi IP per Connect Customer, questi vengono aggiunti al file ip-ranges.json disponibile pubblicamente. Vengono conservati per un minimo di 30 giorni prima di essere utilizzati dal servizio. Dopo 30 giorni, il traffico softphone attraverso i nuovi intervalli di indirizzi IP incrementa nelle due settimane successive. Dopo due settimane, il traffico viene instradato attraverso nuovi intervalli equivalenti a tutti gli intervalli disponibili.
Per ulteriori informazioni su questo file e sugli intervalli di indirizzi IP in AWS, consulta Intervalli di indirizzi IP. AWS
Firewall stateless
Se utilizzi un firewall stateless per entrambe le opzioni, utilizza i requisiti descritti nelle sezioni precedenti. È quindi necessario aggiungere all'elenco di elementi consentiti l'intervallo di porte temporanee usato dal browser, come illustrato nella tabella seguente.
IP-Range voce |
Porta |
Direzione |
Traffico |
|---|---|---|---|
AMAZON_CONNECT |
Per un ambiente Windows: 49152-65535 (UDP) Per un ambiente Linux: 32768 – 61000 |
IN ENTRATA |
SEND/RECEIVE |
Consenti il caricamento dei saldi e delle indennità per ferie in Connect Customer pianificazione
Per consentire il caricamento dei saldi e delle indennità di ferie nella pianificazione di Connect Customer, aggiungi i seguenti endpoint di caricamento all'elenco delle eccezioni del proxy:
-
https://bm-prod-
region-cell-1-uploadservice-staging.s3.region.amazonaws.com -
https://bm-prod-
region-cell-2-uploadservice-staging.s3.region.amazonaws.com
Per ulteriori informazioni sui parametri supportati, consulta i seguenti argomenti:
Consentire la risoluzione DNS per i softphone
Se hai già aggiunto gli intervalli IP di Connect Customer alla tua lista consentita e non hai alcuna restrizione sulla risoluzione dei nomi DNS, non devi aggiungere -*.elb. TurnNlb region.amazonaws.com alla tua lista consentita.
-
Per verificare se sono presenti limitazioni per la risoluzione dei nomi DNS, utilizza il comando
nslookupmentre sei in rete. Ad esempio:nslookup TurnNlb-d76454ac48d20c1e.elb.us-east-1.amazonaws.com
Se non riesci a risolvere il DNS, devi aggiungere gli endpoint TurnNLB elencati sopra o -*.elb. Endpoint NLB TurnNlb region.amazonaws.com alla tua lista consentita.
Se non consenti questo dominio, gli agenti ricevono il seguente errore nel pannello di controllo contatti (CCP) quando tentano di rispondere a una chiamata:
-
Impossibile stabilire la connessione softphone. Riprova o contatta il tuo amministratore con quanto segue: Il browser non è in grado di stabilire il canale multimediale a turno:. TurnNlb-xxxxxxxxxxxxx.elb
region.amazonaws.com: 3478? trasporto=udp
Considerazioni su porta e protocollo
Quando implementate le modifiche alla configurazione di rete per Connect Customer, tenete presente quanto segue:
-
Devi consentire il traffico per tutti gli indirizzi e gli intervalli della regione in cui hai creato l'istanza Connect Customer.
-
Se utilizzi un proxy o un firewall tra CCP e Connect Customer, aumenta il timeout della cache del certificato SSL per coprire la durata di un intero turno per i tuoi agenti. Fallo per evitare problemi di connettività con i rinnovi dei certificati durante l'orario di lavoro programmato. Ad esempio, se la pianificazione prevede per gli agenti turni di 8 ore che includano pause, aumenta l'intervallo a 8 ore più il tempo per le pause e il pranzo.
-
Quando si aprono le porte, Amazon EC2 e Connect Customer richiedono solo le porte per gli endpoint nella stessa regione dell'istanza. Amazon CloudFront, tuttavia, fornisce contenuti statici da una edge location con la latenza più bassa rispetto alla posizione in cui si trovano gli agenti. Gli elenchi consentiti degli intervalli IP CloudFront sono globali e richiedono tutti gli intervalli IP associati a «service»: «CLOUDFRONT» in ip-ranges.json.
-
Una volta aggiornato ip-ranges.json, il servizio associato inizierà a utilizzare gli intervalli IP aggiornati dopo 30 giorni. AWS Per evitare problemi di connettività intermittente quando il servizio inizia a instradare il traffico verso i nuovi intervalli IP, assicurati di aggiungere i nuovi intervalli IP all'elenco di elementi consentiti entro 30 giorni dal momento dell'aggiunta al file ip-ranges.json.
-
Se utilizzi un CCP personalizzato con l'API Connect Customer Streams, puoi creare un CCP senza contenuti multimediali che non richieda l'apertura delle porte per la comunicazione con Connect Customer, ma richieda comunque l'apertura delle porte per la comunicazione con Amazon EC2 e. CloudFront
Considerazioni per la selezione della regione
La selezione della regione di Connect Customer dipende dai requisiti di governance dei dati, dai casi d'uso, dai servizi disponibili in ciascuna regione e dalla latenza in relazione agli agenti, ai contatti e alla geografia degli endpoint di trasferimento esterni.
-
La connettività location/network Agent-CCP attraversa la WAN pubblica, quindi è importante che la workstation abbia la latenza più bassa e il minor numero di salti possibili, in particolare nella regione in cui sono ospitate le risorse e l'istanza Connect Customer. AWS Ad esempio, le reti hub e spoke che necessitano di diversi hop per raggiungere un router perimetrale possono aggiungere latenza e ridurre la qualità dell'esperienza.
Durante la configurazione dell'istanza e degli agenti, assicurati di creare l'istanza nella regione geograficamente più vicina agli agenti. Se devi configurare un'istanza in una regione specifica per conformarti alle politiche aziendali o ad altre normative, scegli la configurazione che comporta il minor numero di salti di rete tra i computer degli agenti e l'istanza Connect Customer.
-
Localizzazione dei chiamanti: poiché le chiamate sono ancorate all'endpoint Connect Customer Region, sono soggette alla latenza PSTN. Idealmente, i chiamanti e gli endpoint di trasferimento si trovano geograficamente il più vicino possibile alla AWS regione in cui è ospitata l'istanza Connect Customer per garantire la latenza più bassa.
Per prestazioni ottimali e per limitare la latenza dei clienti quando chiamano il tuo contact center, crea l'istanza Connect Customer nella regione geograficamente più vicina a quella da cui i clienti chiamano. Potresti prendere in considerazione la possibilità di creare più istanze Connect Customer e di fornire le informazioni di contatto ai clienti per il numero più vicino a quello da cui chiamano.
-
I trasferimenti esterni: dal cliente Connect rimangono ancorati all'endpoint Connect Customer Region per tutta la durata della chiamata. Per-minutel'utilizzo continua ad accumularsi fino a quando la chiamata non viene disconnessa dal destinatario della chiamata trasferita. La chiamata non viene registrata dopo che l'agente ha riagganciato o al termine del trasferimento. I dati dei record dei contatti e la registrazione associata di una chiamata trasferita vengono generati al termine della chiamata. Quando possibile, non trasferite le chiamate che potrebbero essere ritrasferite a Connect Customer, chiamate trasferimenti circolari, per evitare di aggravare la latenza PSTN.
Agenti che utilizzano Connect Customer da remoto
Importante
Se i tuoi agenti utilizzano SAML 2.0 per accedere a Connect Customer, devi inserire nella lista consentita gli endpoint AWS SSO elencati negli endpoint e nelle quote. AWS Sign-In
Gli agenti remoti, quelli che utilizzano Connect Customer da una posizione diversa da quella connessa alla rete principale dell'organizzazione, potrebbero riscontrare problemi relativi alla loro rete locale in caso di connessione instabile, perdita di pacchetti o latenza elevata. Questa situazione si aggrava nel caso in cui sia necessaria una VPN per accedere alle risorse. Idealmente, gli agenti si trovano vicino alla AWS regione in cui sono ospitate le AWS risorse e l'istanza Connect Customer e dispongono di una connessione stabile alla WAN pubblica.
Reindirizzamento dell'audio
Quando reindirizzate l'audio su un dispositivo esistente, considerate la posizione del dispositivo rispetto alla regione del cliente Connect. In questo modo è possibile tenere conto della potenziale latenza aggiuntiva. Se reindirizzi l'audio, ogni volta che arriva una chiamata per l'agente, una chiamata in uscita viene inoltrata al dispositivo configurato. Quando l'agente risponde al dispositivo, quell'agente viene connesso al chiamante. Se l'agente non risponde al dispositivo, viene creato uno stato di contatto perso finché un supervisore o l'agente stesso non ripristina lo stato su disponibile.
Utilizzo Direct Connect
I problemi di connettività di rete del Contact Control Panel (CCP) sono spesso riconducibili all' AWS utilizzo di servizi privati WAN/LAN, ISP o entrambi. Sebbene Direct Connect non risolva i problemi specifici dell' LAN/WAN attraversamento privato verso il router edge, può aiutare a risolvere i problemi di latenza e connettività tra il router perimetrale e le risorse. AWS Direct Connect fornisce una connessione duratura e coerente anziché affidarsi all'ISP per indirizzare dinamicamente le richieste alle risorse. AWS Puoi utilizzarlo anche per configurare il tuo edge router in modo da reindirizzare il AWS traffico su fibra dedicata anziché attraversare la WAN pubblica.
