Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Tutorial: Configurazione dell'accesso alla rete privata utilizzando un Linux Bastion Host
Questo tutorial illustra i passaggi per creare un tunnel SSH dal tuo computer al server web Apache Airflow per il tuo ambiente Amazon Managed Workflows for Apache Airflow. Presuppone che tu abbia già creato un ambiente Amazon MWAA. Una volta configurato, un Linux Bastion Host funge da jump server che consente una connessione sicura dal computer alle risorse del VPC. Utilizzate quindi un componente aggiuntivo per la gestione dei proxy SOCKS per controllare le impostazioni del proxy nel browser e accedere all'interfaccia utente di Apache Airflow.
Nota
Questo tutorial si applica alla modalità di accesso alla rete privata. Se hai scelto l'accesso alla rete sia pubblico che privato, non è necessario un bastion host per accedere all'interfaccia utente di Apache Airflow poiché è accessibile tramite Internet.
Rete privata
Questo tutorial presuppone che tu abbia scelto la modalità di accesso alla rete privata per il tuo server web Apache Airflow.
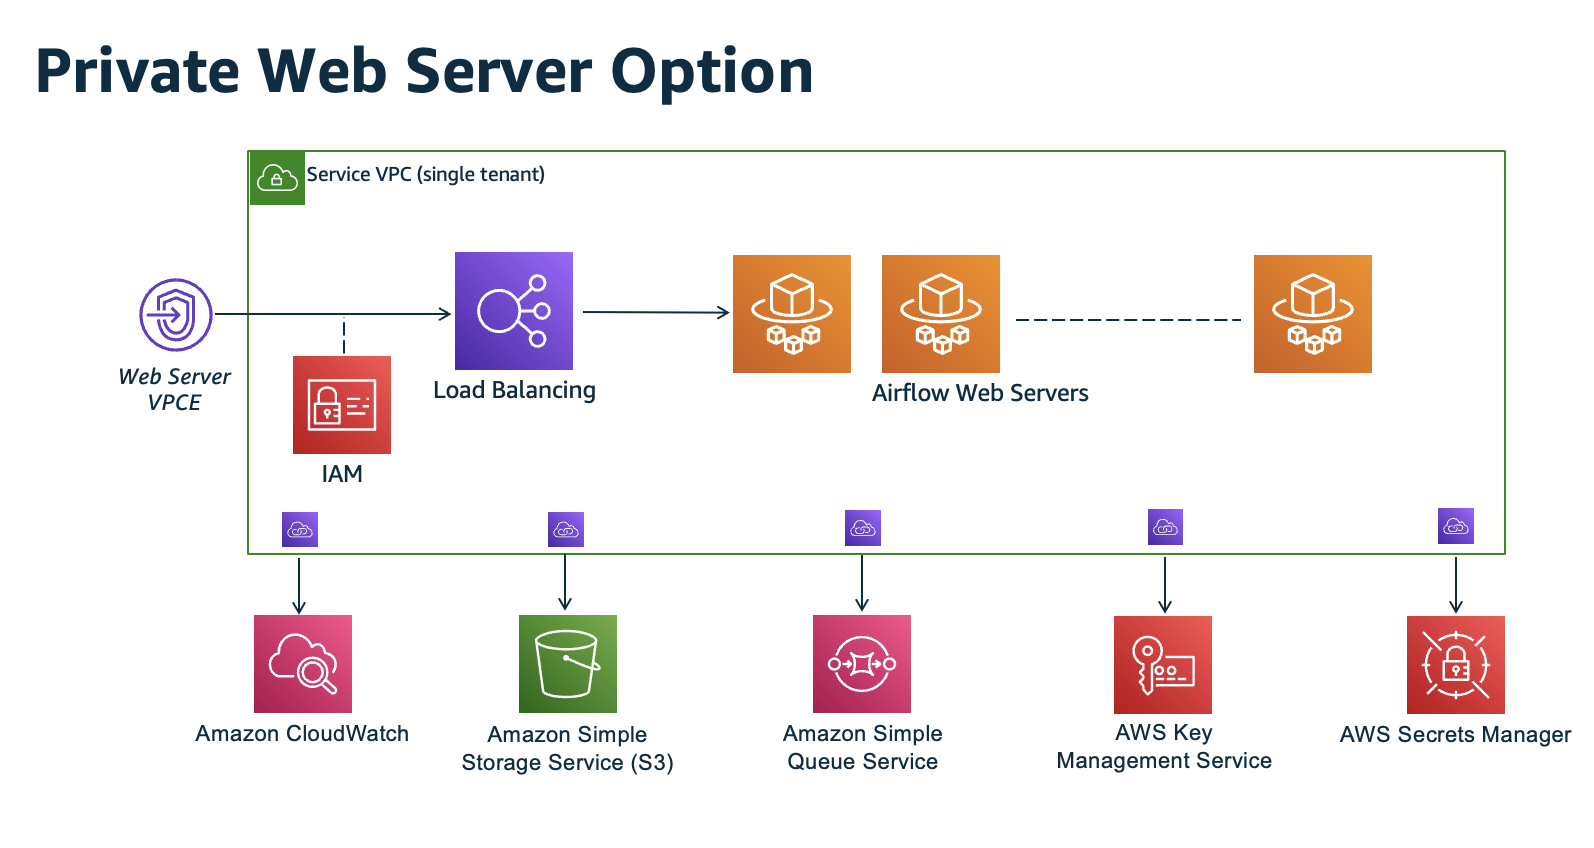
La modalità di accesso alla rete privata limita l'accesso all'interfaccia utente di Apache Airflow agli utenti all'interno di Amazon VPC a cui è stato concesso l'accesso alla policy IAM per il tuo ambiente.
Quando crei un ambiente con accesso privato alla rete, devi impacchettare tutte le tue dipendenze in un archivio Python wheel (.whl), quindi fare riferimento a esso nel tuo. .whl requirements.txt Per istruzioni su come impacchettare e installare le dipendenze usando wheel, fai riferimento a Gestire le dipendenze usando Python wheel.
L'immagine seguente mostra dove trovare l'opzione Rete privata sulla console Amazon MWAA.

Casi d’uso
Puoi utilizzare questo tutorial dopo aver creato un ambiente Amazon MWAA. Devi utilizzare gli stessi Amazon VPC, gli stessi gruppi di sicurezza VPC e le stesse sottoreti pubbliche del tuo ambiente.
Prima di iniziare
-
Verifica le autorizzazioni utente. Assicurati che il tuo account in AWS Identity and Access Management (IAM) disponga di autorizzazioni sufficienti per creare e gestire risorse VPC.
-
Usa il tuo Amazon MWAA VPC. Questo tutorial presuppone che tu stia associando il bastion host a un VPC esistente. Amazon VPC deve trovarsi nella stessa regione dell'ambiente Amazon MWAA e avere due sottoreti private, come definito in. Crea la rete VPC
-
Crea una chiave SSH. Devi creare una chiave SSH Amazon EC2 (.pem) nella stessa regione dell'ambiente Amazon MWAA per connetterti ai server virtuali. Se non disponi di una chiave SSH, consulta Creare o importare una coppia di chiavi nella Amazon EC2 User Guide.
Obiettivi
In questo tutorial, verranno eseguite le operazioni seguenti:
-
Crea un'istanza Linux Bastion Host utilizzando un CloudFormation modello per un VPC esistente.
-
Autorizza il traffico in entrata verso il gruppo di sicurezza dell'istanza bastion utilizzando una regola di ingresso sulla porta.
22 -
Autorizza il traffico in entrata dal gruppo di sicurezza di un ambiente Amazon MWAA al gruppo di sicurezza dell'istanza bastion.
-
Crea un tunnel SSH verso l'istanza bastion.
-
Installa e configura il FoxyProxy componente aggiuntivo per il browser Firefox per accedere all'interfaccia utente di Apache Airflow.
Passaggio 1: crea l'istanza bastion
La sezione seguente descrive i passaggi per creare l'istanza Linux bastion.
Apri la console Amazon Elastic Compute Cloud all'indirizzo https://console.aws.amazon.com/ec2/
Nota
Ti consigliamo di consentire l'inoltro TCP sull'istanza Amazon EC2. Per inoltro TCP si intende l'inoltro TCP SSH, che consente il passaggio di tunnel attraverso l'host. ssh -L/-D La AllowTcpForwarding direttiva nel daemon SSH config () controlla questa impostazione. /etc/ssh/sshd_config L'impostazione predefinita è yes sulla maggior parte delle AMI Amazon Linux e Ubuntu, ma è spesso disattivata sulle AMI bastion rinforzate.
Fase 2: Creare il tunnel SSH
I passaggi seguenti descrivono come creare il tunnel SSH verso il tuo bastione Linux. Un tunnel SSH riceve la richiesta dal tuo indirizzo IP locale al bastione Linux, motivo per cui l'inoltro TCP per il bastione Linux è stato impostato nei passaggi precedenti. true
Nota
Se ricevi un Permission denied (publickey) errore, ti consigliamo di utilizzare lo AWSSupport-TroubleshootSSH strumento e scegliere Run this Automation (console) per risolvere i problemi relativi alla configurazione SSH.
Fase tre: configura il bastion security group come regola in entrata
L'accesso ai server e l'accesso regolare a Internet dai server sono consentiti con uno speciale gruppo di sicurezza di manutenzione collegato a tali server. I passaggi seguenti descrivono come configurare il bastion security group come fonte di traffico in entrata verso il gruppo di sicurezza VPC di un ambiente.
-
Apri la pagina
Ambienti sulla console Amazon MWAA. -
Scegli un ambiente.
-
Nel pannello Rete, scegli il gruppo di sicurezza VPC.
-
Sceglere Edit inbound rules (Modifica regole in entrata).
-
Scegli Aggiungi regola.
-
Scegli l'ID del tuo gruppo di sicurezza VPC nell'elenco a discesa Source.
-
Lascia vuote le opzioni rimanenti o imposta i valori predefiniti.
-
Scegliere Salva regole.
Fase quattro: Copiare l'URL di Apache Airflow
I passaggi seguenti descrivono come aprire la console Amazon MWAA e copiare l'URL nell'interfaccia utente di Apache Airflow.
-
Apri la pagina
Ambienti sulla console Amazon MWAA. -
Scegli un ambiente.
-
Copia l'URL nell'interfaccia utente di Airflow per i passaggi successivi.
Fase cinque: configurare le impostazioni del proxy
Se si utilizza un tunnel SSH con inoltro dinamico delle porte, è necessario utilizzare un add-on per la gestione dei proxy SOCKS per controllare le impostazioni proxy nel browser. Ad esempio, puoi utilizzare la --proxy-server funzionalità di Chromium per avviare una sessione del browser o utilizzare l' FoxyProxy estensione nel browser Mozilla. FireFox
Opzione uno: configura un tunnel SSH utilizzando il port forwarding locale
Se non desideri utilizzare un proxy SOCKS, puoi configurare un tunnel SSH utilizzando il port forwarding locale. Il seguente comando di esempio accede al server web Apache Airflow inoltrando il traffico sulla porta locale 8157.
-
Aprire il prompt dei comandi in una nuova finestra.
-
Immettete il seguente comando per aprire un tunnel SSH.
ssh -imykeypair.pem-N -L 8157:YOUR_VPC_ENDPOINT_ID-vpce.us-east-1.airflow.amazonaws.com:443 ec2-user@YOUR_PUBLIC_IPV4_DNS-Lindica l'uso del port forwarding locale che è possibile utilizzare per specificare una porta locale utilizzata per inoltrare i dati alla porta remota identificata sul server web locale del nodo. -
Entra nel tuo browser
http://localhost:8157/.Nota
Potrebbe essere necessario utilizzare
https://localhost:8157/.
Opzione due: proxy che utilizzano la riga di comando
È possibile utilizzare la maggior parte dei browser Web per configurare i proxy utilizzando una riga di comando o un parametro di configurazione. Ad esempio, con Chromium puoi avviare il browser con il seguente comando:
chromium --proxy-server="socks5://localhost:8157"
Viene avviata una sessione del browser che utilizza il tunnel ssh creato nei passaggi precedenti per inoltrare le richieste tramite proxy. Puoi aprire l'URL del tuo ambiente Amazon MWAA privato (con https://) come segue:
https://YOUR_VPC_ENDPOINT_ID-vpce.us-east-1.airflow.amazonaws.com/home.
Opzione tre: proxy utilizzati per Mozilla Firefox FoxyProxy
L'esempio seguente illustra una configurazione FoxyProxy Standard (versione 7.5.1) per Mozilla Firefox. FoxyProxy fornisce una serie di strumenti di gestione dei proxy. Consente di utilizzare un server proxy per gli URL che corrispondono ai modelli corrispondenti ai domini utilizzati dall'interfaccia utente di Apache Airflow.
-
In Firefox, apri la pagina dell'estensione Standard. FoxyProxy
-
Scegli Aggiungi a Firefox.
-
Scegliere Aggiungi.
-
Scegli l' FoxyProxy icona nella barra degli strumenti del browser, scegli Opzioni.
-
Copia il codice seguente e salvalo localmente con nome.
mwaa-proxy.jsonSostituisci il valore di esempioYOUR_HOST_NAMEcon il tuo URL Apache Airflow.{ "e0b7kh1606694837384": { "type": 3, "color": "#66cc66", "title": "airflow", "active": true, "address": "localhost", "port": 8157, "proxyDNS": false, "username": "", "password": "", "whitePatterns": [ { "title": "airflow-ui", "pattern": "YOUR_HOST_NAME", "type": 1, "protocols": 1, "active": true } ], "blackPatterns": [], "pacURL": "", "index": -1 }, "k20d21508277536715": { "active": true, "title": "Default", "notes": "These are the settings that are used when no patterns match a URL.", "color": "#0055E5", "type": 5, "whitePatterns": [ { "title": "all URLs", "active": true, "pattern": "*", "type": 1, "protocols": 1 } ], "blackPatterns": [], "index": 9007199254740991 }, "logging": { "active": true, "maxSize": 500 }, "mode": "patterns", "browserVersion": "82.0.3", "foxyProxyVersion": "7.5.1", "foxyProxyEdition": "standard" } -
Nel riquadro Impostazioni di importazione da FoxyProxy 6.0+, scegli Impostazioni di importazione e seleziona il file.
mwaa-proxy.json -
Scegli OK.
Passaggio sei: apri l'interfaccia utente di Apache Airflow
I passaggi seguenti descrivono come aprire l'interfaccia utente di Apache Airflow.
-
Apri la pagina
Ambienti sulla console Amazon MWAA. -
Scegli Open Airflow UI.
Fasi successive
-
Scopri come eseguire i comandi CLI Airflow su un tunnel SSH verso un host bastion in. Riferimento al comando CLI di Apache Airflow
-
Scopri come caricare il codice DAG nel tuo bucket Amazon S3 in. Aggiungere o aggiornare DAGs
