Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Creazione degli endpoint del servizio VPC richiesti in un Amazon VPC con routing privato
Una rete Amazon VPC esistente senza accesso a Internet richiede endpoint di servizio VPC aggiuntivi () per utilizzare Apache Airflow su Amazon Managed Workflows for Apache Airflow.AWS PrivateLink Questa pagina descrive gli endpoint VPC necessari per i AWS servizi utilizzati da Amazon MWAA, gli endpoint VPC richiesti per Apache Airflow e come creare e collegare gli endpoint VPC a un Amazon VPC esistente con routing privato.
Nota
Se hai scelto l'accesso alla rete sia pubblico che privato, l'endpoint VPC per il server web viene creato e gestito automaticamente da Amazon MWAA. Non è necessario creare endpoint VPC per la connettività del server web Apache Airflow. Tuttavia, se il tuo Amazon VPC non dispone di accesso a Internet, hai comunque bisogno di endpoint VPC per altri AWS servizi (come Amazon S3, CloudWatch Logs, SQS e KMS) come descritto in questa pagina.
Indice
Prezzi
Rete privata e routing privato
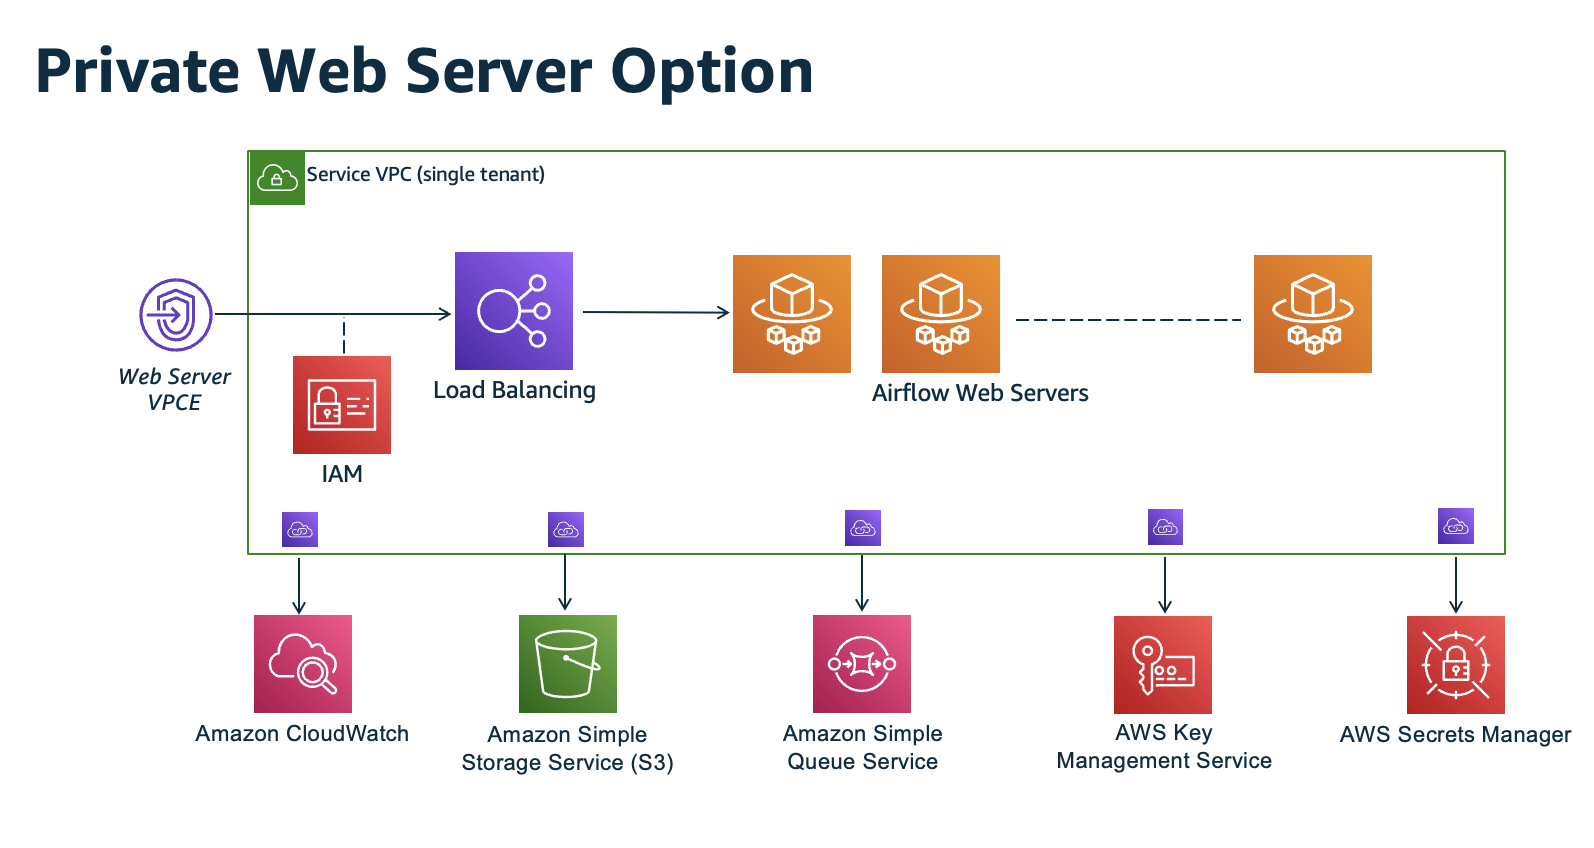
La modalità di accesso alla rete privata limita l'accesso all'interfaccia utente di Apache Airflow agli utenti all'interno di Amazon VPC a cui è stato concesso l'accesso alla policy IAM per il tuo ambiente.
Quando crei un ambiente con accesso privato alla rete, devi impacchettare tutte le tue dipendenze in un archivio Python wheel (.whl), quindi fare riferimento a esso nel tuo. .whl requirements.txt Per istruzioni su come impacchettare e installare le dipendenze usando wheel, fai riferimento a Gestire le dipendenze usando Python wheel.
L'immagine seguente mostra dove trovare l'opzione Rete privata sulla console Amazon MWAA.

-
Routing privato. Un Amazon VPC senza accesso a Internet limita il traffico di rete all'interno del VPC. Questa pagina presuppone che Amazon VPC non abbia accesso a Internet e richieda endpoint VPC per ogni AWS servizio utilizzato dal tuo ambiente e endpoint VPC per Apache Airflow nello stesso ambiente Amazon VPC e Amazon VPC del tuo ambiente Amazon MWAA. Regione AWS
Endpoint VPC (obbligatorio)
La sezione seguente mostra gli endpoint VPC richiesti per un Amazon VPC senza accesso a Internet. Elenca gli endpoint VPC per ogni AWS servizio utilizzato da Amazon MWAA, inclusi gli endpoint VPC necessari per Apache Airflow.
com.amazonaws.us-east-1.s3
com.amazonaws.us-east-1.monitoring
com.amazonaws.us-east-1.logs
com.amazonaws.us-east-1.sqs
com.amazonaws.us-east-1.kms
Nota
Quando utilizzi Transit Gateway o qualsiasi altro routing che non acceda direttamente agli endpoint AWS API, ti consigliamo di aggiungere alle tue sottoreti private Amazon MWAA AWS PrivateLink i seguenti servizi:
-
Simple Storage Service (Amazon S3)
-
Amazon SQS
-
CloudWatch Log
-
CloudWatch metriche
-
AWS KMS (se applicabile)
Ciò garantisce che il tuo ambiente Amazon MWAA possa comunicare in modo sicuro ed efficiente con questi servizi senza indirizzare il traffico attraverso la rete Internet pubblica, migliorando così la sicurezza e le prestazioni.
Collegamento degli endpoint VPC richiesti
Questa sezione descrive i passaggi per collegare gli endpoint VPC richiesti per un Amazon VPC con routing privato.
Endpoint VPC richiesti per AWS services
La sezione seguente mostra i passaggi per collegare gli endpoint VPC per i AWS servizi utilizzati da un ambiente a un Amazon VPC esistente.
Per collegare endpoint VPC alle tue sottoreti private
-
Apri la pagina Endpoints
sulla console Amazon VPC. -
Seleziona il tuo. Regione AWS
-
Crea l'endpoint per Amazon S3:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.s3, quindi premi Invio sulla tastiera. -
Ti consigliamo di scegliere l'endpoint di servizio elencato per il tipo di gateway.
Ad esempio,
com.amazonaws.us-west-2.s3 amazon Gateway -
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati di scegliere la tabella di routing per le tue due sottoreti private.
-
Scegli Accesso completo in Policy.
-
Seleziona Crea endpoint.
-
-
Crea l'endpoint per i CloudWatch log:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.logs, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
-
Crea l'endpoint per il CloudWatch monitoraggio:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.monitoring, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
-
Crea l'endpoint per Amazon SQS:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.sqs, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
-
Crea l'endpoint per AWS KMS:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.kms, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
Endpoint VPC richiesti per Apache Airflow
La sezione seguente mostra i passaggi per collegare gli endpoint VPC per Apache Airflow a un Amazon VPC esistente.
Per collegare endpoint VPC alle tue sottoreti private
-
Apri la pagina Endpoints
sulla console Amazon VPC. -
Seleziona il tuo. Regione AWS
-
Crea l'endpoint per l'API Apache Airflow:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o cerca per parola chiave, digita:
.airflow.api, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
-
Crea il primo endpoint per l'ambiente Apache Airflow:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.airflow.env, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
-
Crea il secondo endpoint per le operazioni di Apache Airflow:
-
Scegliere Create Endpoint (Crea endpoint).
-
Nel campo di testo Filtra per attributi o Cerca per parola chiave, digita:
.airflow.ops, quindi premi Invio sulla tastiera. -
Seleziona l'endpoint del servizio.
-
Scegli Amazon VPC in VPC del tuo ambiente.
-
Assicurati che le due sottoreti private in diverse zone di disponibilità siano selezionate e che l'opzione Abilita nome DNS sia abilitata.
-
Scegli i gruppi di sicurezza Amazon VPC del tuo ambiente.
-
Scegli Full Access in Policy.
-
Seleziona Crea endpoint.
-
(Facoltativo) Abilita gli indirizzi IP privati per il tuo endpoint di interfaccia Amazon S3 VPC
Gli endpoint dell'interfaccia Amazon S3 non supportano il DNS privato. Le richieste degli endpoint S3 vengono comunque risolte in un indirizzo IP pubblico. Per convertire l'indirizzo S3 in un indirizzo IP privato, è necessario aggiungere una zona ospitata privata in Route 53 per l'endpoint regionale S3.
Utilizzo di Route 53
Questa sezione descrive i passaggi per abilitare gli indirizzi IP privati per un endpoint dell'interfaccia S3 utilizzando Route 53.
-
Crea una zona ospitata privata per il tuo endpoint di interfaccia Amazon S3 VPC (ad esempio s3.eu-west-1.amazonaws.com) e associala al tuo Amazon VPC.
-
Crea un record ALIAS A per il tuo endpoint di interfaccia Amazon S3 VPC (ad esempio s3.eu-west-1.amazonaws.com) che si risolve nel tuo nome DNS dell'endpoint di interfaccia VPC.
-
Crea un record ALIAS A wildcard per il tuo endpoint di interfaccia Amazon S3 (ad esempio, *. s3.eu-west-1.amazonaws.com) che si risolve nel nome DNS dell'endpoint di interfaccia VPC.
VPC con DNS personalizzato
Se il tuo Amazon VPC utilizza un routing DNS personalizzato, devi apportare le modifiche al tuo resolver DNS (non a Route 53, in genere un'istanza EC2 che esegue un server DNS) creando un record CNAME. Ad esempio:
Name: s3.us-west-2.amazonaws.com
Type: CNAME
Value:  *.vpce-0f67d23e37648915c-e2q2e2j3.s3.us-west-2.vpce.amazonaws.com
