Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Configurez votre réseau pour utiliser le panneau de configuration des contacts clients (CCP) Connect
Les solutions VoiP traditionnelles vous obligent à autoriser les adresses entrantes et sortantes pour des plages de ports UDP et des adresses IP spécifiques telles que 80 et 443. Ces solutions s’appliquent également à TCP. En comparaison, les exigences liées au réseau pour utiliser le Panneau de configuration des contacts (CCP) avec un logiciel de téléphonie par Internet sont moins intrusives. Vous pouvez établir des send/receive connexions sortantes persistantes via votre navigateur Web. Par conséquent, vous n’avez pas besoin d’ouvrir un port côté client pour écouter le trafic entrant.
Le schéma suivant montre à quoi sert chaque port.
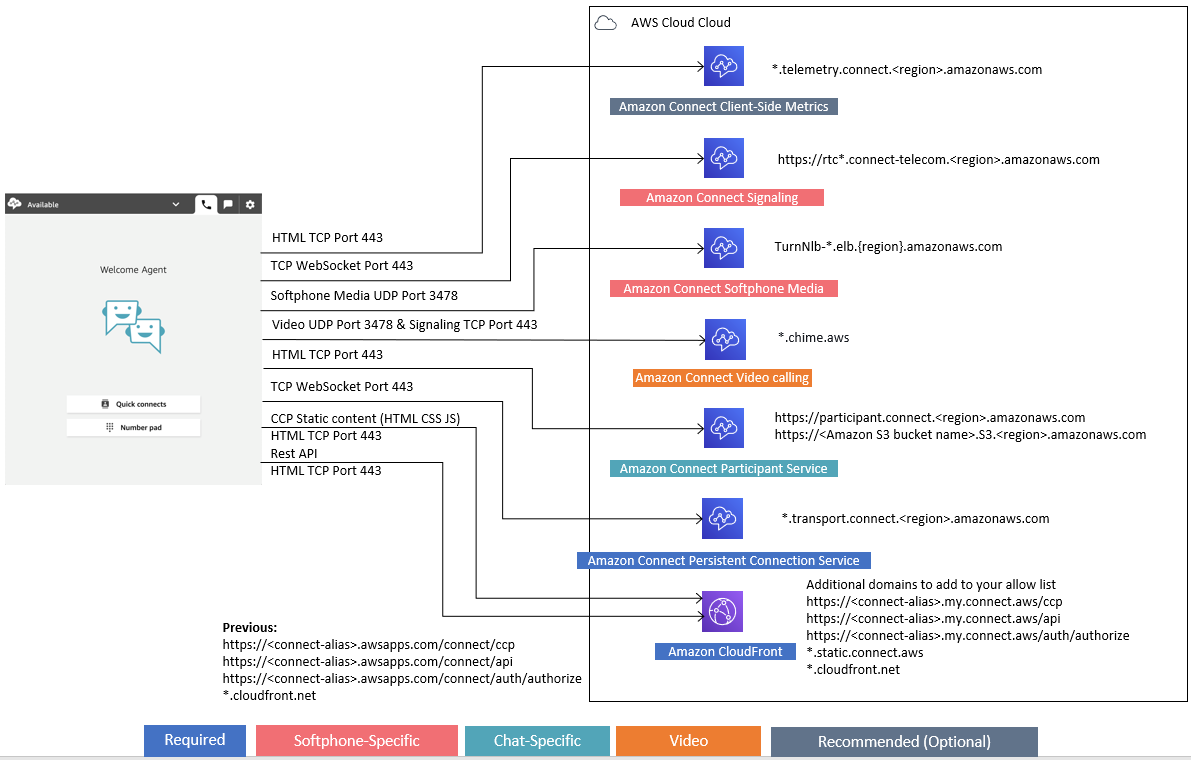
Si votre centre de contact utilise le canal de messagerie, consultez le Guide du développeur Amazon SES pour plus d’informations. Si votre entreprise envoie un volume important d'e-mails, vous souhaiterez peut-être louer des adresses IP dédiées. Pour plus d’informations, consultez Adresses IP dédiées pour Amazon SES.
Les sections suivantes décrivent les deux options de connectivité principales pour utiliser le CCP.
Table des matières
Option 1 (recommandée) : remplacer les exigences relatives à Amazon EC2 et à la plage d' CloudFront adresses IP par une liste de domaines autorisés
Avec cette première option, vous pouvez réduire considérablement le rayon d'explosion.
Nous vous recommandons d’essayer l’option 1 et de la tester avec plus de 200 appels. Testez les erreurs du softphone, les appels interrompus et les conference/transfer fonctionnalités. Si votre taux d’erreurs est supérieur à 2 %, il peut y avoir un problème de résolution de proxy. Dans ce cas, envisagez d’utiliser l’option 2.
Pour autoriser le trafic pour les points de terminaison Amazon EC2, autorisez l’accès pour l’URL et le port, comme le montre la première ligne du tableau suivant. Faites cela au lieu d’autoriser toutes les plages d’adresses IP répertoriées dans le fichier ip-ranges.json. Vous bénéficiez du même avantage en utilisant un domaine pour CloudFront, comme le montre la deuxième ligne du tableau suivant.
Domain/URL liste d'autorisation |
AWS Région |
Ports |
Direction |
Trafic |
|---|---|---|---|---|
rtc*.connect-telecom. Ceci est utilisé par ccp# (v1). Veuillez consulter la note qui suit ce tableau. |
Remplacez region par la région dans laquelle se trouve votre instance Connect Customer |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
|
Voici la liste d’autorisation minimale pour *.my.connect.aws :
Voici la liste d’autorisation minimale pour *.awsapps.com : Important.awsapps.com est un ancien domaine qui va disparaître. Pour obtenir des instructions sur la mise à jour de votre domaine vers my.connect.aws, consultez Mettez à jour votre domaine Connect Customer.
|
|
443 (TCP) |
SORTANT |
SEND/RECEIVE |
*.télémétrie.connect. |
Remplacez |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
participant.connect. |
Remplacez |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
*.transport.connecter. Ceci est utilisé par ccp-v2. |
Remplacez |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
|
Remplacez-le |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
*.s3.dualstack. La nouvelle page de connexion pour les instances non SAML utilise ce point de terminaison. |
|
443 (TCP) |
SORTANT |
SEND/RECEIVE |
TurnNlb-*.elb. Pour ajouter à la place des points de terminaison spécifiques à votre liste d’autorisation en fonction de la région, consultez Points de terminaison NLB. |
Remplacez |
3478 (UDP) |
SORTANT |
SEND/RECEIVE |
Ceci n'est utilisé que si vous êtes connecté à Connect Customer Global Resiliency. |
|
443 (HTTPS) |
SORTANT | SEND/RECEIVE |
*. Cela n'est nécessaire que si vous êtes connecté à Connect Customer Global Resiliency. |
Remplacez |
443 (HTTPS) |
SORTANT | SEND/RECEIVE |
Les noms de domaine complets (FQDN) ne peuvent pas être modifiés ni personnalisés pour chaque client. Utilisez plutôt l’Option 2 : autoriser les plages d’adresses IP.
Astuce
Lors de l'utilisation de rtc*.connect-telecom.region.amazonaws.com
*.transport.connect., etregion.amazonaws.com.rproxy.goskope.comhttps://myInstanceName.awsapps.com, dans certaines applications proxy, la gestion des sockets Web peut avoir un impact sur les fonctionnalités. Veillez à tester et valider avant de déployer dans un environnement de production.
Le tableau suivant répertorie les CloudFront domaines utilisés pour les actifs statiques si vous souhaitez ajouter des domaines à votre liste autorisée au lieu de plages IP :
Région |
CloudFront Domaine |
|---|---|
us-east-1 |
https://dd401jc05x2yk.cloudfront.net/ https://d1f0uslncy85vb.cloudfront.net/ |
us-west-2 |
https://d38fzyjx9jg8fj.cloudfront.net/ https://d366s8lxuwna4d.cloudfront.net/ |
ap-northeast-1 |
https://d3h58onr8hrozw.cloudfront.net/ https://d13ljas036gz6c.cloudfront.net/ |
ap-northeast-2 |
https://d11ouwvqpq1ads.cloudfront.net/ |
ap-southeast-1 |
https://d2g7up6vqvaq2o.cloudfront.net/ https://d12o1dl1h4w0xc.cloudfront.net/ |
ap-southeast-2 |
https://d2190hliw27bb8.cloudfront.net/ https://d3mgrlqzmisce5.cloudfront.net/ |
eu-central-1 |
https://d1n9s7btyr4f0n.cloudfront.net/ https://d3tqoc05lsydd3.cloudfront.net/ |
eu-west-2 |
https://dl32tyuy2mmv6.cloudfront.net/ https://d2p8ibh10q5exz.cloudfront.net/ |
Note
ca-central n’est pas inclus dans le tableau, car nous hébergeons du contenu statique derrière le domaine *.my.connect.aws.
Si votre entreprise n’utilise pas SAML et que votre pare-feu est soumis à des restrictions, vous pouvez ajouter les entrées suivantes par région :
Région |
CloudFront Domaine |
|---|---|
us-east-1 |
https://d32i4gd7pg4909.cloudfront.net/ |
us-west-2 |
https://d18af777lco7lp.cloudfront.net/ |
eu-west-2 |
https://d16q6638mh01s7.cloudfront.net/ |
ap-northeast-1 |
https://d2c2t8mxjhq5z1.cloudfront.net/ |
ap-northeast-2 |
https://d9j3u8qaxidxi.cloudfront.net/ |
ap-southeast-1 |
https://d3qzmd7y07pz0i.cloudfront.net/ |
ap-southeast-2 |
https://dwcpoxuuza83q.cloudfront.net/ |
eu-central-1 |
https://d1whcm49570jjw.cloudfront.net/ |
ca-central-1 |
https://d2wfbsypmqjmog.cloudfront.net/ |
us-gov-east-1 |
https://s3-us-gov-east-1.amazonaws.com/warp-drive-console-static-content-prod-osu/ |
us-gov-west-1 |
https://s3-us-gov-west-1.amazonaws.com/warp-drive-console-static-content-prod-pdt/ |
Points de terminaison NLB
Le tableau suivant répertorie les points de terminaison spécifiques à la région dans laquelle se trouve l'instance Connect Customer. Si vous ne souhaitez pas utiliser le TurnNlb -*.elb. regionAvec le caractère générique .amazonaws.com, vous pouvez plutôt ajouter ces points de terminaison à votre liste d'autorisations.
Région |
Tourner Domain/URL |
|---|---|
us-west-2 |
TurnNlb-8d79b4466d82ad0e.elb.us-west-2.amazonaws.com TurnNlb-dbc4ebb71307fda2.elb.us-west-2.amazonaws.com TurnNlb-13c884fe3673ed9f.elb.us-west-2.amazonaws.com TurnNlb-6bb66ee54ee32710.elb.us-west-2.amazonaws.com TurnNlb-ecc67f8fbd7a29f6.elb.us-west-2.amazonaws.com |
us-east-1 |
TurnNlb-d76454ac48d20c1e.elb.us-east-1.amazonaws.com TurnNlb-31a7fe8a79c27929.elb.us-east-1.amazonaws.com TurnNlb-7a9b8e750cec315a.elb.us-east-1.amazonaws.com TurnNlb-d40f7ff9cdd63758.elb.us-east-1.amazonaws.com TurnNlb-7675623c965365c2.elb.us-east-1.amazonaws.com |
af-south-1 |
TurnNlb-29b8f2824c2958b8.elb.af-south-1.amazonaws.com |
ap-northeast-1 |
TurnNlb-3c6ddabcbeb821d8.elb.ap-northeast-1.amazonaws.com |
ap-northeast-2 |
TurnNlb-a2d59ac3f246f09a.elb.ap-northeast-2.amazonaws.com |
ap-northeast-3 |
TurnNlb-fba2afb642c525c3.elb.ap-northeast-3.amazonaws.com |
ap-southeast-1 |
TurnNlb-261982506d86d300.elb.ap-southeast-1.amazonaws.com |
ap-southeast-2 |
TurnNlb-93f2de0c97c4316b.elb.ap-southeast-2.amazonaws.com |
ca-central-1 |
TurnNlb-b019de6142240b9f.elb.ca-central-1.amazonaws.com |
eu-central-1 |
TurnNlb-ea5316ebe2759cbc.elb.eu-central-1.amazonaws.com TurnNlb-cce94fede9926d70.elb.eu-central-1.amazonaws.com |
eu-west-2 |
TurnNlb-1dc64a459ead57ea.elb.eu-west-2.amazonaws.com TurnNlb-0c39b6a52bcdd446.elb.eu-west-2.amazonaws.com |
us-gov-west-1 |
TurnNlb-d7c623c23f628042.elb.us-gov-west-1.amazonaws.com |
Option 2 (non recommandée) : autoriser les plages d’adresses IP
La deuxième option repose sur l'utilisation d'une liste d'autorisations pour définir les adresses IP et les ports que Connect Customer peut utiliser. Vous créez cette liste d’autorisation à l’aide des adresses IP figurant dans le fichier AWS ip-ranges.json
Si la région dans laquelle vous utilisez Connect Customer n'apparaît pas dans le fichier AWS ip-ranges.json, utilisez uniquement les valeurs globales.
Pour plus d’informations sur ce fichier, consultez À propos des plages d'adresses IP Connect Customer.
IP-Ranges entrée |
AWS Région |
Ports/Protocols |
Direction |
Trafic |
|---|---|---|---|---|
AMAZON_CONNECT |
GLOBAL et région dans laquelle se trouve votre instance Connect Customer (ajoutez GLOBAL ET toute entrée spécifique à une région à votre liste d'autorisations) |
3478 (UDP) |
SORTANT |
SEND/RECEIVE |
EC2 |
GLOBAL et région dans laquelle se trouve votre instance Connect Customer (GLOBAL uniquement s'il n'existe pas d'entrée spécifique à une région) |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
CLOUDFRONT |
International* |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
S3 |
us-east-1, us-west-2 et la région dans laquelle se trouve votre instance Connect Customer (GLOBAL n'est pas obligatoire) |
443 (TCP) |
SORTANT |
SEND/RECEIVE |
* CloudFront diffuse du contenu statique tel que des images ou du code JavaScript à partir d'un emplacement périphérique dont la latence est la plus faible par rapport à l'endroit où se trouvent vos agents. Les listes d'adresses IP autorisées CloudFront sont globales et nécessitent toutes les plages IP associées à « service » : « CLOUDFRONT » dans le fichier ip-ranges.json.
À propos des plages d'adresses IP Connect Customer
Dans le fichier
La plage d’adresses IP /19 n’est pas partagée avec d’autres services. Il est réservé à l'usage exclusif de Connect Customer dans le monde entier.
Dans le fichier AWS ip-ranges.json, vous pouvez voir la même plage répertoriée deux fois. Par exemple :
                { "ip_prefix": "15.193.0.0/19",
                "region": "GLOBAL",
                "service": "AMAZON"
                },
                {
                "ip_prefix": "15.193.0.0/19",
                "region": "GLOBAL",
                "service": "AMAZON_CONNECT"
                },
AWS publie toujours une plage d'adresses IP deux fois : une pour le service spécifique et une pour le service « AMAZON ». Il pourrait même y avoir une troisième liste pour un cas d’utilisation plus spécifique dans un service.
Lorsque de nouvelles plages d'adresses IP sont prises en charge pour Connect Customer, elles sont ajoutées au fichier ip-ranges.json accessible au public. Elles sont conservées pendant un minimum de 30 jours avant d’être utilisées par le service. Après 30 jours, le trafic du logiciel de téléphonie par Internet via les nouvelles plages d’adresses IP augmente pendant les deux semaines suivantes. Après deux semaines, le trafic est acheminé via les nouvelles plages, équivalentes à toutes les plages disponibles.
Pour plus d'informations sur ce fichier et les plages d'adresses IP AWS, consultez la section Plages d'adresses AWS IP.
Pare-feu sans état
Si vous utilisez un pare-feu sans état pour les deux options, appliquez les exigences décrites dans les sections précédentes. Ensuite, vous devez ajouter à votre liste d’autorisation la plage de ports éphémères utilisée par votre navigateur, comme le montre le tableau suivant.
IP-Range entrée |
Port |
Direction |
Trafic |
|---|---|---|---|
AMAZON_CONNECT |
Pour un environnement Windows : 49152 - 65535 (UDP) Pour un environnement Linux : 32768 - 61000 |
ENTRANT |
SEND/RECEIVE |
Autoriser le téléchargement des soldes de congés et des indemnités dans Connect Customer planification
Pour autoriser le téléchargement des soldes et des allocations de temps libre dans la planification de Connect Customer, ajoutez les points de terminaison de téléchargement suivants à votre liste d'exceptions de proxy :
-
https://bm-prod-
region-cell-1-uploadservice-staging.s3.region.amazonaws.com -
https://bm-prod-
region-cell-2-uploadservice-staging.s3.region.amazonaws.com
Pour plus d’informations sur les activités prises en charge par ces points de terminaison, consultez les rubriques suivantes :
Autoriser la résolution DNS pour les logiciels de téléphonie
Si vous avez déjà ajouté des plages IP Connect Customer à votre liste d'autorisations et que vous n'avez aucune restriction quant à la résolution des noms DNS, vous n'avez pas besoin d'ajouter TurnNlb -*.elb. region.amazonaws.com dans votre liste d'autorisations.
-
Pour vérifier s’il existe des restrictions sur la résolution de noms DNS, alors que vous êtes sur votre réseau, utilisez la commande
nslookup. Par exemple :nslookup TurnNlb-d76454ac48d20c1e.elb.us-east-1.amazonaws.com
Si vous ne parvenez pas à résoudre le DNS, vous devez ajouter les points de terminaison TurnNLB répertoriés ci-dessus ou -*.elb. TurnNlb region.amazonaws.com dans votre liste d'autorisations.
Si vous n’autorisez pas ce domaine, vos agents reçoivent l’erreur suivante dans leur Panneau de configuration des contacts (CCP) lorsqu’ils essaient de répondre à un appel :
-
Échec de l’établissement de la connexion au logiciel de téléphonie. Réessayez ou contactez votre administrateur avec les informations suivantes : Le navigateur ne parvient pas à établir la chaîne multimédia avec turn :TurnNlb-xxxxxxxxxxxxx.elb.
region.amazonaws.com : 3478 ? transport=udp
Considérations relatives aux ports et aux protocoles
Lors de la mise en œuvre des modifications de configuration réseau pour Connect Customer, tenez compte des points suivants :
-
Vous devez autoriser le trafic pour toutes les adresses et plages de la région dans laquelle vous avez créé votre instance Connect Customer.
-
Si vous utilisez un proxy ou un pare-feu entre le CCP et Connect Customer, augmentez le délai d'expiration du cache des certificats SSL pour couvrir la durée d'un quart de travail complet pour vos agents, afin d'éviter les problèmes de connectivité liés au renouvellement des certificats pendant leur temps de travail prévu. Par exemple, s’il est planifié que vos agents travaillent 8 heures par jour avec des pauses, augmentez l’intervalle à 8 heures et comptez du temps pour les pauses et le déjeuner.
-
Lors de l'ouverture de ports, Amazon EC2 et Connect Customer n'ont besoin que des ports pour les terminaux situés dans la même région que votre instance. Amazon CloudFront diffuse toutefois du contenu statique à partir d'un emplacement périphérique dont la latence est la plus faible par rapport à l'endroit où se trouvent vos agents. Les listes d'adresses IP autorisées CloudFront sont globales et nécessitent toutes les plages IP associées à « service » : « CLOUDFRONT » dans ip-ranges.json.
-
Une fois que ip-ranges.json est mis à jour, le AWS service associé commencera à utiliser les plages IP mises à jour au bout de 30 jours. Pour éviter des problèmes de connectivité intermittente lorsque le service commence à router le trafic vers les nouvelles plages IP, veillez à ajouter ces dernières à votre liste d’autorisation, dans un délai de 30 jours à compter du moment où elles ont été ajoutées au fichier ip-ranges.json.
-
Si vous utilisez un CCP personnalisé avec l'API Connect Customer Streams, vous pouvez créer un CCP sans support qui ne nécessite pas l'ouverture de ports pour communiquer avec Connect Customer, mais qui nécessite tout de même l'ouverture de ports pour la communication avec Amazon EC2 et. CloudFront
Considérations relarives à la sélection de région
La sélection de la région du client Connect dépend des exigences en matière de gouvernance des données, du cas d'utilisation, des services disponibles dans chaque région et de la latence par rapport à vos agents, à vos contacts et à la géographie des terminaux de transfert externes.
-
La connectivité location/network agent-CCP traverse le réseau étendu public. Il est donc important que la station de travail présente la latence la plus faible et le moins de sauts possible, en particulier vers la AWS région dans laquelle vos ressources et l'instance Connect Customer sont hébergées. Par exemple, les réseaux en étoile qui doivent effectuer plusieurs sauts pour contacter un routeur périphérique peuvent ajouter de la latence et réduire la qualité de l’expérience.
Lorsque vous configurez votre instance et vos agents, veillez à créer votre instance dans la région géographiquement la plus proche des agents. Si vous devez configurer une instance dans une région spécifique pour vous conformer aux politiques de l'entreprise ou à d'autres réglementations, choisissez la configuration qui entraîne le moins de sauts réseau entre les ordinateurs de vos agents et votre instance Connect Customer.
-
Localisation de vos appelants : les appels étant ancrés à votre point de terminaison Connect Customer Region, ils sont soumis à une latence PSTN. Idéalement, vos appelants et vos points de terminaison de transfert sont situés géographiquement aussi près que possible de la AWS région dans laquelle votre instance Connect Customer est hébergée pour une latence minimale.
Pour des performances optimales et pour limiter la latence de vos clients lorsqu'ils appellent votre centre d'appels, créez votre instance Connect Customer dans la région géographiquement la plus proche de celle d'où vos clients appellent. Vous pouvez envisager de créer plusieurs instances Connect Customer et de fournir aux clients les coordonnées du numéro le plus proche de leur lieu d'appel.
-
Les transferts externes : depuis Connect Customer restent ancrés à votre point de terminaison Connect Customer Region pendant toute la durée de l'appel. Per-minutel'utilisation continue de s'accumuler jusqu'à ce que l'appel soit déconnecté par le destinataire de l'appel transféré. L’appel n’est pas enregistré après que l’agent raccroche ou que le transfert soit terminé. Les données d’enregistrement de contacts et l’enregistrement d’appel associé d’un appel transféré sont générés une fois l’appel terminé. Dans la mesure du possible, ne transférez pas les appels susceptibles d'être retransférés vers Connect Customer, appelés transferts circulaires, afin d'éviter d'aggraver la latence du PSTN.
Agents utilisant Connect Customer à distance
Important
Si vos agents utilisent SAML 2.0 pour se connecter à Connect Customer, vous devez répertorier les points de terminaison AWS SSO répertoriés dans AWS Sign-In les points de terminaison et les quotas.
Les agents distants, ceux qui utilisent Connect Customer depuis un endroit autre que ceux connectés au réseau principal de votre organisation, peuvent rencontrer des problèmes liés à leur réseau local en cas de connexion instable, de perte de paquets ou de latence élevée. Ceci est aggravé si un VPN est nécessaire pour accéder aux ressources. Idéalement, les agents sont situés à proximité de la AWS région où sont hébergées vos AWS ressources et votre instance Connect Customer, et disposent d'une connexion stable au réseau étendu public.
Réacheminement audio
Lorsque vous redirigez le son vers un appareil existant, tenez compte de l'emplacement de l'appareil par rapport à votre région client Connect. Ceci vous permettra de prendre en compte une latence supplémentaire potentielle. Chaque fois qu’il y a un appel destiné à l’agent, un appel sortant est placé sur l’appareil configuré si vous redirigez votre audio. Lorsque l’agent répond à l’appareil, celui-ci est mis en relation avec l’appelant. Si l’agent ne répond pas à l’appareil, il prend l’état Appel manqué jusqu’à ce que l’agent ou un superviseur le fasse repasser à Disponible.
Utilisation Direct Connect
Les problèmes de connectivité réseau du Contact Control Panel (CCP) sont le plus souvent liés à votre itinéraire vers le mode AWS privé WAN/LAN, le FAI ou les deux. Bien qu' Direct Connect il ne résolve pas les problèmes spécifiques à la LAN/WAN traversée privée vers votre routeur de périphérie, il peut aider à résoudre les problèmes de latence et de connectivité entre votre routeur de périphérie et les AWS ressources. Direct Connect fournit une connexion durable et cohérente au lieu de compter sur votre FAI pour acheminer dynamiquement les demandes vers les AWS ressources. Vous pouvez également l'utiliser pour configurer votre routeur Edge afin de rediriger le AWS trafic via une fibre dédiée plutôt que de traverser le WAN public.
