Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Intégrez des applications tierces dans l'espace de travail des agents
L'espace de travail des agents Connect Customer fournit à vos agents les outils et les instructions étape par étape nécessaires pour résoudre les problèmes rapidement et offrir une meilleure expérience client en nécessitant moins de formation. L'espace de travail des agents comprend des applications propriétaires natives, telles que les profils clients, les dossiers et l'assistance aux agents. Vous pouvez également intégrer des applications tierces.
Note
Third-party les applications ne sont prises en charge que dans l'espace de travail des agents Connect Customer ; elles ne sont pas prises en charge dans les bureaux d'agents personnalisés.
Par exemple, vous pouvez intégrer un système de réservation propriétaire ou un tableau de bord d'un système de gestion des réclamations tiers dans l'espace de travail des agents.
Si vous êtes un développeur intéressé par la création d’une application tierce, consultez le Guide du développeur d’espace de travail d’agent.
Table des matières
Type d'intégration
Une intégration connecte un élément extérieur à Connect Customer à votre instance. Vous créez une intégration une seule fois pour un AWS compte et une région, vous l'associez à une ou plusieurs instances et vous lui accordez des autorisations. Vous choisissez un type d'intégration sur la page Ajouter une intégration. Le type détermine ce que vous configurez et la manière dont Connect Customer accède à l'intégration.
-
Application standard : application Web que Connect Customer affiche dans un iframe dans l'espace de travail de l'agent. Les agents l'ouvrent depuis le lanceur d'applications. Vous attribuez une URL d'accès, des autorisations d'iframe et une étendue de contact qui définit le moment où l'application est actualisée. Utilisez ce type pour une application dans laquelle vos agents travaillent, telle qu'un outil de recherche de commandes ou une application de planification.
-
Service : application headless que vous créez et qui s'exécute en arrière-plan de l'espace de travail de l'agent. Un service démarre lorsque l'espace de travail de l'agent se charge et reste actif pendant le reste de la session. Il ne possède aucune interface pouvant être ouverte par un agent. Utilisez ce type pour les tâches qui s'exécutent de manière autonome, par exemple pour réagir à des événements de contact tels que la connexion, la déconnexion et le travail après le contact, pour ouvrir une application lorsqu'une condition est remplie ou pour terminer un flux d'authentification dès le démarrage de la session. Pour plus d'informations, consultez la section Création de services tiers dans le Guide du développeur d'Agent Workspace.
-
Serveur MCP : serveur Model Context Protocol qui fournit aux agents IA de Connect Customer un ensemble d'outils à appeler. Vous le connectez via une AgentCore passerelle Bedrock au lieu d'une URL d'accès, et chaque passerelle dessert un serveur MCP. Pour obtenir la procédure complète, consultez Intégrer un serveur MCP à Connect Customer.
Les étapes suivantes décrivent comment ajouter une application standard.
Autorisations IAM requises
Si vous utilisez des politiques IAM personnalisées pour gérer l'accès à des applications tierces, vos utilisateurs ont besoin d'autorisations IAM supplémentaires. En outreAmazonConnect_FullAccess, les utilisateurs ont besoin des éléments suivants :
Ajouter une application tierce
Note
Pour ajouter une intégration à vos instances, assurez-vous que votre instance utilise un Service-Linked rôle (SLR). Si votre instance n'utilise actuellement pas de SLR mais que vous souhaitez ajouter une intégration, vous devrez migrer vers un SLR. L'intégration ne peut être ajoutée qu'aux instances utilisant un reflex. Pour de plus amples informations, veuillez consulter Pour les instances créées avant octobre 2018.
-
Ouvrez la console Connect Customer
(https://console.aws.amazon.com/connect/). -
Dans le volet de navigation, choisissez Intégrations. Si ce menu ne s'affiche pas, cela signifie que les applications 3P ne sont pas disponibles dans votre AWS région. Pour vérifier où les applications 3P sont disponibles, consultezDisponibilité de Connect Customer fonctionnalités par région.
-
Sur la page Intégrations, choisissez Ajouter une intégration.

-
Sur la page Ajouter une intégration, complétez les champs d'informations sur l'intégration :
-
Nom d'affichage : nom convivial pour l'application 3P. Le nom apparaît sur les profils de sécurité et sur l'onglet de l'espace de travail de l'agent. Vous pourrez le modifier ultérieurement.
-
Description (facultatif) : description de l'application 3P. Les agents ne voient pas la description.
-
Type d'intégration : indique s'il s'agit d'une application Web standard (application 3P), d'un service (service 3P) ou d'un serveur MCP. Le type détermine la manière dont les agents interagissent avec l'intégration.
-
Identifiant d'intégration : nom unique pour les intégrations de type application ou service standard. Si vous n’avez qu’une seule application par URL d’accès, nous vous recommandons d’utiliser l’origine de l’URL d’accès. Vous ne pouvez pas changer ce nom.
Renseignez les champs Détails de l'intégration :
-
Étendue du contact : indique si l'application Web est actualisée pour chaque contact ou uniquement pour chaque nouvelle session de navigateur. Ce paramètre affecte la fréquence à laquelle l’application met à jour ses données.
-
Délai d'initialisation : durée maximale, en millisecondes, pour établir une connexion avec l'espace de travail. Ce paramètre permet de gérer les problèmes de connexion et de garantir le démarrage rapide de l’application.
Renseignez les champs d'accès :
-
URL d'accès : URL sur laquelle votre application est hébergée. L'URL doit commencer par
https, sauf s'il s'agit d'un hôte local. Toutes les URL ne peuvent pas être incluses dans un iframe. Pour de plus amples informations, veuillez consulter Vérifiez si une URL peut être iframe. -
Origines approuvées (facultatif) : URL supplémentaires à autoriser, si elles diffèrent de l'URL d'accès. Chaque URL doit commencer par
https, sauf s'il s'agit d'un hôte local.
Ajoutez des autorisations aux événements et aux demandes, et définissez la configuration de l'Iframe. Les deux sont facultatifs.
Dans Association d'instances, choisissez les instances qui peuvent utiliser l'application :
-
Vous pouvez autoriser n'importe quelle instance de ce AWS compte et de cette région à accéder à l'application.
-
L'association de l'intégration à une instance est facultative, mais vous ne pouvez pas utiliser l'application tant que vous ne l'avez pas fait.
Note
Pour les serveurs MCP, vous ne pouvez choisir que l'instance configurée avec l'URL de découverte de la passerelle sélectionnée.
-
-
Choisissez Ajouter une intégration.
-
Si l'intégration est créée avec succès, la page des détails de l'intégration s'affiche avec une bannière de réussite.

Vous pouvez modifier certains attributs d'une intégration existante, tels que son nom d'affichage, son URL d'accès et ses autorisations.
Si une erreur survient lors de la création de l'intégration ou de son association à une instance, un message d'erreur s'affiche. Suivez le message pour corriger le problème.
Vérifiez si une URL peut être iframe
Toutes les URL ne peuvent pas être incluses dans un iframe. Il existe deux manières de vérifier si une URL peut être iframe :
-
Utilisez l'outil tiers Iframe Tester
pour vérifier si une URL peut être iframe. -
Si une URL peut être encadrée, la page affiche un aperçu.
-
Si une URL ne peut pas être encadrée, la page affiche une erreur dans l'aperçu. Le site Web peut afficher une erreur même si l'application peut toujours être imagée dans l'espace de travail de l'agent. Un développeur d'applications peut restreindre son application afin qu'elle ne puisse être intégrée que dans l'espace de travail de l'agent. Si vous avez reçu l'application d'un développeur d'applications, essayez tout de même de l'intégrer dans l'espace de travail de l'agent.
-
-
Pour les utilisateurs techniques : vérifiez le contenu de la politique de sécurité de l'application que vous souhaitez intégrer.
-
Firefox : Ouvrez le menu hamburger, puis choisissez Plus d'outils, Outils pour les développeurs Web, Réseau.
-
Chrome : ouvrez le menu à trois points, puis choisissez Plus d'outils, Outils pour développeurs, Réseau.
-
Autres navigateurs : recherchez les paramètres réseau dans les outils de développement.
La
Content-Security-Policy frame-ancestorsdirective devrait l'êtrehttps://. Si la directive estyour-instance.my.connect.awssame originoudeny, Connect Customer ne peut pas iframe l'URL. -
Voici ce que vous pouvez faire si l'application ne peut pas être iframe :
-
Si vous contrôlez l'application ou l'URL, mettez à jour la politique de sécurité du contenu de l'application. Pour obtenir des conseils, consultez les recommandations et les meilleures pratiques du Guide du développeur d'Agent Workspace.
-
Si vous ne contrôlez pas l'application ou l'URL, demandez au développeur de l'application de mettre à jour la politique de sécurité du contenu de l'application.
Exemple : ajouter une application et attribuer des autorisations
L'exemple suivant montre comment intégrer une nouvelle application et lui attribuer des autorisations dans le Console de gestion AWS. Dans cet exemple, vous attribuez six autorisations à l'application.
Informations de base et détails d'accès

Autorisations pour l'intégration des données d'espace de travail

Configuration Iframe

Supprimer des intégrations
Si vous n'avez plus besoin d'une intégration, vous pouvez la supprimer. Pour arrêter temporairement d'utiliser une intégration, dissociez-la de l'instance. La dissociation permet d'éviter de devoir ajouter à nouveau l'intégration. Pour supprimer une intégration, ouvrez le Console de gestion AWS, choisissez l'intégration, puis choisissez Supprimer.
Résolution des problèmes
-
La suppression échoue si l'intégration est toujours associée à une instance. Dissociez l'intégration de chaque instance, puis supprimez-la.
Astuce
Si vous avez créé une intégration avant le 15 décembre 2023, vous risquez de rencontrer des difficultés pour mettre à jour son association avec les instances. Vous devez d'abord mettre à jour votre politique IAM.
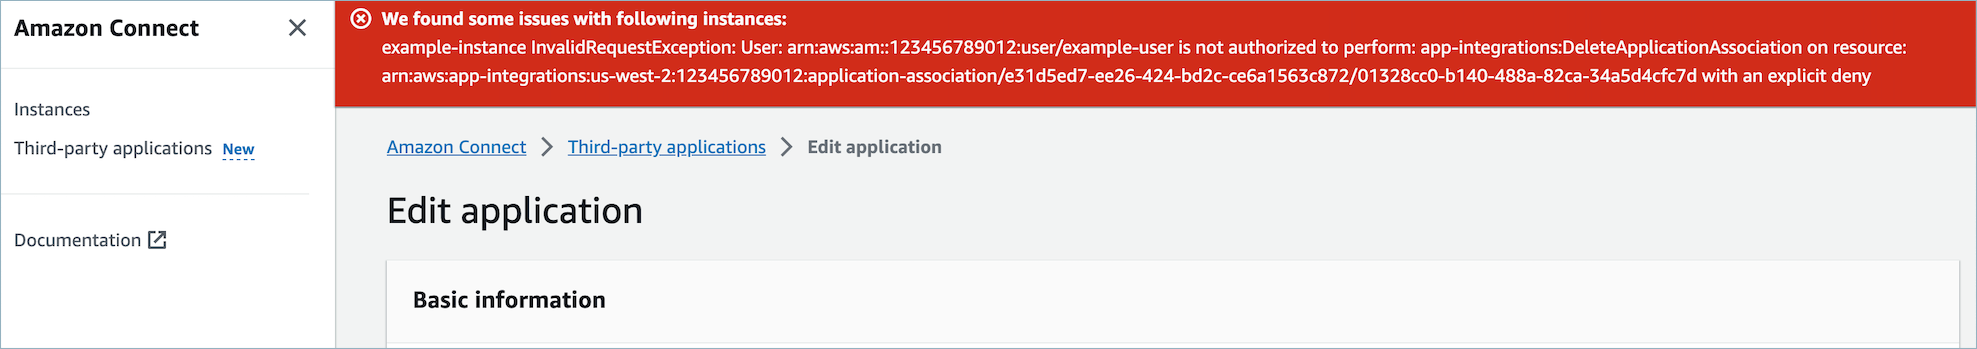
Mettez à jour votre politique IAM pour inclure les autorisations suivantes :
-
app-integrations:CreateApplicationAssociation -
app-integrations:DeleteApplicationAssociation
