Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Tagging Amazon RDS-Ressourcen
Ein Amazon-RDS-Tag ist ein Name-Wert-Paar, das Sie definieren und mit einer Amazon-RDS-Ressource wie einer DB-Instance oder einem DB-Snapshot verknüpfen. Der Name wird als der Schlüssel bezeichnet. Optional können Sie einen Wert für den Schlüssel angeben.
Du kannst das benutzen AWS-Managementkonsole, das AWS CLI, oder die Amazon RDS-API zum Hinzufügen, Auflisten und Löschen von Tags in Amazon RDS-Ressourcen. Wenn Sie die CLI oder API verwenden, müssen Sie den Amazon-Ressourcennamen (ARN) für die RDS-Ressource angeben, mit der Sie arbeiten möchten. Weitere Informationen zum Konstruieren eines ARN finden Sie unter Erstellen eines ARN für Amazon RDS.
Mithilfe von Tags fügen Sie Metadaten zu Ihren Amazon-RDS-Ressourcen hinzu. Sie können die Tags verwenden, um Ihre eigenen Notationen unter anderem zu Datenbank-Instances, Snapshots und Aurora-Clustern hinzuzufügen. Dies kann Ihnen dabei helfen, Ihre Amazon-RDS-Ressourcen zu dokumentieren. Sie können die Tags auch mit automatisierten Wartungsvorgängen verwenden.
Insbesondere können Sie diese Tags mit IAM-Richtlinien verwenden. Sie können sie verwenden, um den Zugriff auf Amazon-RDS-Ressourcen zu verwalten und zu steuern, welche Aktionen auf diese Ressourcen angewendet werden können. Sie können Tags auch verwenden, um Kosten zu verfolgen, indem Ausgaben für ähnlich markierte Ressourcen gruppiert werden.
Sie können die folgenden Amazon-RDS-Ressourcen mit Tags versehen:
DB-Instances
DB-Cluster
Globale Aurora-Cluster
DB-Cluster-Endpunkte
Read Replicas
DB-Snapshots
DB-Cluster-Snapshots
Reservierte DB-Instances
Ereignisabonnements
DB-Optionsgruppen
DB-Parametergruppen
DB-Cluster-Parametergruppen
DB-Subnetzgruppen
RDS-Proxys
RDS-Proxy-Endpunkte
Blue/green Bereitstellungen
Zero-ETL Integrationen
Automatische Backups
Automatisierte Cluster-Backups
Wenn Sie eine DB-Instance taggen, Amazon RDS wendet diese Tags automatisch auf die zugehörigen Performance Insights-Ressourcen an. Derzeit können Sie RDS-Proxys und RDS-Proxy-Endpunkte nicht taggen, indem Sie AWS-Managementkonsole.
Warum Tags für Amazon-RDS-Ressourcen verwenden?
Mit Tags können Sie die folgenden Aktionen ausführen:
-
Kategorisieren Sie Ihre RDS-Ressourcen nach Anwendung, Projekt, Abteilung, Umgebung usw. Sie können einen Tag-Schlüssel z. B. dazu verwenden, eine Kategorie zu definieren, wobei ein Tag-Wert ein Element in dieser Kategorie ist. Sie könnten das Tag
environment=proderstellen. Alternativ könnten Sie beispielsweise den Tag-Schlüsselprojectund den Tag-WertSalixdefinieren, was angibt, dass die Amazon-RDS-Ressource dem Projekt „Salix“ zugewiesen ist. -
Automatisieren Sie Aufgaben im Ressourcenmanagement. Sie könnten beispielsweise ein Wartungsfenster für Instances mit dem Tag
environment=proderstellen, das sich vom Fenster für Instances mit dem Tagenvironment=testunterscheidet. Sie könnten auch automatische DB-Snapshots für markierte Instances mit dem Tagenvironment=prodkonfigurieren. -
Steuern Sie den Zugriff auf RDS-Ressourcen innerhalb einer IAM-Richtlinie. Hierzu können Sie den globalen Bedingungsschlüssel
aws:ResourceTag/verwenden. Eine Richtlinie könnte es beispielsweise nur Benutzern in der Gruppetag-keyDBAdmingestatten, DB-Instances mit dem Tagenvironment=prodzu ändern. Informationen zur Verwaltung des Zugriffs auf markierte Ressourcen mit IAM-Richtlinien finden Sie unter Identitäts- und Zugriffsmanagement für Amazon RDS und Kontrolle des Zugriffs auf AWS Ressourcen in der AWS Benutzerhandbuch für Identitäts- und Zugriffsmanagement. -
Überwachen Sie Ressourcen anhand eines Tags. Sie können beispielsweise ein Amazon erstellen CloudWatch Dashboard für DB-Instances, die mit gekennzeichnet sind
environment=prod. -
Verfolgen Sie Kosten, indem Ausgaben für Ressourcen mit ähnlichen Tags gruppiert werden. Wenn Sie beispielsweise RDS-Ressourcen, die mit dem Projekt „Salix“ verknüpft sind, mit dem Tag
project=Salixversehen, können Sie Kostenberichte für dieses Projekt erstellen und Ausgaben diesem Projekt zuordnen. Weitere Informationen finden Sie unter Wie AWS Die Abrechnung funktioniert mit Tags in Amazon RDS.
So funktionieren Tags für Amazon-RDS-Ressourcen
AWS wendet keine semantische Bedeutung auf Ihre Tags an. Tags werden streng als Zeichenfolgen interpretiert.
Themen
Tag-Sätze in Amazon RDS
Jede Amazon-RDS-Ressource hat einen Container, der als Tag-Satz bezeichnet wird. Der Container enthält alle Tags, die der Ressource zugewiesen sind. Eine Ressource hat genau einen Tag-Satz.
Ein Tag-Satz enthält 0–50 Tags. Wenn Sie einer RDS-Ressource ein Tag mit demselben Schlüssel hinzufügen wie ein bereits vorhandenes Tag der Ressource, überschreibt der neue Wert den alten.
Tag-Struktur in Amazon RDS
Die Struktur eines RDS-Tags sieht wie folgt aus:
- Tag-Schlüssel
-
Der Schlüssel ist der erforderliche Name des Tags. Der Zeichenfolgenwert muss aus 1 bis 128 Unicode-Zeichen bestehen. Ihm darf kein „
aws:“ oder „rds:“ als Präfix vorangestellt werden. Die Zeichenfolge darf nur Unicode-Zeichen, Ziffern, Leerzeichen sowie_,.,:,/,=,+,-und@enthalten. Der Java-Regex ist"^([\\p{L}\\p{Z}\\p{N}_.:/=+\\-@]*)$". Bei Tag-Schlüsseln wird die Groß- und Kleinschreibung beachtet. Somit sind die SchlüsselprojectundProjectunterschiedlich.Ein Schlüssel in einem Tag-Satz ist eindeutig. Sie können z. B. in einem Tag-Satz kein Schlüsselpaar mit gleichem Schlüssel, aber unterschiedlichen Werten verwenden, wie
project=Trinityundproject=Xanadu. - Tag-Wert
-
Der Tag-Wert ist ein optionaler Zeichenfolgenwert des Tags. Der Zeichenfolgenwert muss aus 1 bis 256 Unicode-Zeichen bestehen. Die Zeichenfolge darf nur Unicode-Zeichen, Ziffern, Leerzeichen sowie
_,.,:,/,=,+,-und@enthalten. Der Java-Regex ist"^([\\p{L}\\p{Z}\\p{N}_.:/=+\\-@]*)$". Bei Tag-Werten muss die Groß- und Kleinschreibung beachtet werden. Somit sind die WerteprodundProdunterschiedlich.Die Werte innerhalb eines Tag-Satzes müssen nicht eindeutig und können null sein. Es ist z. B. ein Schlüssel-Wert-Paar in einem Tag-Satz
project=Trinityundcost-center=Trinitymöglich.
Für das Taggen infrage kommende Amazon-RDS-Ressourcen
Sie können die folgenden Amazon-RDS-Ressourcen kennzeichnen:
-
DB-Instances
-
DB-Cluster
-
DB-Cluster-Endpunkte
-
Read Replicas
-
DB-Snapshots
-
DB-Cluster-Snapshots
-
Reservierte DB-Instances
-
Ereignisabonnements
-
DB-Optionsgruppen
-
DB-Parametergruppen
-
DB-Cluster-Parametergruppen
-
DB-Subnetzgruppen
-
RDS-Proxys
-
RDS-Proxy-Endpunkte
AnmerkungDerzeit können Sie RDS-Proxys und RDS-Proxy-Endpunkte nicht per AWS-Managementkonsole markieren.
-
Blue/green Bereitstellungen
-
Zero-ETL Integrationen (Vorschau)
-
Automatische Backups
-
Automatisierte Cluster-Backups
Wie AWS Die Abrechnung funktioniert mit Tags in Amazon RDS
Verwenden Sie Schlagworte, um Ihre zu organisieren AWS Rechnung, die Ihrer eigenen Kostenstruktur entspricht. Melden Sie sich dazu an, um Ihre zu erhalten AWS-Konto Rechnung inklusive Tag-Schlüsselwerten. Um dann die Kosten kombinierter Ressourcen anzuzeigen, organisieren Sie Ihre Fakturierungsinformationen nach Ressourcen mit gleichen Tag-Schlüsselwerten. Beispielsweise können Sie mehrere Ressourcen mit einem bestimmten Anwendungsnamen markieren und dann Ihre Fakturierungsinformationen so organisieren, dass Sie die Gesamtkosten dieser Anwendung über mehrere Services hinweg sehen können. Weitere Informationen finden Sie unter Verwendung von Kostenzuordnungs-Tags im AWS Billing -Benutzerhandbuch.
So funktionieren Tags für die Kostenzuweisung mit DB Snapshots
Sie können einem DB-Snapshot oder DB-Cluster-Snapshot direkt ein Kostenzuweisungs-Tag hinzufügen, und das Tag wird auf Ihrer Rechnung angezeigt. Snapshot-Speichergebühren werden jedem Snapshot zugeordnet, sodass Sie den Snapshots selbst Tags zuweisen, um diese Gebühren zu gruppieren. Sie können Snapshot-Gebühren auf eine der folgenden Arten zuordnen:
-
Fügen Sie jedem Snapshot direkt Tags hinzu.
-
Aktivieren Sie die Option Copy-Tags-to-Snapshot auf einer DB-Instance, um ihre Tags in die von ihr erstellten Snapshots zu kopieren. Diese Option gilt nur für Snapshots, die nach ihrer Aktivierung erstellt wurden. Sie müssen also vorhandene Snapshots direkt taggen. Weitere Informationen finden Sie unter Kopieren von Tags in DB-Snapshots.
Kostenzuweisungs-Tags funktionieren bei einem Snapshot auch dann, wenn die Quell-DB-Instance gelöscht wurde. Das Kopieren von Tags zwischen Konten wird nicht unterstützt.
Stichwörter für die Kostenzuweisung werden nicht rückwirkend angewendet. Jede Nutzung des Snapshot-Speichers, die vor der Zuweisung eines Tags anfällt, bleibt auf Ihrer Rechnung unberücksichtigt. Wenden Sie Ihre Stichwörter daher so schnell wie möglich an.
Da Ihr kostenloses Backup-Speicherkontingent als prozentualer Rabatt auf alle Ihre Snapshots angewendet wird, stimmen die Gesamtsummen pro Instanz in einer tagbasierten Aufschlüsselung nicht mit den Gesamtwerten pro Instanz überein, die Sie vor der Zuordnung der Snapshot-Gebühren pro Snapshot gesehen haben, obwohl die Gesamtkosten in Ihrem AWS-Konto und AWS-Region sind unverändert. Weitere Informationen finden Sie unter Sicherungsspeicher.
Bewährte Methoden für das Taggen von Amazon-RDS-Ressourcen
Wir empfehlen Ihnen, bei der Verwendung von Tags folgende bewährte Methode befolgen:
-
Dokumentieren Sie Konventionen für die Verwendung von Tags, die von allen Teams in Ihrem Unternehmen befolgt werden. Achten Sie insbesondere darauf, dass die Namen sowohl beschreibend als auch einheitlich sind. Zum Beispiel sollte das Format
environment:prodstandardisiert werden, anstatt einige Ressourcen mitenv:productionzu kennzeichnen.WichtigSpeichern Sie keine personenbezogenen Daten (PII) oder andere vertrauliche Informationen in Tags.
-
Automatisieren Sie das Tagging, um Einheitlichkeit zu gewährleisten. Sie können die folgenden Techniken verwenden:
-
Fügen Sie Tags in eine ein CloudFormation Vorlage. Wenn Sie Ressourcen mit der Vorlage erstellen, werden die Ressourcen automatisch mit Tags versehen.
-
Definieren und wenden Sie Tags an mit AWS Lambda Funktionen.
-
Erstellen Sie ein SSM-Dokument, das Schritte zum Hinzufügen von Tags zu Ihren RDS-Ressourcen enthält.
-
-
Verwenden Sie Tags nur bei Bedarf Sie können bis zu 50 Tags für eine einzelne RDS-Ressource hinzufügen. Eine bewährte Methode besteht jedoch darin, unnötig viele und komplexe Tags zu vermeiden.
-
Überprüfen Sie die Tags regelmäßig auf Relevanz und Richtigkeit. Entfernen oder ändern Sie veraltete Tags nach Bedarf.
-
Erwägen Sie, Tags mit dem zu erstellen AWS Tag-Editor im AWS-Managementkonsole. Sie können den Tag-Editor verwenden, um Tags zu mehreren unterstützten hinzuzufügen AWS Ressourcen, einschließlich RDS-Ressourcen, gleichzeitig. Weitere Informationen finden Sie unter Tag Editor im Benutzerhandbuch von AWS Resource Groups.
Kopieren von Tags in DB-Snapshots
Wenn Sie eine DB-Instance erstellen oder wiederherstellen, können Sie festlegen, dass die Tags aus der DB-Instance in Snapshots der DB-Instance kopiert werden. Das Kopieren von Tags stellt sicher, dass die Metadaten für die DB-Snapshots mit denen der Quell-DB-Instance übereinstimmen. Es wird außerdem sichergestellt, dass alle Zugriffsrichtlinien für die DB-Snapshots auch mit denen der Quell-DB-Instance übereinstimmen.
Sie können für die folgenden Aktionen festlegen, dass Tags in DB-Snapshots kopiert werden:
Erstellen einer DB-Instance
Wiederherstellen einer DB-Instance
Erstellen eines Lesereplikats
Kopieren eines DB-Snapshots
Um die Tags für die vorangegangenen Aktionen zu kopieren, wählen Sie Kopieren Sie Tags in Schnappschüsse in der AWS-Managementkonsole, oder spezifizieren --copy-tags-to-snapshot in der AWS CLI. Beim Kopieren eines DB-Snapshots können Sie die zugehörigen Tags nur kopieren, wenn Sie den DB-Snapshot in dasselbe Konto kopieren. Sie können keine Tags kopieren, wenn Sie einen DB-Snapshot zwischen Konten kopieren.
In den meisten Fällen werden Tags nicht standardmäßig kopiert. Wenn Sie jedoch eine DB-Instance aus einem DB-Snapshot wiederherstellen, prüft RDS, ob Sie neue Tags angeben. Wenn ja, werden die neuen Tags zur wiederhergestellten DB-Instance hinzugefügt. Wenn es keine neuen Tags gibt und sich der DB-Snapshot im selben Konto befindet wie die Quell-DB-Instance, fügt RDS der wiederhergestellten DB-Instance die Tags aus der Quell-DB-Instance zum Zeitpunkt der Snapshot-Erstellung hinzu. RDS fügt keine Tags aus der Quell-DB-Instance hinzu, wenn der DB-Snapshot in ein anderes Konto kopiert und dort wiederhergestellt wird.
Um zu verhindern, dass Tags von Quell-DB-Instances zu wiederhergestellten DB-Instances hinzugefügt werden, empfehlen wir Ihnen, beim Wiederherstellen einer DB-Instance neue Tags anzugeben.
In einigen Fällen können Sie einen Wert für angeben --tags Parameter des create-db-Snapshot AWS CLI Befehl. Oder Sie geben mindestens ein Tag für die API-Operation CreateDBSnapshot an. In diesen Fällen kopiert RDS keine Tags von der Quell-DB-Instance in den neuen DB-Snapshot. Diese Funktionalität gilt sogar, wenn in der Quell-DB-Instance die Option --copy-tags-to-snapshot (CopyTagsToSnapshot) aktiviert ist.
Wenn Sie diesen Ansatz verwenden, können Sie eine Kopie einer DB-Instance aus einem DB-Snapshot erstellen. Dieser Ansatz vermeidet das Hinzufügen von Tags, die nicht für die neue DB-Instance gelten. Sie erstellen Ihren DB-Snapshot mit dem AWS CLI create-db-snapshot Befehl (oder der CreateDBSnapshot RDS-API-Betrieb). Nachdem Sie Ihren DB-Snapshot erstellt haben, können Sie Tags hinzufügen. Dieser Vorgang wird später in diesem Thema beschrieben.
Markieren automatisierter Backup-Ressourcen
Automatisierte Backup-Ressourcen werden erstellt, wenn Sie den Wert für die Aufbewahrungsdauer von Backups von 0 auf größer als 0 setzen. Sie können Ressourcen für automatische Backups der Instanz oder des Clusters während der Erstellung mit einem Tag kennzeichnen. Verwenden Sie dazu --tag-specifications Parameter.
Tag-Specifications Parameter
APIs, die das unterstützen --tag-specifications Anforderungsparameter (wie DB-Instanz erstellen, DB-Instanz aus DB-Snapshot wiederherstellen, db-Cluster erstellen, usw.) kann automatische Backups kennzeichnen (Ressourcentyp: auto-backup oder cluster-auto-backup) während der Schöpfung.
Automatische Backups der Instanz taggen
Verwenden --tag-specifications mit ResourceType=auto-backup beim Erstellen oder Ändern von DB-Instances, für die automatische Backups aktiviert sind.
Taggen automatisierter Cluster-Backups
Verwenden --tag-specifications mit ResourceType=cluster-auto-backup beim Erstellen von DB-Clustern, für die automatische Backups aktiviert sind.
Taggen automatisierter Backups beim Ändern der DB-Instance
Sie können automatisierte Backups nur mit folgenden Funktionen taggen --tag-specifications wenn Sie die Aufbewahrung von Backups von 0 auf größer als 0 setzen. Wenn automatische Backups bereits vorhanden sind, verwenden Sie AddTagsToResource API stattdessen.
Automatisierte Backup-Tags sind unabhängig von Quell-DB-Instance-Tags, DB-Cluster-Tags oder DB-Snapshot-Tags.
Hinzufügen und Löschen von Tags in Amazon RDS
Sie haben die folgenden Möglichkeiten:
-
Erstellen Sie Tags, wenn Sie eine Ressource erstellen, z. B. wenn Sie den ausführen AWS CLI beherrschen
create-db-instance. -
Fügen Sie Tags über den Befehl
add-tags-to-resourcezu einer vorhandenen Ressource hinzu. -
Listen Sie über den Befehl
list-tags-for-resourceTags auf, die einer bestimmten Ressource zugeordnet sind. -
Aktualisieren Sie die Tags über den Befehl
add-tags-to-resource. -
Entfernen Sie Tags über den Befehl
remove-tags-from-resourceaus einer Ressource.
Die folgenden Verfahren zeigen, wie typische Tagging-Operationen für Ressourcen im Zusammenhang mit DB-Instances durchgeführt werden. Beachten Sie, dass Tags für Autorisierungszwecke zwischengespeichert werden. Aus diesem Grund können beim Hinzufügen oder Aktualisieren von Tags zu Amazon-RDS-Ressourcen mehrere Minuten vergehen, bis die Änderungen sichtbar sind.
Amazon-RDS-Ressourcen werden auf die gleiche Weise wie andere Ressourcen getaggt. Die folgenden Schritte zeigen, wie Sie eine Amazon-RDS-DB-Instance taggen.
So fügen Sie ein Tag zu einer DB-Instance hinzu
-
Loggen Sie sich ein bei AWS-Managementkonsole und öffnen Sie die Amazon RDS-Konsole unter https://console.aws.amazon.com/rds/
. -
Wählen Sie im Navigationsbereich Datenbanken aus.
AnmerkungGeben Sie unter Filter databases (Datenbanken filtern) eine Textzeichenfolge ein, um die Liste der DB-Instances im Bereich Databases (Datenbanken) zu filtern. Es werden nur DB-Instances angezeigt, welche die Zeichenfolge enthalten.
-
Wählen Sie den Namen der DB-Instance aus, die Sie mit einem Tag versehen möchten, um deren Details anzuzeigen.
-
Scrollen Sie im Detailbereich nach unten zum Bereich Tags.
-
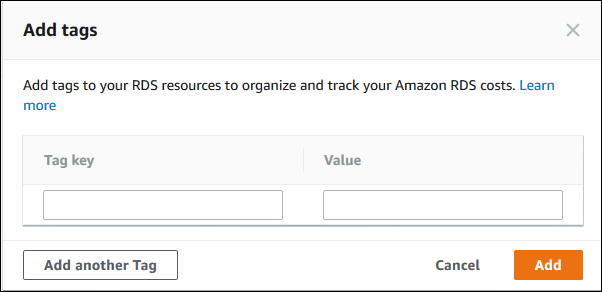
Wählen Sie Add aus. Das Fenster Add tags (Tags hinzufügen) wird angezeigt.
-
Geben Sie einen Wert für Tag key (Tag-Schlüssel) und Wert ein.
-
Wenn Sie ein weiteres Tag hinzufügen möchten, wählen Sie Add another Tag (Weiteres Tag hinzufügen) aus und geben Sie unter Tag key (Tag-Schlüssel) und Wert einen Wert ein.
Wiederholen Sie diesen Schritt, bis Sie alle Tags hinzugefügt haben.
-
Wählen Sie Add aus.
So löschen Sie ein Tag aus einer DB-Instance
-
Loggen Sie sich in das ein AWS-Managementkonsole und öffnen Sie die Amazon RDS-Konsole unter https://console.aws.amazon.com/rds/
. -
Wählen Sie im Navigationsbereich Datenbanken aus.
AnmerkungGeben Sie im Feld Databases (Datenbanken) eine Textzeichenfolge ein, um die Liste der DB-Instances im Bereich Databases (Datenbanken) zu filtern. Es werden nur DB-Instances angezeigt, welche die Zeichenfolge enthalten.
-
Wählen Sie den Namen der entsprechenden DB-Instance aus, um deren Details anzuzeigen.
-
Scrollen Sie im Detailbereich nach unten zum Bereich Tags.
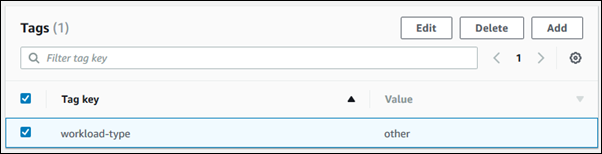
Wählen Sie das Tag aus, das Sie löschen möchten.
-
Wählen Sie Löschen und dann im Fenster Löschen von Tags erneut Löschen aus.
Mithilfe der können Sie Tags für eine DB-Instance hinzufügen, auflisten oder entferne AWS CLI.
Um einer Amazon RDS-Ressource ein oder mehrere Tags hinzuzufügen, verwenden Sie den AWS CLI beherrschen
add-tags-to-resource.Um die Tags auf einer Amazon RDS-Ressource aufzulisten, verwenden Sie den AWS CLI beherrschen
list-tags-for-resource.Um ein oder mehrere Tags aus einer Amazon RDS-Ressource zu entfernen, verwenden Sie den AWS CLI beherrschen
remove-tags-from-resource.
Weitere Informationen zum Erstellen des erforderlichen ARN finden Sie unter Erstellen eines ARN für Amazon RDS.
Mithilfe der Amazon-RDS-API können Sie Tags für eine DB-Instance hinzufügen, auflisten oder entfernen.
Verwenden Sie die API-Operation
AddTagsToResource, um ein Tag zu einer Amazon-RDS-Ressource hinzuzufügen.Verwenden Sie die API-Operation , um die Tags für eine Amazon-RDS-Ressource aufzulisten
ListTagsForResource.Verwenden Sie die API-Operation
RemoveTagsFromResource, um Tags aus einer Amazon-RDS-Ressource zu entfernen.
Weitere Informationen zum Erstellen des erforderlichen ARN finden Sie unter Erstellen eines ARN für Amazon RDS.
Wenn Sie in der Amazon-RDS-API mit XML arbeiten, nutzen Sie das folgende Schema:
<Tagging>
      <TagSet>
          <Tag>
              <Key>Project</Key>
              <Value>Trinity</Value>
          </Tag>
          <Tag>
              <Key>User</Key>
              <Value>Jones</Value>
          </Tag>
      </TagSet>
  </Tagging>
Die folgende Tabelle enthält eine Liste der zulässigen XML-Tags und deren Eigenschaften. Bei Werten für Key und Value wird die Groß-/Kleinschreibung berücksichtigt. Beispiel: project=Trinity und PROJECT=Trinity sind verschiedene Tags.
| Markieren von Elementen | Description |
|---|---|
| TagSet | Ein Tag-Satz ist ein Container für alle Tags, die einer Amazon Amazon-RDS-Ressource zugewiesen sind. Es ist nur ein Tag-Satz pro Ressource zulässig. Du arbeitest mit einem TagSet nur über die Amazon RDS-API. |
| Tag | Ein Tag ist ein benutzerdefiniertes Schlüssel-Wert-Paar. Ein Tag-Satz kann 1 bis 50 Tags enthalten. |
| Schlüssel |
Ein Schlüssel ist der erforderliche Name des Tags. Einschränkungen finden Sie unter Tag-Struktur in Amazon RDS. Der Zeichenfolgenwert kann aus 1 bis 128 Unicode-Zeichen bestehen. Ihm darf kein " Schlüssel müssen in einem Tag-Satz eindeutig sein. Beispielsweise können Sie in einem Tag-Set kein Schlüsselpaar haben, bei dem der Schlüssel derselbe, aber unterschiedliche Werte hat, wie project/Trinity und project/Xanadu. |
| Wert |
Ein Wert ist der optionale Wert des Tags. Einschränkungen finden Sie unter Tag-Struktur in Amazon RDS. Der Zeichenfolgenwert kann aus 1 bis 256 Unicode-Zeichen bestehen. Ihm darf kein " Die Werte innerhalb eines Tag-Satzes müssen nicht eindeutig und können null sein. Sie können beispielsweise ein Schlüssel-Wert-Paar in einem Tag-Set von haben project/Trinity und kosten-center/Trinity. |
