Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Configura SAML con IAM for Connect Customer
Connect Customer supporta la federazione delle identità configurando Security Assertion Markup Language (SAML) 2.0 con AWS IAM per abilitare il single sign-on (SSO) basato sul Web dall'organizzazione all'istanza Connect Customer. Ciò consente agli utenti di accedere a un portale dell'organizzazione ospitato da un provider di identità (IdP) compatibile con SAML 2.0 e accedere a un'istanza Connect Customer con un'esperienza di single sign-on senza dover fornire credenziali separate per Connect Customer.
Note importanti
Prima di cominciare, tieni presente che:
-
Queste istruzioni non si applicano alle implementazioni di Connect Customer Global Resiliency. Per informazioni relative a Connect Customer Global Resiliency, vedere. Integra il tuo provider di identità (IdP) con un endpoint di accesso SAML di Connect Customer Global Resiliency
-
La scelta dell'autenticazione basata su SAML 2.0 come metodo di gestione delle identità per l'istanza Connect Customer richiede la configurazione della federazione. AWS Identity and Access Management
-
Il nome utente in Connect Customer deve corrispondere all'attributo RoleSessionName SAML specificato nella risposta SAML restituita dal provider di identità.
-
Connect Customer non supporta la federazione inversa. Cioè, non puoi accedere direttamente a Connect Customer. In caso di un tentativo, verrà ricevuto un messaggio di sessione scaduta. L'autenticazione deve essere effettuata dal gestore dell'identità digitale e non dal Service Provider (SP) (Connect Customer);
-
La maggior parte dei provider di identità utilizza per impostazione predefinita AWS l'endpoint di accesso globale come Application Consumer Service (ACS), che è ospitato negli Stati Uniti orientali (Virginia settentrionale). Si raccomanda di sovrascrivere questo valore per utilizzare l'endpoint regionale che corrisponde a quello in cui è stata creata l'istanza Regione AWS .
-
Tutti i Connect Customer nomi utente fanno distinzione tra maiuscole e minuscole, anche quando si utilizza SAML.
-
Se disponi di vecchie istanze Connect Customer configurate con SAML e devi aggiornare il tuo dominio Connect Customer, consulta. Impostazioni personali
Panoramica sull'utilizzo di SAML con Connect Customer
Il diagramma seguente mostra l'ordine in cui vengono eseguite le richieste SAML per autenticare gli utenti e federarsi con Connect Customer. Non si tratta di un diagramma di flusso per un modello di minaccia.
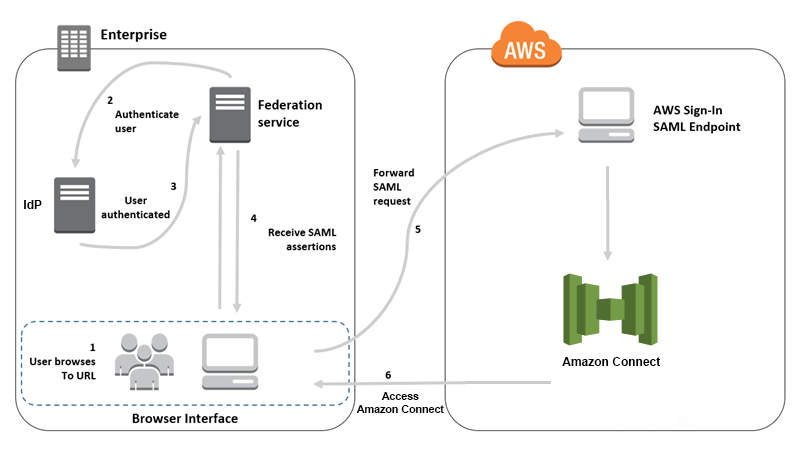
Le richieste SAML si sviluppano come riportato di seguito:
-
L'utente accede a un portale interno che include un link per accedere a Connect Customer. Il collegamento viene definito nel provider di identità.
-
Il servizio di federazione richiede l'autenticazione dall'archivio identità dell'organizzazione.
-
L'archivio identità autentica l'utente e restituisce la risposta di autenticazione al servizio di federazione.
-
Quando l'autenticazione viene completata, il servizio di federazione pubblica l'asserzione SAML nel browser dell'utente.
-
Il browser dell'utente pubblica l'asserzione SAML sull'endpoint SAML di AWS accesso (). https://signin.aws.amazon.com/saml AWS sign in riceve la richiesta SAML, elabora la richiesta, autentica l'utente e avvia un reindirizzamento del browser all'endpoint Connect Customer con il token di autenticazione.
-
Utilizzando il token di autenticazione di AWS, Connect Customer autorizza l'utente e apre Connect Customer nel suo browser.
Abilitazione SAML-based dell'autenticazione per Connect Customer
I seguenti passaggi sono necessari per abilitare e configurare l'autenticazione SAML da utilizzare con l'istanza Connect Customer:
-
Crea un'istanza Connect Customer e seleziona l'autenticazione basata su SAML 2.0 per la gestione delle identità.
-
Abilita la federazione SAML tra il tuo provider di identità e. AWS
-
Aggiungi gli utenti Connect Customer alla tua istanza Connect Customer. Accedi all'istanza utilizzando l'account amministratore creato durante la creazione dell'istanza. Vai alla pagina User Management (Gestione utenti) e aggiungi gli utenti.
Importante
-
Per un elenco dei caratteri consentiti nei nomi utente, consulta la documentazione relativa alla
Usernameproprietà in CreateUser azione. -
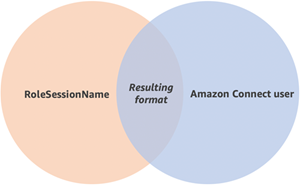
A causa dell'associazione di un utente Connect Customer e di un ruolo AWS IAM, il nome utente deve corrispondere esattamente a quello configurato con l'integrazione federativa AWS IAM, che in genere finisce per essere il nome utente nella directory. RoleSessionName Il formato del nome utente deve corrispondere all'intersezione delle condizioni di formato dell'utente RoleSessionName e di un utente Connect Customer, come mostrato nel diagramma seguente:
-
-
Configurare il provider di identità per le asserzioni SAML, risposta di autenticazione e lo stato relay. Gli utenti eseguono l'accesso al provider di identità. In caso di successo, vengono reindirizzati alla tua istanza Connect Customer. Il ruolo IAM viene utilizzato per la federazione con AWS, il che consente l'accesso a Connect Customer.
Selezione dell'autenticazione basata su SAML 2.0 durante la creazione delle istanze
Quando crei la tua istanza Connect Customer, seleziona l'opzione di autenticazione basata su SAML 2.0 per la gestione delle identità. Nella seconda fase, al momento della creazione dell'amministratore per l'istanza, il nome utente specificato deve corrispondere esattamente a un nome utente nella directory di rete esistente. Non è possibile specificare una password per l'amministratore perché le password vengono gestite tramite la directory esistente. L'amministratore viene creato in Connect Customer e gli viene assegnato il profilo di sicurezza Admin.
Puoi accedere alla tua istanza Connect Customer, tramite il tuo IdP, utilizzando l'account amministratore per aggiungere altri utenti.
Abilita la federazione SAML tra il tuo provider di identità e AWS
Per abilitare SAML-based l'autenticazione per Connect Customer, devi creare un provider di identità nella console IAM. Per ulteriori informazioni, consulta Abilitare gli utenti federati SAML 2.0 ad accedere alla console di AWS gestione.
Il processo di creazione di un provider di identità per AWS è lo stesso per Connect Customer. La fase 6 del diagramma di flusso precedente mostra che il client viene inviato all'istanza Connect Customer anziché a Console di gestione AWS.
I passaggi necessari per abilitare la federazione SAML con AWS includono:
-
Crea un provider SAML in. AWS Per ulteriori informazioni, consulta Creazione di provider di identità SAML.
-
Crea un ruolo IAM per la federazione SAML 2.0 con la Console di gestione AWS. Crea un solo ruolo per la federazione (è necessario un solo ruolo da utilizzare per la federazione). Il ruolo IAM determina le autorizzazioni disponibili in AWS per gli utenti che effettuano l'accesso tramite il provider di identità. In questo caso, le autorizzazioni riguardano l'accesso a Connect Customer. È possibile controllare le autorizzazioni per le funzionalità di Connect Customer utilizzando i profili di sicurezza in Connect Customer. Per ulteriori informazioni, consulta Creazione di un ruolo per una federazione SAML 2.0 (Console).
Nel passaggio 5, scegli Consenti l'accesso programmatico e alla console AWS di gestione. Crea la policy di attendibilità descritta nell'argomento alla procedura Preparazione per la creazione di un ruolo per la federazione SAML 2.0. Quindi crea una policy per assegnare le autorizzazioni alla tua istanza Connect Customer. Le autorizzazioni iniziano al passaggio 9 della procedura Creare un ruolo per la SAML-based federazione.
Creazione di una policy per l'assegnazione di autorizzazioni al ruolo IAM per la federazione SAML
-
Nella pagina Attach permissions policy (Associa policy di autorizzazioni), scegli Create policy (Crea policy).
-
Nella pagina Create policy (Crea policy), scegli JSON.
-
Copia una delle seguenti policy di esempio e incollarla nell'editor di policy JSON, sostituendo l'eventuale testo esistente. È possibile usare una policy per abilitare la federazione SAML, oppure personalizzarle per i requisiti specifici.
Utilizza questo criterio per abilitare la federazione per tutti gli utenti in una specifica istanza di Connect Customer. Per SAML-based l'autenticazione, sostituisci il valore
Resourcedi con l'ARN dell'istanza che hai creato:Utilizza questo criterio per abilitare la federazione di istanze specifiche di Connect Customer. Sostituisci il valore per
connect:InstanceIdall'ID istanza per l'istanza.Utilizza questa policy per abilitare la federazione per più istanze. Notare le parentesi attorno agli ID istanza elencati.
-
Dopo aver creato la policy, seleziona Next: Review (Avanti: Rivedi). Quindi torna al passaggio 10 della procedura Per creare un ruolo per la SAML-based federazione nell'argomento Creazione di un ruolo per la federazione SAML 2.0 (console).
-
-
Configura la rete come un provider SAML per AWS. Per ulteriori informazioni, consulta Abilitare gli utenti federati SAML 2.0 ad accedere alla AWS console di gestione.
-
Configura asserzioni SAML per la risposta di autenticazione. Per ulteriori informazioni, consulta Configurazione delle asserzioni SAML per la risposta di autenticazione.
-
Per Connect Customer, lascia vuoto l'URL di avvio dell'applicazione.
-
Sostituisci l'URL dell'Application Consumer Service (ACS) nel tuo provider di identità per utilizzare l'endpoint regionale che coincide con quello Regione AWS della tua istanza Connect Customer. Per ulteriori informazioni, consulta Configurazione del provider di identità per utilizzare gli endpoint SAML regionali.
-
Configura lo stato di inoltro del tuo provider di identità in modo che punti alla tua istanza Connect Customer. L'URL da utilizzare per lo stato del relay è composto come segue:
https://region-id.console.aws.amazon.com/connect/federate/instance-idSostituiscilo
region-idcon il nome della regione in cui hai creato l'istanza Connect Customer, ad esempio us-east-1 per Stati Uniti orientali (Virginia settentrionale). Sostituisci ilinstance-idcon l'ID dell'istanza per la tua istanza.GovCloud Ad esempio, l'URL è https://console.amazonaws-us-gov.com/:
-
https://console.amazonaws-us-gov.com/connect/federate/instance-id
Nota
Puoi trovare l'ID dell'istanza per la tua istanza scegliendo l'alias dell'istanza nella console Connect Customer. L'ID istanza è un set di numeri e lettere dopo "/instance" in Instance ARN (ARN istanza) visualizzato nella pagina Overview (Panoramica). Ad esempio, l'ID istanza nell'ARN istanza seguente è 178c75e4-b3de-4839-a6aa-e321ab3f3770.
arn:aws:connect:us-east-1:450725743157:instance/178c75e4-b3de-4839-a6aa-e321ab3f3770
Nota
L'HTTP non è supportato per gli URL di inoltro di destinazione. Se si specifica un URL HTTP, questo viene automaticamente trasformato in HTTPS. Ciò influisce sullo sviluppo locale con gli URL localhost.
-
Configurazione del provider di identità per utilizzare gli endpoint SAML regionali
Per fornire la migliore disponibilità, consigliamo di utilizzare l'endpoint SAML regionale che coincide con l'istanza Connect Customer anziché l'endpoint globale predefinito.
I passaggi seguenti sono indipendenti dall'IdP e funzionano per qualsiasi IdP SAML (ad esempio, Okta, Ping, Shibboleth, ADFS, AzureAD e altro). OneLogin
-
Aggiorna (o sostituisci) l'URL ACS (Assertion Consumer Service). Esistono due modi per eseguire questa operazione.
-
Opzione 1: scarica i metadati AWS SAML e aggiorna l'attributo nella regione di tua scelta.
LocationCarica questa nuova versione dei metadati AWS SAML nel tuo IdP.Di seguito è riportato un esempio di una revisione:
<AssertionConsumerService index="1" isDefault="true" Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://region-id.signin.aws.amazon.com/saml"/> -
Opzione 2: sostituisci l'URL AssertionConsumerService (ACS) nel tuo IdP. Se, IdPs ad esempio, Okta fornisce AWS integrazioni predefinite, puoi sovrascrivere l'URL ACS nella console di amministrazione. AWS Usa lo stesso formato per passare a una regione di tua scelta (ad esempio, https://.signin.aws.rproxy.goskope.com.amazon).
region-idcom/saml).
-
-
Aggiorna la policy di attendibilità del ruolo associata:
-
Questo passaggio deve essere eseguito per ogni ruolo in ogni account che si fida del determinato provider di identità.
-
Modifica la relazione di attendibilità e sostituisci la condizione singolare con una condizione multivalore
SAML:aud. Ad esempio:-
Predefinito: "
SAML:aud«:"https://signin.aws.amazon.com/saml». -
Con modifiche: "
SAML:aud«: [" «, https://signin.aws.amazon.com/saml «https://region-id.signin.aws.rproxy.goskope.com.amazon. com/saml«]
-
-
Apporta in anticipo queste modifiche alle relazioni di fiducia. Non dovrebbero essere eseguite come parte di un piano durante un incidente.
-
-
Configura uno stato di inoltro per la pagina della Region-specific console.
-
Se non esegui questo passaggio finale, non c'è alcuna garanzia che il processo di accesso Region-specific SAML inoltrerà gli utenti alla pagina di accesso alla console all'interno della stessa regione. Questo passaggio varia in base al provider di identità, ma esistono blog (ad esempio, Come utilizzare SAML per indirizzare automaticamente gli utenti federati verso una pagina specifica della console di gestione AWS
) che mostrano l'uso dello stato di inoltro per ottenere il deep linking. -
Utilizzando l' technique/parameters appropriato per il tuo IdP, imposta lo stato di inoltro sull'endpoint della console corrispondente (ad esempio, https://.console.aws.amazon).
region-idcom/connect/federate/).instance-id
-
Nota
-
Assicurati che STS non sia disabilitato nelle tue regioni aggiuntive.
-
Assicurarsi che nessun SCP impedisca le azioni STS nelle regioni aggiuntive.
Utilizzare una destinazione nell'URL dello stato del relay
Quando configuri lo stato di inoltro per il tuo provider di identità, puoi utilizzare l'argomento di destinazione nell'URL per indirizzare gli utenti verso una pagina specifica della tua istanza Connect Customer. Ad esempio, è possibile usare un link per aprire il CCP direttamente quando un agente effettua l'accesso. All'utente deve essere assegnato un profilo di sicurezza che concede l'accesso a tale pagina nell'istanza. Ad esempio, per inviare agenti al CCP, utilizza un URL simile al seguente per lo stato di relay. È necessario utilizzare la codifica URL
-
https://us-east-1.console.aws.amazon.com/connect/federate/instance-id?destination=%2Fccp-v2%2Fchat&new_domain=true
Un altro esempio di URL valido è:
-
https://us-east-1.console.aws.amazon.com/connect/federate/instance-id?destination=%2Fagent-app-v2
GovCloud Ad esempio, l'URL è https://console.amazonaws-us-gov.com/. Quindi l'indirizzo sarebbe:
-
https://console.amazonaws-us-gov.com/connect/federate/instance-id?destination=%2Fccp-v2%2Fchat&new_domain=true
Se desideri configurare l'argomento di destinazione su un URL esterno all'istanza di Connect Customer, ad esempio il tuo sito Web personalizzato, aggiungi prima quel dominio esterno alle origini approvate dell'account. Per eseguire l'esempio, esegui le operazioni seguenti:
-
Nella console Connect Customer aggiungi https://
your-custom-website.com alle origini approvate. Per istruzioni, consulta l’argomento Utilizza una lista consentita per le applicazioni integrate in Connect Customer. -
Nel provider d'identità configura lo stato del relay in
https://your-region.console.aws.amazon.com/connect/federate/instance-id?destination=https%3A%2F%2Fyour-custom-website.com -
Quando i tuoi agenti effettuano l'accesso, vengono indirizzati direttamente a https://
your-custom-website.com.
Aggiungi utenti alla tua istanza Connect Customer
Aggiungi utenti all'istanza di connessione, accertandoti che i nomi degli utenti corrispondano esattamente ai nomi utente nella directory esistente. Se i nomi non corrispondono, gli utenti possono accedere al provider di identità, ma non a Connect Customer perché in Connect Customer non esiste alcun account utente con quel nome utente. È possibile aggiungere utenti manualmente nella pagina User management (Gestione degli utenti), oppure caricare in blocco utenti con il modello CSV. Dopo aver aggiunto gli utenti a Connect Customer, puoi assegnare profili di sicurezza e altre impostazioni utente.
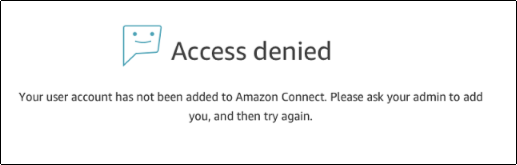
Quando un utente accede al provider di identità, ma non viene trovato alcun account con lo stesso nome utente in Connect Customer, viene visualizzato il seguente messaggio Accesso negato.
Caricamento in blocco di utenti con il modello
È possibile importare gli utenti tramite l'aggiunta a un file CSV. È possibile quindi importare il file CSV nell'istanza, aggiungendo tutti gli utenti nel file. Se aggiungi utenti caricando un file CSV, utilizza il modello SAML per gli utenti. Puoi trovarlo nella pagina di gestione degli utenti in Connect Customer. Per l' SAML-based autenticazione viene utilizzato un modello diverso. Se in precedenza hai scaricato il modello, dovresti scaricare la versione disponibile nella pagina di gestione degli utenti dopo aver impostato l'istanza con SAML-based l'autenticazione. Il modello non deve includere una colonna per e-mail o password.
Accesso utente SAML e durata della sessione
Quando utilizzi SAML in Connect Customer, gli utenti devono accedere a Connect Customer tramite il tuo provider di identità (IdP). Il tuo IdP è configurato per l'integrazione con. AWS Dopo l'autenticazione, viene creato un token per la loro sessione. Vengono quindi reindirizzati alla tua istanza Connect Customer e accedono automaticamente a Connect Customer utilizzando il single sign-on.
Come best practice, dovresti anche definire una procedura per consentire agli utenti di Connect Customer di disconnettersi quando hanno finito di utilizzare Connect Customer. Dovrebbero disconnettersi sia dal Connect Customer che dal tuo provider di identità. In caso contrario, la persona successiva che accede allo stesso computer può accedere a Connect Customer senza password poiché il token per le sessioni precedenti è ancora valido per la durata della sessione. È valido per 12 ore.
Informazioni sulla scadenza della sessione
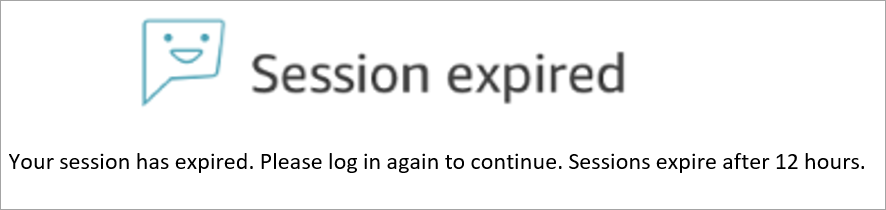
Le sessioni di Connect Customer scadono 12 ore dopo l'accesso di un utente. Dopo 12 ore, gli utenti vengono automaticamente scollegati, anche se sono attualmente impegnati in una chiamata. Se gli agenti rimangono connessi per più di 12 ore, devono aggiornare il token della sessione prima della scadenza. Per creare una nuova sessione, gli agenti devono disconnettersi da Connect Customer e dal tuo IdP e quindi accedere nuovamente. Questa impostazione consente di reimpostare il timer della sessione impostato sul token in modo da impedire che gli agenti vengano disconnessi durante un contatto attivo con un cliente. Quando una sessione scade mentre un utente è connesso, viene visualizzato il seguente messaggio. Per utilizzare nuovamente Connect Customer, devi accedere al tuo provider di identità.
Nota
Se durante l'accesso viene visualizzato il messaggio Sessione scaduta, probabilmente è sufficiente aggiornare il token di sessione. Vai al provider di identità ed esegui l'accesso. Aggiorna la pagina Connect Customer. Se il messaggio persiste, contatta il team IT.
