As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
Princípios de design para desenvolver um contact center seguro no Connect Customer
A segurança inclui a capacidade de proteger informações, sistemas e ativos, agregando valor comercial por meio de avaliações de risco e estratégias de mitigação. Esta seção fornece uma visão geral dos princípios de design, das melhores práticas e das questões relacionadas à segurança das cargas de trabalho do Connect Customer.
Connect Customer Security Journey
Depois de tomar a decisão de transferir sua carga de trabalho para o Connect Customer, além de revisar Segurança no Connect Customer e Melhores práticas de segurança para o Connect Customer seguir estas diretrizes e etapas para entender e implementar seus requisitos de segurança em relação às seguintes áreas principais de segurança:

Entendendo o AWS Modelo de segurança
Quando você move sistemas de computador e dados para a nuvem, as responsabilidades de segurança são compartilhadas entre você AWS e. AWS é responsável por proteger a infraestrutura subjacente que dá suporte à nuvem, e você é responsável por tudo o que coloca na nuvem ou se conecta à nuvem.
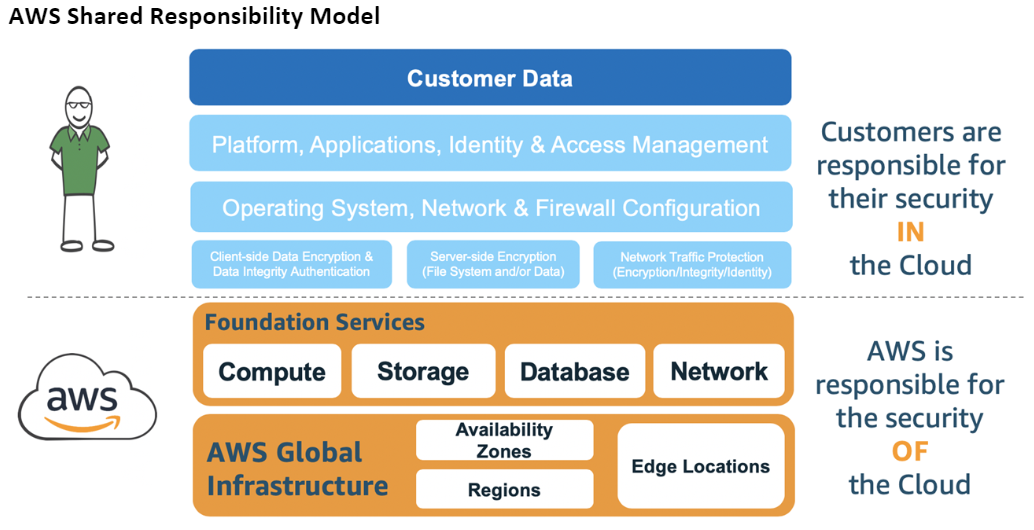
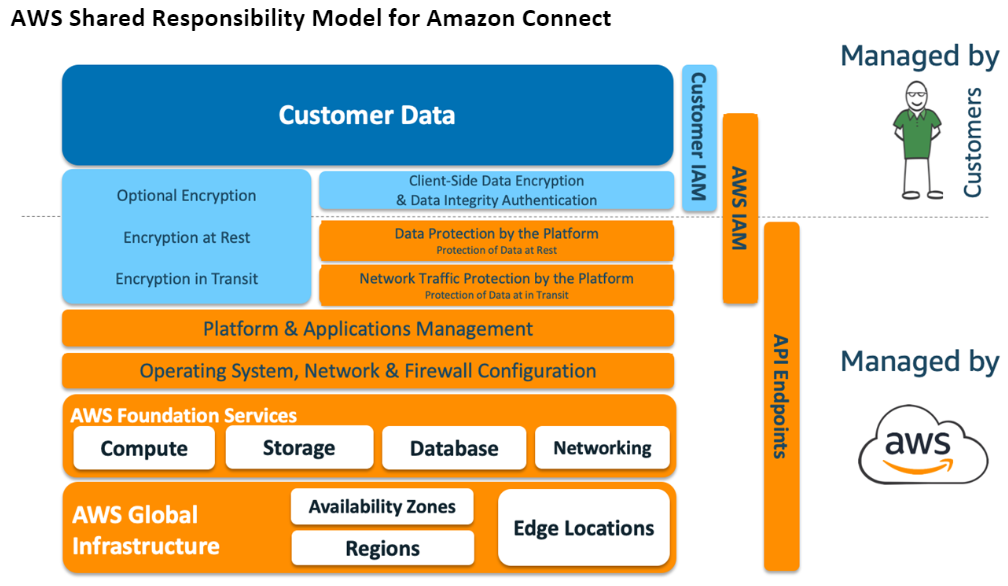
AWS Os serviços que você usa determinarão quanto trabalho de configuração você precisa realizar como parte de suas responsabilidades de segurança. Quando você usa o Connect Customer, o modelo compartilhado reflete AWS as responsabilidades do cliente em alto nível, conforme mostrado no diagrama a seguir.
Fundamentos da conformidade
Third-party os auditores avaliam a segurança e a conformidade do Connect Customer como parte de vários programas de AWS conformidade. Entre eles estão SOC
Para obter uma lista de AWS serviços no escopo de programas de conformidade específicos, consulte AWS Serviços no escopo por programa de conformidade
Seleção da região
A seleção da região para hospedar a instância Connect Customer depende das restrições de soberania dos dados e da localização dos contatos e agentes. Depois que essa decisão for tomada, revise os requisitos de rede do Connect Customer e as portas e protocolos que você precisa permitir. Além disso, para reduzir o raio de explosão, use a lista de permissões de domínio ou os intervalos de endereços IP permitidos para sua instância Connect Customer.
Para obter mais informações, consulte Configure sua rede para usar o Painel de Controle de Contato do Cliente (CCP) do Connect.
AWS integração de serviços
Recomendamos analisar cada AWS serviço em sua solução de acordo com os requisitos de segurança de sua organização. Consulte os recursos a seguir:
Segurança de dados no Connect Customer
Durante sua jornada de segurança, suas equipes de segurança podem precisar de uma compreensão mais profunda de como os dados são tratados no Connect Customer. Consulte os recursos a seguir:
Diagrama de workload
Analise o diagrama de workload e crie uma solução ideal na AWS. Isso inclui analisar e decidir quais AWS serviços adicionais devem ser incluídos em sua solução e em quaisquer aplicativos locais e de terceiros que precisem ser integrados.
AWS Identity and Access Management (IAM)
Tipos de personas de clientes do Connect
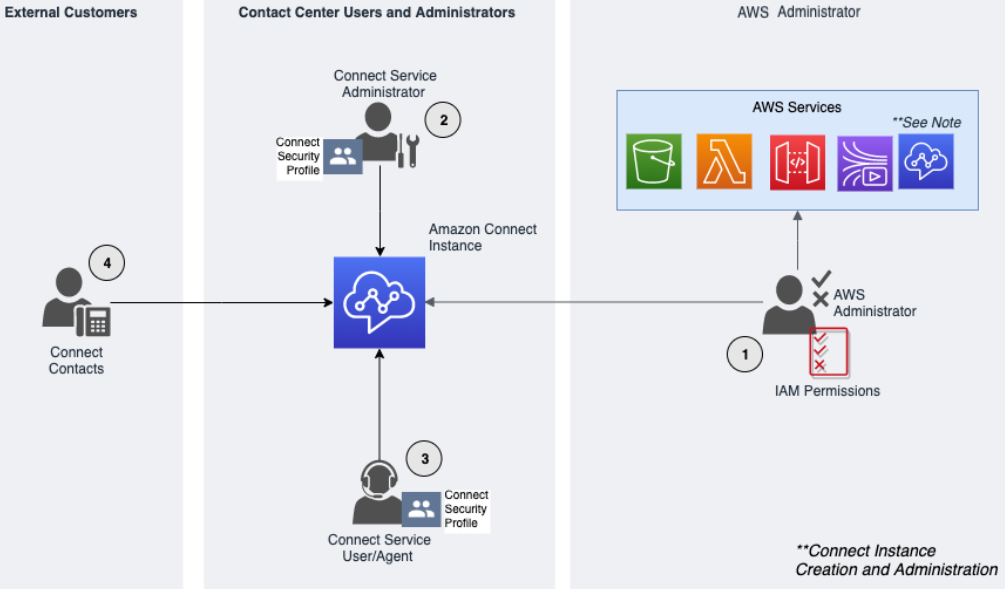
Existem quatro tipos de personas do Connect Customer, com base nas atividades que estão sendo realizadas.
-
AWS administrador — AWS os administradores criam ou modificam os recursos do Connect Customer e também podem delegar o acesso administrativo a outros diretores usando o serviço AWS Identity and Access Management (IAM). O escopo dessa persona está focado em criar e administrar sua instância do Connect Customer.
-
Administrador do Connect Customer — Os administradores de serviços determinam quais recursos e recursos do Connect Customer os funcionários devem acessar no site do Connect Customer administrador. O administrador do serviço atribui perfis de segurança para determinar quem pode acessar o site do Connect Customer administrador e quais tarefas eles podem realizar. O escopo dessa persona está focado em criar e administrar sua central de contato com o Connect Customer.
-
Agente do Connect Customer — Os agentes interagem com o Connect Customer para realizar suas tarefas de trabalho. Os usuários do serviço podem ser agentes ou supervisores do contact center.
-
Contato do Atendimento ao Cliente do Connect — O cliente que interage com sua central de contato do Connect Customer.
Melhores práticas do administrador do IAM
O acesso administrativo do IAM deve ser limitado ao pessoal aprovado na organização. Os administradores do IAM também devem entender quais recursos do IAM estão disponíveis para uso com o Connect Customer. Para obter melhores práticas do IAM, consulte Security best practices in IAM no IAM User Guide. Também consulte Exemplos de políticas baseadas na identidade do cliente do Connect.
Melhores práticas do administrador de atendimento ao cliente do Connect
Os administradores de serviços são responsáveis por gerenciar os usuários do Connect Customer, incluindo adicionar usuários ao Connect Customer, fornecer suas credenciais e atribuir as permissões apropriadas para que eles possam acessar os recursos necessários para realizar seu trabalho. Os administradores devem começar com um conjunto mínimo de permissões e conceder permissões adicionais conforme necessário.
Perfis de segurança para acesso ao Connect Customer e Contact Control Panel (CCP)ajudam você a gerenciar quem pode acessar o painel Connect Customer e o Painel de Controle de Contatos e quem pode realizar tarefas específicas. Analise as permissões granulares concedidas nos perfis de segurança padrão disponíveis nativamente. Os perfis de segurança personalizados podem ser configurados para atender a requisitos específicos. Por exemplo, um atendente poderoso capaz de atender a chamadas, mas que também tem acesso aos relatórios. Depois que isso for finalizado, os usuários deverão ser atribuídos aos perfis de segurança corretos.
Multi-Factor Autenticação
Para segurança extra, recomendamos que você exija autenticação multifator (MFA) de todos os usuários do IAM na conta. A MFA pode ser configurada por meio AWS do IAM ou do seu provedor de identidade SAML 2.0 ou do servidor Radius, se isso for mais aplicável ao seu caso de uso. Depois que o MFA é configurado, uma terceira caixa de texto fica visível na página de login do Connect Customer para fornecer o segundo fator.
Federação de identidades
Além de armazenar usuários no Connect Customer, você pode habilitar o logon único (SSO) para o Connect Customer usando a federação de identidades. A federação é uma prática recomendada para permitir que os eventos do ciclo de vida dos funcionários sejam refletidos no Connect Customer quando eles são feitos no provedor de identidade de origem.
Acesso a aplicações integradas
As etapas em seus fluxos podem precisar de credenciais para acessar informações em aplicativos e sistemas externos. Para fornecer credenciais para acessar outros AWS serviços de forma segura, use as funções do IAM. Um perfil do IAM é uma entidade que tem o próprio conjunto de permissões, mas que não é um usuário ou grupo. Os perfis também não têm o próprio conjunto de credenciais permanentes e são alternados automaticamente.
As credenciais, como chaves de API, devem ser armazenadas fora do código da aplicação de fluxo, onde podem ser recuperadas programaticamente. Para fazer isso, você pode usar AWS Secrets Manager uma solução existente de terceiros. Com o Secrets Manager, você pode substituir credenciais codificadas em seu código, incluindo senhas, por uma chamada de API para o Secrets Manager para recuperar o segredo programaticamente.
Controles de detecção
O registro em log e o monitoramento são importantes para a confiabilidade, a disponibilidade e o desempenho da central de atendimento. Você deve registrar informações relevantes do Connect Customer Flows to Amazon CloudWatch e criar alertas e notificações com base nas mesmas.
Você deve definir os requisitos de retenção de logs e as políticas de ciclo de vida desde o início e prepare-se para mover os arquivos de log para locais de armazenamento econômicos assim que possível. Conecte o log das APIs públicas do cliente ao AWS CloudTrail. Você deve revisar e automatizar as ações configuradas com base nos CloudTrail registros.
O Amazon S3 é a melhor escolha para retenção e arquivamento de dados de log de longo prazo, especialmente para organizações com programas de conformidade que exigem que os dados de log sejam auditáveis em seu formato nativo. Depois que os dados de log estiverem em um bucket do S3, defina regras de ciclo de vida para aplicar automaticamente as políticas de retenção e mover esses objetos para outras classes de armazenamento econômicas, como Amazon S3 Standard -Infrequent Access (Standard - IA) ou Amazon Glacier.
A AWS nuvem fornece infraestrutura e ferramentas flexíveis para oferecer suporte a soluções sofisticadas em cooperação com ofertas e soluções autogerenciadas de registro centralizado. Isso inclui soluções como Amazon OpenSearch Service e Amazon CloudWatch Logs.
A detecção e prevenção de fraudes para contatos recebidos podem ser implementadas personalizando o Connect Customer Flows de acordo com os requisitos do cliente. Por exemplo, os clientes podem comparar os contatos recebidos com relação às atividades de contatos anteriores no DynamoDB e, em seguida, tomar medidas, como desconectar um contato porque ele é um contato bloqueado.
Proteção da infraestrutura
Embora não haja infraestrutura para gerenciar no Connect Customer, pode haver cenários em que sua instância do Connect Customer precise interagir com outros componentes ou aplicativos implantados na infraestrutura que reside no local. Consequentemente, é importante garantir que os limites da rede sejam considerados sob essa suposição. Analise e implemente considerações específicas de segurança da infraestrutura Connect Customer. Além disso, analise as áreas de trabalho de atendentes e supervisores da central de atendimento ou as soluções de VDI para considerações sobre segurança.
É possível configurar uma função do Lambda para se conectar a sub-redes privadas em uma nuvem privada virtual (VPC) na sua conta da . Use o Amazon Virtual Private Cloud para criar uma rede privada para recursos, como bancos de dados, instâncias de cache ou serviços internos. Conecte sua função ao Cliente à VPC para acessar recursos privados durante a execução.
Proteção de dados
Os clientes devem analisar os dados que atravessam e interagem com a solução da central de atendimento.
-
Dados externos e de terceiros
-
On-premises dados em arquiteturas híbridas Connect Customer
Depois da análise do escopo dos dados, as classificações dos dados devem ser realizadas prestando atenção à identificação de dados confidenciais. O Connect Customer está em conformidade com o modelo de responsabilidade AWS compartilhada. Proteção de dados no Connect Customerinclui as melhores práticas, como o uso de MFA e TLS e o uso de outros AWS serviços, incluindo o Amazon Macie.
O Connect Customer lida com uma variedade de dados relacionados aos contact centers. Isso inclui mídia de chamadas telefônicas, gravações de chamadas, transcrições de chat, metadados de contato, bem como fluxos, perfis de roteamento e filas. O Connect Customer processa os dados em repouso segregando os dados por ID da conta e ID da instância. Todos os dados trocados com o Connect Customer são protegidos em trânsito entre o navegador da web do usuário e o Connect Customer usando criptografia TLS de padrão aberto.
Você pode especificar AWS KMS chaves a serem usadas para criptografia, incluindo trazer sua própria chave (BYOK). Além disso, você pode usar as opções de gerenciamento de chaves no Amazon S3.
Protegendo dados usando Client-Side criptografia
Seu caso de uso pode exigir a criptografia de dados confidenciais coletados por fluxos. Por exemplo, para coletar informações pessoais apropriadas para personalizar a experiência do cliente quando ele interage com seu IVR. Para isso, você pode usar criptografia de chave pública com o SDK de criptografia da AWS . O AWS Encryption SDK é uma biblioteca de criptografia do lado do cliente projetada para que todos possam criptografar e descriptografar dados usando padrões abertos e melhores práticas.
Validação de entrada
Execute a validação de entrada para garantir que somente dados formados corretamente estejam entrando no fluxo. Isso deve acontecer o mais cedo possível no fluxo. Por exemplo, ao solicitar que um cliente diga ou insira um número de telefone, ele pode ou não incluir o código do país.
Conecte os vetores de segurança do cliente
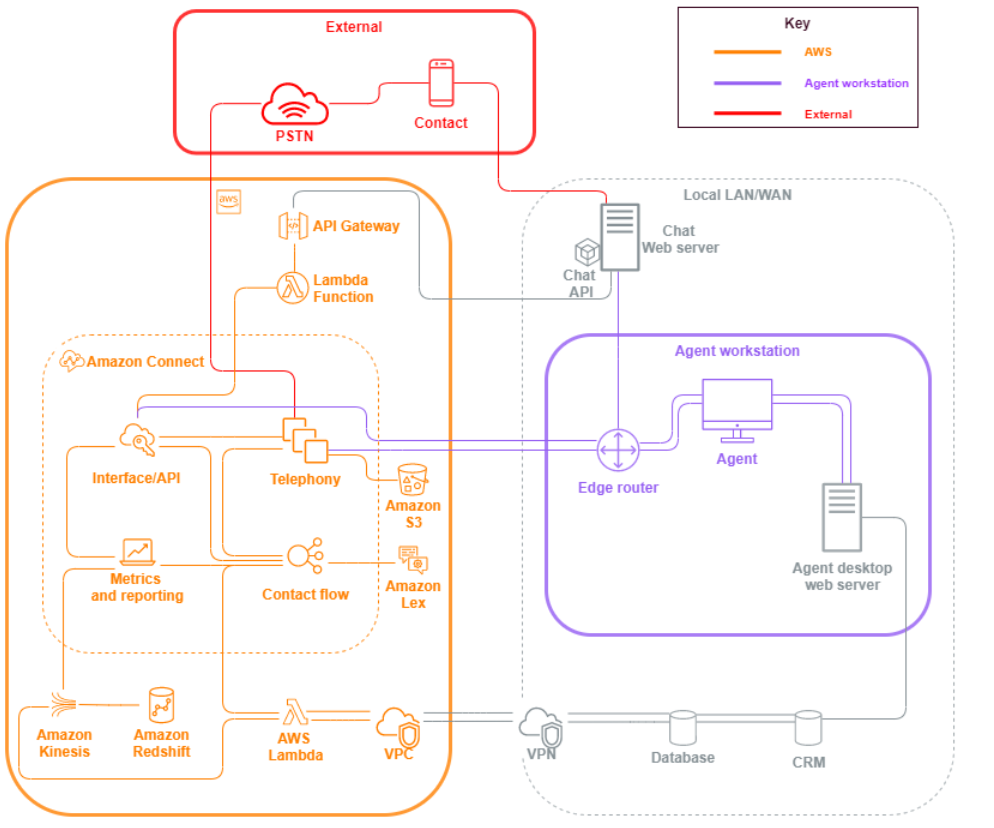
A segurança do Connect Customer pode ser dividida em três camadas lógicas, conforme ilustrado no diagrama a seguir:
-
Estação de trabalho do atendente. A camada da estação de trabalho do agente não é gerenciada AWS e consiste em nenhum equipamento físico e tecnologias, serviços e terminais de terceiros que ajudam a voz, os dados e o acesso do seu agente à camada de interface do Connect Customer.
Siga as melhores práticas de segurança para essa camada com atenção especial ao seguinte:
-
Planeje o gerenciamento de identidade tendo em mente as melhores práticas mencionadas em Melhores práticas de segurança para o Connect Customer.
-
Reduza as ameaças internas e os riscos de conformidade associados às cargas de trabalho que lidam com informações confidenciais, criando uma solução de IVR segura que você pode usar para contornar o acesso dos agentes a informações confidenciais. Ao criptografar a entrada de contatos nos fluxos, você pode capturar informações com segurança sem expô-las a atendentes, estações de trabalho ou ambientes operacionais. Para obter mais informações, consulte Criptografe informações confidenciais do cliente no Connect Customer.
-
Você é responsável por manter a lista permitida de endereços AWS IP, portas e protocolos necessários para usar o Connect Customer.
-
-
AWS: A AWS camada inclui Connect Customer e AWS integrações AWS Lambda, incluindo Amazon DynamoDB, Amazon API Gateway, Amazon S3 e outros serviços. Siga as diretrizes do pilar de segurança para AWS serviços, com atenção especial ao seguinte:
-
Planeje o gerenciamento de identidade tendo em mente as melhores práticas mencionadas em Melhores práticas de segurança para o Connect Customer.
-
Integrações com outros AWS serviços: identifique cada AWS serviço no caso de uso, bem como quaisquer pontos de integração de terceiros aplicáveis a esse caso de uso.
-
O Connect Customer pode se integrar a AWS Lambda funções que são executadas dentro da VPC de um cliente por meio dos endpoints de VPC para Lambda.
-
-
Externo: a camada externa inclui pontos de contato, incluindo chat, terminais de clique para ligar e o PSTN para chamadas de voz, integrações que você possa ter com soluções antigas de contact center em uma arquitetura híbrida de contact center e integrações que você possa ter com outras soluções de terceiros. Qualquer ponto de entrada ou ponto de saída de um terceiro no workload é considerado a camada externa.
Essa camada também abrange as integrações que os clientes possam ter com outras soluções e aplicativos de terceiros, como sistemas de CRM, gerenciamento da força de trabalho (WFM) e ferramentas e aplicativos de geração de relatórios e visualização, como Tableau e Kibana. Você deve considerar as seguintes áreas ao proteger a camada externa:
-
Você pode criar filtros de contato para contatos repetidos e fraudulentos
usando AWS Lambda para gravar detalhes de contato no DynamoDB de dentro do seu fluxo, incluindo ANI, endereço IP para terminais de bate-papo e clique e qualquer outra informação de identificação para rastrear quantas solicitações de contato ocorrem durante um determinado período de tempo. Com essa abordagem, você pode consultar e adicionar contatos às listas de negação, desconectando-os automaticamente se excederem os níveis razoáveis. -
As soluções de detecção de fraudes da ANI usando metadados de telefonia do Connect Customer e soluções de parceiros
podem ser usadas para proteger contra falsificação de identificadores de chamadas. -
O Connect Customer Voice ID e outras soluções de parceiros biométricos de voz podem ser usadas para aprimorar e agilizar o processo de autenticação. A autenticação biométrica de voz ativa permite que os contatos tenham a opção de falar frases específicas e usá-las para autenticação por assinatura de voz. A biometria de voz passiva permite que os contatos registrem a marca vocal exclusiva e usem a marca vocal para se autenticar com qualquer entrada de voz que atenda aos requisitos de comprimento suficiente para autenticação.
-
Mantenha a seção de integração de aplicativos no console Connect Customer para adicionar aplicativos ou pontos de integração de terceiros à sua lista de permissões e remova os endpoints não utilizados.
-
Envie somente os dados necessários para atender aos requisitos mínimos para sistemas externos que lidem com dados confidenciais. Por exemplo, se tiver apenas uma unidade de negócios usando a solução de análise de gravação de chamadas, você poderá definir um gatilho do AWS Lambda no bucket do S3 para processar registros de contato, verificar as filas específicas da unidade de negócios nos dados do registro de contato e, se for uma fila pertencente à unidade, enviar somente essa gravação de chamadas para a solução externa. Com essa abordagem, você envia apenas os dados necessários e evita o custo e a sobrecarga associados ao processamento de gravações desnecessárias.
Para uma integração que permite que o Connect Customer se comunique com o Amazon Kinesis e o Amazon Redshift para permitir o streaming de registros de contato, consulte Integração do Connect Customer: streaming de dados.
-
Recursos
Documentação
Artigos
Vídeos
