Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Usa roles vinculados a servicios y permisos de rol para Connect Customer
¿Qué son los roles vinculados al servicio (SLR) y por qué son importantes?
Connect Customer utiliza funciones AWS Identity and Access Management vinculadas a servicios (IAM). https://docs.aws.amazon.com/IAM/latest/UserGuide/id_roles_terms-and-concepts.html#iam-term-service-linked-role Un rol vinculado a un servicio es un tipo único de rol de IAM que está vinculado directamente a una instancia de Connect Customer.
Service-linked Los roles están predefinidos por Connect Customer e incluyen todos los permisos que Connect Customer necesita para llamar a otros AWS servicios en tu nombre.
Debes habilitar las funciones vinculadas a los servicios para poder usar las nuevas funciones de Connect Customer, como el soporte para etiquetar, la nueva interfaz de usuario en los perfiles de administración de usuarios y enrutamiento y las colas con soporte. CloudTrail
Para obtener información sobre otros servicios que admiten funciones vinculadas a servicios, consulte los AWS servicios que funcionan con IAM y busque los servicios que tienen la palabra Sí en la columna Función. Service-Linked Elija una opción Sí con un enlace para ver la documentación acerca del rol vinculado al servicio en cuestión.
Service-linked permisos de rol para Connect Customer
El cliente de Connect usa el rol vinculado al servicio con el prefijo AWSServiceRoleForAmazonConnect _unique-id: otorga a Amazon Connect permiso para acceder a AWS los recursos en tu nombre.
La función vinculada a un servicio con el AWSServiceRoleForAmazonConnect prefijo confía en que los siguientes servicios asuman la función:
-
connect.amazonaws.com
La política de permisos del AmazonConnectServiceLinkedRolePolicy rol permite a Connect Customer completar las siguientes acciones en los recursos especificados:
-
Acción: todas las acciones de Connect Customer
connect:*, en todos los recursos de Connect Customer. -
Acción:
iam:DeleteRolede IAM para permitir la eliminación del rol vinculado al servicio. -
Acción: Amazon S3
s3:GetObject,s3:DeleteObject,s3:GetBucketLocationyGetBucketAclpara el bucket de S3 especificado para las conversaciones registradas.También concede
s3:PutObject,s3:PutObjectAclys3:GetObjectAclen el bucket especificado para los informes exportados. -
Acción: Amazon CloudWatch Logs
logs:CreateLogStreamylogs:PutLogEventsal grupo de CloudWatch registros especificado para el registro de flujos.logs:DescribeLogStreams -
Acción:
lex:ListBotsylex:ListBotAliasesde Amazon Lex para todos los bots creados en la cuenta en todas las regiones. -
Acción: conecte los perfiles
profile:*de clientes de todos los recursos de perfiles de clientes de Connect con el prefijo deamazon-connect-dominio y los recursos de plantilla asociados a su instancia de Connect Customer, excepto en las siguientes acciones, que se deniegan explícitamente:-
profile:CreateDomain -
profile:UpdateDomain -
profile:DeleteDomain -
profile:CreateEventStream -
profile:DeleteEventStream -
profile:DeleteWorkflow -
profile:DeleteProfileKey -
profile:UntagResource -
profile:TagResource -
profile:CreateIntegrationWorkflow
Además, se permiten las siguientes acciones en todos los recursos:
profile:ListRecommenderRecipesprofile:ListAccountIntegrations, yprofile:ListDomains.nota
Cada instancia de Connect Customer se puede asociar a un solo dominio a la vez. Sin embargo, puedes vincular cualquier dominio a una instancia de Connect Customer. Cross-domain el acceso dentro de la misma AWS cuenta y región se habilita automáticamente para todos los dominios que comiencen por el prefijo
amazon-connect-. Para restringir el acceso entre dominios, puedes usar instancias de Connect Customer independientes para particionar tus datos de forma lógica o usar nombres de dominio de perfiles de clientes dentro de la misma instancia que no comiencen por elamazon-connect-prefijo, lo que impedirá el acceso entre dominios. -
-
Acción: un agente asiste
wisdom:*en todos los recursos de asistencia de agentes de Connect Customer que tengan una etiqueta de recurso'AmazonConnectEnabled':'True'asociada a su instancia de cliente de Connect, excepto en las siguientes acciones, que se deniegan explícitamente:-
wisdom:DeleteAssistant -
wisdom:DeleteKnowledgeBase
-
-
Acción: Amazon CloudWatch Metrics
cloudwatch:PutMetricDatapara publicar en tu cuenta las métricas de uso de Connect Customer de una instancia. -
Acción: Amazon identifica con precisión los SMS y los mensajes de voz
sms-voice:DescribePhoneNumbersy permitesms-voice:SendTextMessagea Connect Customer enviar SMS. -
Acción: Amazon Pinpoint permitirá
mobiletargeting:SendMessagesa Connect Customer enviar notificaciones push. -
Acción: agrupar usuarios de Amazon Cognito
cognito-idp:DescribeUserPooly permitircognito-idp:ListUserPoolClientsa los clientes de Connect acceder a determinadas operaciones de lectura en los grupos de usuarios de Amazon Cognito que tienen unaAmazonConnectEnabledetiqueta de recurso. -
Acción: el conector de voz del SDK de Amazon Chime permite
chime:GetVoiceConnectoral cliente de Connect acceder de lectura a todos los recursos del conector de voz del SDK de Amazon Chime que tengan una etiqueta de recurso.'AmazonConnectEnabled':'True' -
Acción:
chime:ListVoiceConnectorsde Amazon Chime SDK Voice Connector para todos los conectores de voz del Amazon Chime SDK creados en la cuenta en todas las regiones. -
Acción: conectar la integración de mensajería con el cliente. WhatsApp Concede a Connect Customer permisos para las siguientes API sociales de mensajería para usuarios AWS finales:
-
social-messaging:SendWhatsAppMessage -
social-messaging:PostWhatsAppMessageMedia -
social-messaging:GetWhatsAppMessageMedia -
social-messaging:GetLinkedWhatsAppBusinessAccountPhoneNumber
Las API sociales están restringidas a los recursos de tu número de teléfono que estén habilitados para Connect Customer. Un número de teléfono se etiqueta con una etiqueta
AmazonConnectEnabled : Truecuando se importa a una instancia de Connect Customer. -
-
Acción: Integración de plantillas de WhatsApp mensajes de mensajería para clientes de Connect. Concede permiso al cliente de Connect para llamar a AWS End User Messaging Social las API. Es posible que aparezcan las cuentas WhatsApp empresariales de una AWS cuenta. Además, es posible que aparezcan las plantillas de una cuenta WhatsApp empresarial y que se recuperen los detalles de una plantilla siempre que la cuenta WhatsApp empresarial esté etiquetada
AmazonConnectEnabled: True.-
social-messaging:ListLinkedWhatsAppBusinessAccounts -
social-messaging:GetWhatsAppMessageTemplate -
social-messaging:ListWhatsAppMessageTemplates
-
-
Acción: Amazon SES
-
ses:DescribeReceiptRule -
ses:UpdateReceiptRule
en todas las reglas de recepción de Amazon SES. Se utiliza para enviar y recibir correos electrónicos.
-
ses:DeleteEmailIdentitypara la identidad de dominio SES de {instance-alias} .email.connect.aws. Se utiliza para la administración de dominios de correo electrónico proporcionada por Connect Customer.
-
ses:SendRawEmailpara enviar correos electrónicos con un conjunto de configuración de SES proporcionado por Connect Customer (configuration-set-for-connect-). DO-NOT-DELETE
-
iam:PassRolepara el rol de servicio deAmazonConnectEmailSESAccessRoleque utiliza Amazon SES. Para la administración de reglas de recepción de Amazon SES, Amazon SES exige que se le asigne un rol, el cual asume.
-
-
Acción: Amazon Polly
-
polly:ListLexicons -
polly:DescribeVoices -
polly:SynthesizeSpeech
-
Al habilitar funciones adicionales en Connect Customer, se agregan los siguientes permisos para que la función vinculada al servicio acceda a los recursos asociados a esas funciones mediante políticas integradas:
-
Acción:
firehose:DescribeDeliveryStream,firehose:PutRecordyfirehose:PutRecordBatchde Amazon Data Firehose para la secuencia de entrega definida para las secuencias de eventos de agente y los registros de contacto. -
Acción:
kinesis:PutRecord,kinesis:PutRecordsykinesis:DescribeStreamde Amazon Kinesis Data Streams para el flujo especificado para los flujos de eventos de agente y los registros de contacto. -
Acción:
lex:PostContentde Amazon Lex para los bots agregados a su instancia. -
Acción: conecta al cliente con Voice-ID
voiceid:*los dominios de Voice ID asociados a tu instancia. -
Acción: EventBridge
events:PutRuleyevents:PutTargetspara la EventBridge regla gestionada por Connect Customer para publicar los registros de CTR de tus dominios de Voice ID asociados. -
Acción: campañas externas
-
connect-campaigns:CreateCampaign -
connect-campaigns:DeleteCampaign -
connect-campaigns:DescribeCampaign -
connect-campaigns:UpdateCampaignName -
connect-campaigns:GetCampaignState -
connect-campaigns:GetCampaignStateBatch -
connect-campaigns:ListCampaigns -
connect-campaigns:UpdateOutboundCallConfig -
connect-campaigns:UpdateDialerConfig -
connect-campaigns:PauseCampaign -
connect-campaigns:ResumeCampaign -
connect-campaigns:StopCampaign
para todas las operaciones relacionadas con las campañas externas.
-
Debe configurar permisos para permitir a una entidad de IAM (como un usuario, grupo o rol) crear, editar o eliminar un rol vinculado a servicios. Para obtener más información, consulte los permisos de los Service-linked roles en la Guía del usuario de IAM.
Cree un rol vinculado a un servicio para Connect Customer
No necesita crear manualmente un rol vinculado a servicios. Cuando creas una nueva instancia en Amazon Connect Consola de administración de AWS, Connect Customer crea el rol vinculado al servicio por ti.
Si elimina este rol vinculado a servicios y necesita crearlo de nuevo, puede utilizar el mismo proceso para volver a crear el rol en su cuenta. Cuando creas una nueva instancia en Amazon Connect, Connect Customer vuelve a crear la función vinculada al servicio para ti.
También puede utilizar la consola de IAM para crear un rol vinculado al servicio con el caso de uso de Amazon Connect - Acceso completo. En la CLI de IAM o la API de IAM, cree un rol vinculado a servicio con el nombre de servicio connect.amazonaws.com. Para obtener más información, consulte Crear un rol vinculado a un servicio en la Guía del usuario de IAM. Si elimina este rol vinculado al servicio, puede utilizar este mismo proceso para volver a crear el rol.
Para las instancias creadas antes de octubre de 2018
sugerencia
¿Tienes problemas para iniciar sesión para administrar tu cuenta? AWS ¿No sabe quién administra su cuenta de AWS ? Para obtener ayuda, consulte Troubleshooting AWS account sign-in issues.
Si tu instancia de Connect Customer se creó antes de octubre de 2018, no tienes configuradas funciones vinculadas a servicios. Para crear un rol vinculado al servicio, en la página Información general de la cuenta, elija Crear un rol vinculado al servicio, como se muestra en la siguiente imagen.
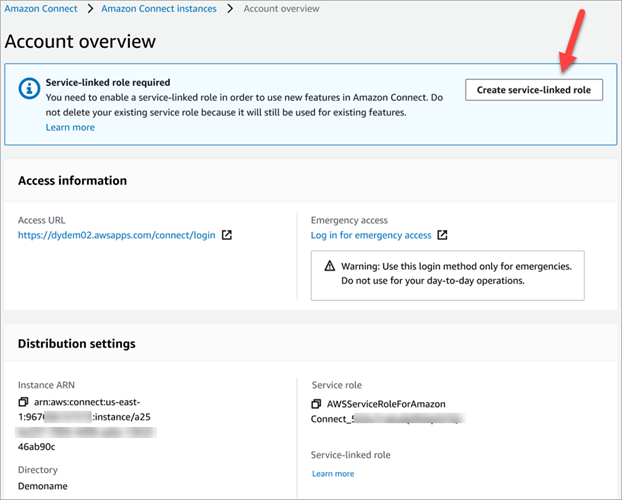
Para obtener una lista de los permisos de IAM necesarios para crear el rol de IAM vinculado al servicio, consulte Página de información general en el tema Permisos necesarios para utilizar políticas de IAM personalizadas a fin de gestionar el acceso a la consola de Connect Customer.
En el caso de los dominios de Perfil de clientes creados antes del 31 de enero de 2025 y configurados con una clave de KMS de cliente para cifrar datos, debe conceder permisos de KMS adicionales a su instancia de Amazon Connect.
Si tu dominio de perfil de cliente asociado se creó antes del 31 de enero de 2025 y el dominio usa una clave Customer-Managed KMS (CMK) para el cifrado, a fin de permitir que la instancia de Connect aplique la CMK, toma las siguientes medidas:
-
Proporcione el permiso de Service-Linked rol (SLR) de una Connect Customer instancia para usar AWS KMS las claves de su dominio de perfiles de clientes. Para ello, vaya a la página de perfiles de clientes de la consola de administración Connect Customer de AWS y seleccione Actualizar el permiso de KMS.

-
Crea un ticket de soporte
con el equipo de perfiles de clientes de Connect para solicitar la autorización de CMK para tu cuenta.
Para obtener una lista de los permisos de IAM para actualizar tu Connect Customer instancia, consulta el permiso requerido para las políticas de IAM personalizadas para. Página de Perfiles de clientes
Edita una función vinculada a un servicio para Connect Customer
No puede editar el rol vinculado a un servicio con el AWSServiceRoleForAmazonConnect prefijo. Después de crear un rol vinculado al servicio, no podrá cambiar el nombre del rol, ya que varias entidades podrían hacer referencia al rol. Sin embargo, sí puede editar la descripción del rol con IAM. Para obtener más información, consulte Editar un rol vinculado a servicios en la Guía del usuario de IAM.
Comprobación de que un rol vinculado al servicio tiene permisos para Amazon Lex
-
En el panel de navegación de la consola de IAM, elija Roles.
-
Seleccione el nombre del rol que desea modificar.
Eliminar un rol vinculado a un servicio para Connect Customer
No es necesario eliminar manualmente el rol con el AWSServiceRoleForAmazonConnect prefijo. Cuando eliminas tu instancia de Amazon Connect en Consola de administración de AWS, Connect Customer limpia los recursos y elimina la función vinculada al servicio por ti.
Regiones compatibles con las funciones vinculadas al servicio de atención al cliente de Connect
Connect Customer apoya el uso de funciones vinculadas al servicio en todas las regiones en las que el servicio está disponible. Para obtener más información, consulte AWS Regiones y puntos de conexión.
